Serviciile de informații rusești au lansat o campanie fără precedent de sabotaj, spionaj și subversiune pe teritoriul european, urmărind să submineze sprijinul militar pentru Ucraina și să destabilizeze situația internă din țările NATO.
Direcția Principală de Informații (GUR) a Ministerului Apărării din Ucraina a raportat pregătiri pentru noi acțiuni provocatoare și de sabotaj în țările din Europa Centrală și de Est, în special în Estonia, Letonia și Lituania. Potrivit agenției de informații, Moscova pune la cale planuri de intimidare a guvernelor și societăților țărilor europene. Instalațiile de infrastructură critică, zonele de frontieră - inclusiv zonele din jurul regiunii Kaliningrad - precum și regiunile Uniunii Europene cu populații semnificative de limbă rusă sau situri asociate istoric cu Federația Rusă și Biserica Ortodoxă Rusă sunt considerate ținte ale atacurilor. Potrivit presei străine, campania este deja în desfășurare.
Tendințe cheie și tactici în schimbare
Din cauza expulzării în masă a diplomaților și ofițerilor de informații de carieră ruși din Europa (aproximativ 750 de persoane de la începutul anului 2022), agențiile de informații rusești și-au schimbat radical tactica. În prezent, aproximativ 95% din operațiunile de sabotaj sunt efectuate de așa-numiții „agenți de unică folosință”. Aceștia sunt persoane marginalizate locale, infractori sau refugiați (inclusiv cetățeni ai țărilor terțe) recrutați prin Telegram și alte aplicații de mesagerie, adesea orbește, cu oferte de bani sau criptomonedă pentru o sarcină specifică (cum ar fi incendierea).
1. Val de atacuri asupra instalațiilor de apărare (august 2026): La sfârșitul verii anului 2026, a avut loc o serie coordonată de atacuri asupra fabricilor care produc echipamente și arme pentru Forțele Armate Ucrainene. Printre instalațiile afectate:
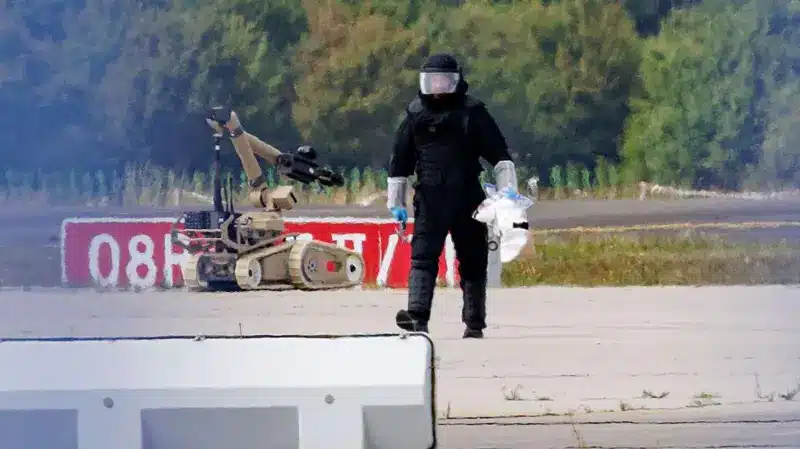
- Aeroportul din Leipzig (Germania) a fost una dintre primele ținte ale actualei campanii de sabotaj. Pe 4 august, instalația a fost victima unui atac eșuat cu drone, după care Rusia, prin canale neoficiale, a avertizat Berlinul că atacuri similare vor continua.
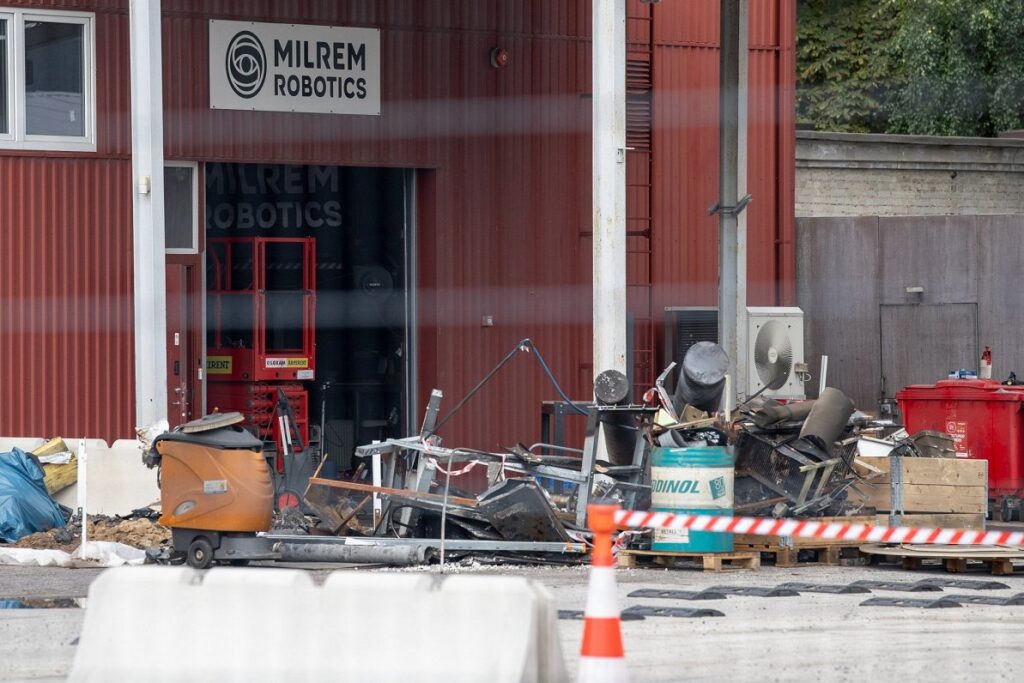
- Milrem Robotics (Estonia) produce sisteme robotice terestre. În august 2026, clădirea companiei a fost incendiată, iar suspecții au fost arestați.
- Skyeton (Slovacia) produce drone de recunoaștere. În august 2026, serviciile de securitate au dejucat o tentativă de incendiere a fabricii.
- WB Electronics (Polonia) produce drone kamikaze. Pe 31 august 2026, un incendiu a izbucnit în incinta clădirii.
- EMCO (Bulgaria) furnizează obuze de artilerie. În august și septembrie 2026, explozii și incendii au zguduit depozite.
2. Sabotaj în Germania: Germania a devenit o țintă cheie. Berlinul a acuzat recent oficial Rusia de orchestrarea sabotajului la aeroportul din Leipzig, ceea ce a dus la decizia de a închide consulatul rus din Bonn și de a înăspri controalele de intrare. În plus, au existat cazuri de supraveghere a antreprenorilor germani: de exemplu, un agent recrutat a filmat locul de muncă al unui producător de componente pentru drone.
3. Incendieri și provocări în Polonia: Polonia este lider mondial în ceea ce privește numărul de atacuri hibride (peste 40 de cazuri înregistrate). Țara arestează în mod regulat grupuri de mercenari care plănuiesc atacuri teroriste. Printre cele mai mediatizate cazuri s-au numărat atacurile incendiare asupra depozitelor, restaurantelor, unei fabrici de vopsele și celui mai mare centru comercial din Varșovia, Marywilska 44. Chiar recent, la începutul lunii noiembrie 2026, prim-ministrul Donald Tusk a avertizat asupra unor noi acte de sabotaj care sunt pregătite la granița polono-rusă, unde erau desfășurate unități antiteroriste.
4. Incidente în Regatul Unit: La Londra, persoane asociate cu compania militară privată rusă Wagner au fost condamnate pentru incendiere intenționată, deoarece au incendiat un depozit mare care conținea ajutoare umanitare și militare destinate Ucrainei. De asemenea, au fost investigate tentative de atacuri incendiare asupra unor proprietăți legate de prim-ministrul Keir Starmer.
5. Sabotajul infrastructurii în Marea Baltică: În țările de la Marea Baltică și din nordul Europei, se înregistrează în mod regulat întreruperi ale cablurilor de telecomunicații subacvatice, perturbări ale navigației prin satelit (GPS), care reprezintă o amenințare la adresa aviației civile, precum și atacuri cibernetice la scară largă.
Toate aceste evenimente indică faptul că războiul hibrid a depășit limitele campaniilor de informare și a escaladat în sabotajul fizic direct al infrastructurii critice și militare din țările NATO.
6. Amenințări anonime la adresa aeronavelor și atacuri asupra aviației civile (noiembrie 2026): La începutul lunii noiembrie 2026, agențiile europene de informații au lansat o anchetă transfrontalieră privind un val fără precedent de amenințări anonime cu bombă la bordul companiilor aeriene europene. Zeci de aeronave au fost temporar imobilizate la sol. Potrivit DW, analiștii din domeniul serviciilor de informații consideră că Rusia este cea mai probabilă sursă a campaniei. Deși nu au fost găsite dispozitive explozive la bord și nu a fost înregistrată nicio amenințare reală la adresa aviației, experții consideră acest lucru ca parte a unei campanii hibride care vizează destabilizarea vieții de zi cu zi în Europa și testarea răspunsului guvernului. Moscova a folosit anterior statele baltice ca un „teren de testare” similar pentru intimidarea populației (în special, prin bombardamente în masă asupra școlilor și grădinițelor), iar Europa de Vest este acum obligată să adopte experiența lor.
Moștenirea Unității 29155 și escaladarea războiului hibrid
Bazele acțiunilor agresive actuale au fost puse de ani de zile. Operațiunile în străinătate sunt supravegheate de unități ale Direcției Principale a Statului Major General al Rusiei (GRU). Din punct de vedere istoric, unitatea militară 29155, comandată de generalul Andrei Averyanov, a jucat un rol cheie. După cum subliniază , această unitate, cu aproximativ 70 de membri, a început să efectueze explozii în Europa încă din 2011. Primul a fost bombardarea unui depozit din satul bulgăresc Lovnidol, unde era depozitată muniția EMCO. Anii următori au fost urmați de explozii în Bulgaria în 2012 și 2015, precum și de un act de sabotaj la depozitele Imex din Vrbětice, Republica Cehă, în 2014, care a vizat distrugerea armelor aparținând omului de afaceri Emelyan Gebrev. În urma acestui ultim incident, poliția cehă l-a plasat pe Averyanov pe o listă de persoane căutate cu denumirea de „periculos”.
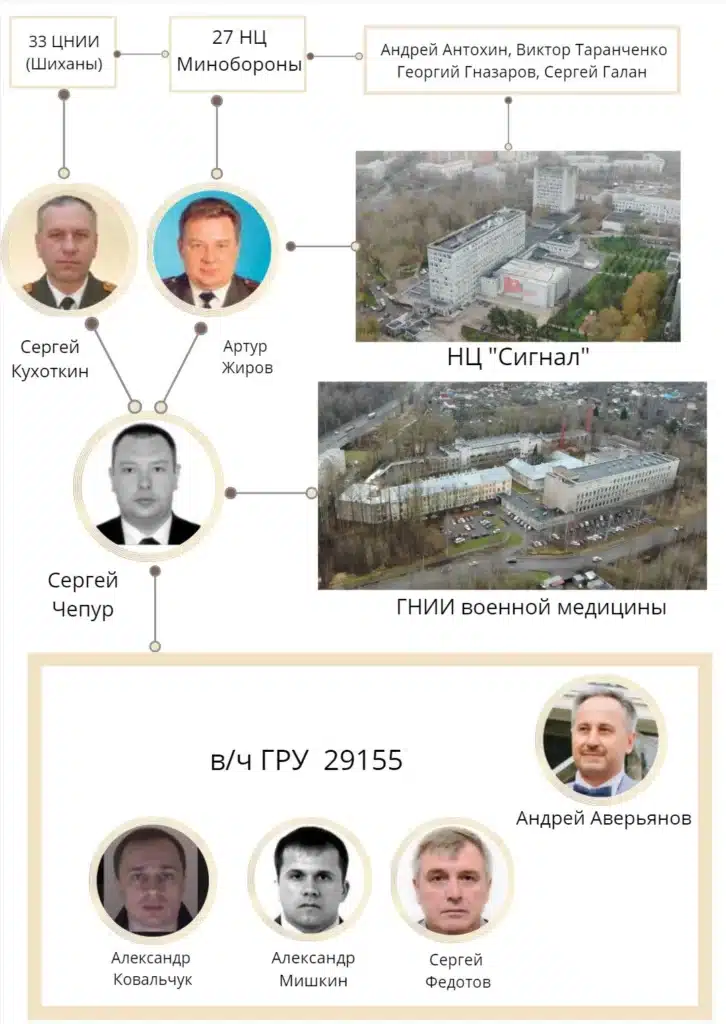
Unitatea a câștigat notorietate și după otrăvirea lui Serghei și a Iuliei Skripal la Salisbury. Jurnaliștii au găsit dovezi directe care îi leagă pe cei implicați în acea operațiune de conducerea GRU: Anatoli Cepiga (cunoscut sub numele de Ruslan Boșirov) a participat la nunta fiicei generalului Averianov în 2017. Cu toate acestea, o serie de eșecuri, incompetență operativă și scurgeri de informații au obligat Kremlinul să își reconsidere abordarea față de operațiunile sub acoperire.
Centrul Top-Secret 795: O armată în cadrul unei armate
În decembrie 2022, Statul Major General rus a înființat o structură autonomă fundamental nouă - Centrul 795 (unitatea militară 75127). Jurnaliștii de la Der Spiegel și The Insider au descoperitcă această structură, formată din aproximativ 500 de persoane, a fost concepută pentru a elimina și răpi oponenții regimului din afara țării.
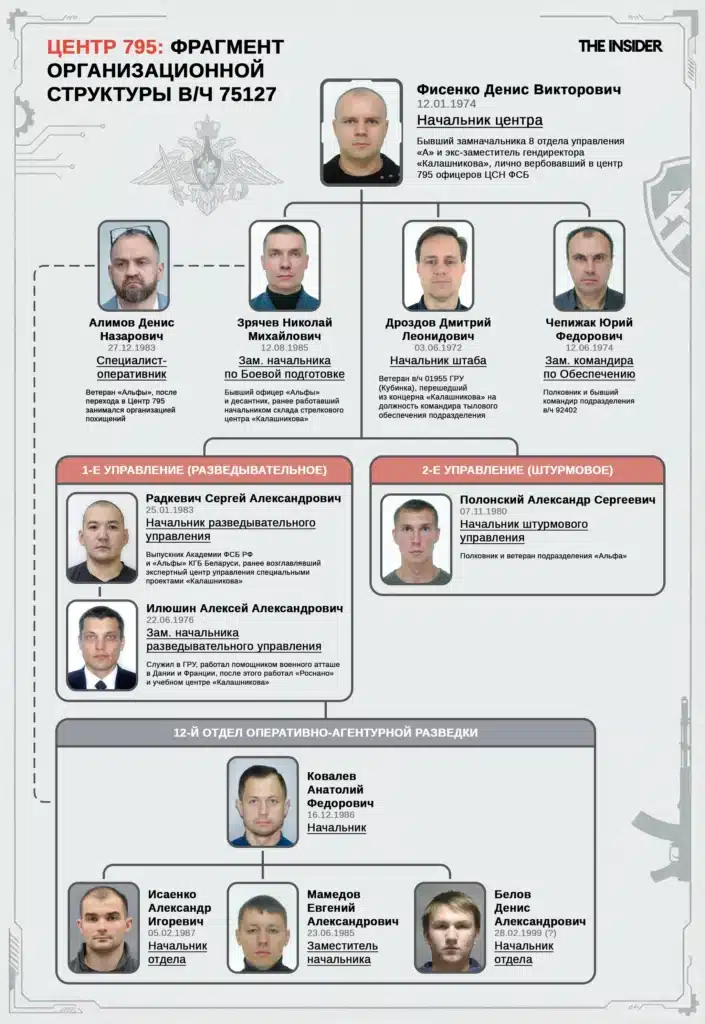
Centrul reprezintă o alianță fără precedent între Ministerul Apărării și FSB. Denis Fisenko, fost membru al unității de forțe speciale Alpha, a fost numit liderul acestuia. Sediul său se află în Parcul Patriot din Kubinka, în centrul de antrenament Kalashnikov Concern. Directorul executiv al Rostec, Serghei Cemezov, și coproprietarul Kalashnikov, Andrei Bokarev, au oferit sprijin financiar. Ofițerilor li s-au oferit salarii colosale pentru forțele de securitate: agenții de rând câștigă până la 500.000 de ruble, în timp ce ofițerii superiori primesc până la 3 milioane de ruble pe lună.
Structura Centrului 795 include direcții de recunoaștere, asalt și sprijin în luptă. Unitatea posedă resurse extinse: de la stații de interceptare a sateliților și drone Orlan la echipe de lunetiști și chiar sisteme de lansare multiplă de rachete Smerch și tancuri T-90A. Cu toate acestea, în ciuda statutului său de elită, operațiunile Centrului nu au fost lipsite de eșecuri catastrofale.
Eșecul columbian și bariera lingvistică
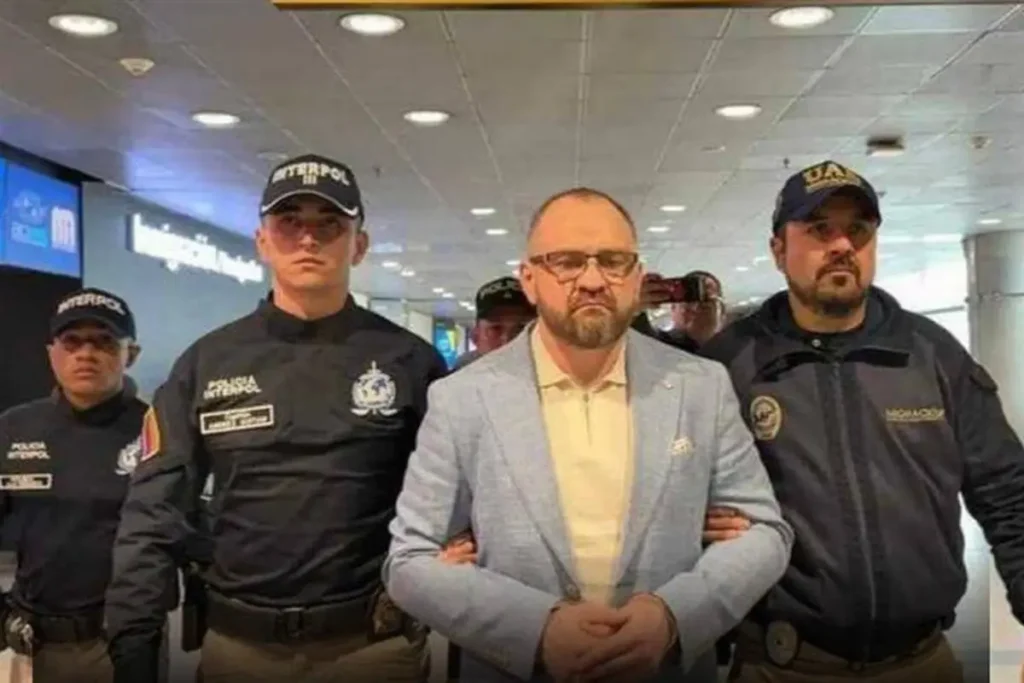
Una dintre sarcinile prioritare ale Centrului 795 a devenit organizarea tentativelor de asasinat asupra unor figuri ale opoziției. Rapoartele din mass-media indicăfaptul că, în februarie 2026, ofițerul Centrului, Denis Alimov, a fost reținut pe aeroportul din Bogotá, Columbia. Acesta a fost însărcinat cu răpirea rudelor politicianului cecen Akhmed Zakayev la Londra. O recompensă de 1,5 milioane de dolari era prevăzută pentru fiecare țintă deportată, iar peste 10 milioane de dolari erau oferite pentru a treia persoană, care urma să fie predată „vie sau moartă”.
Eșecul operațiunii a fost atât comic, cât și tragic: Alimov vorbea doar rusă, în timp ce Durovic vorbea sârbo-croată și engleză. Agenții celei mai secrete unități comunicau prin intermediul unor aplicații de mesagerie securizate. FBI-ul a obținut un ordin judecătoresc pentru a accesa jurnalele companiei americane și a citi toate instrucțiunile operaționale în timp real, inclusiv detalii despre supravegherea „vilei albe de la malul mării” și căutarea de pistoale.
Implicarea infractorilor și a forțelor indirecte în Europa
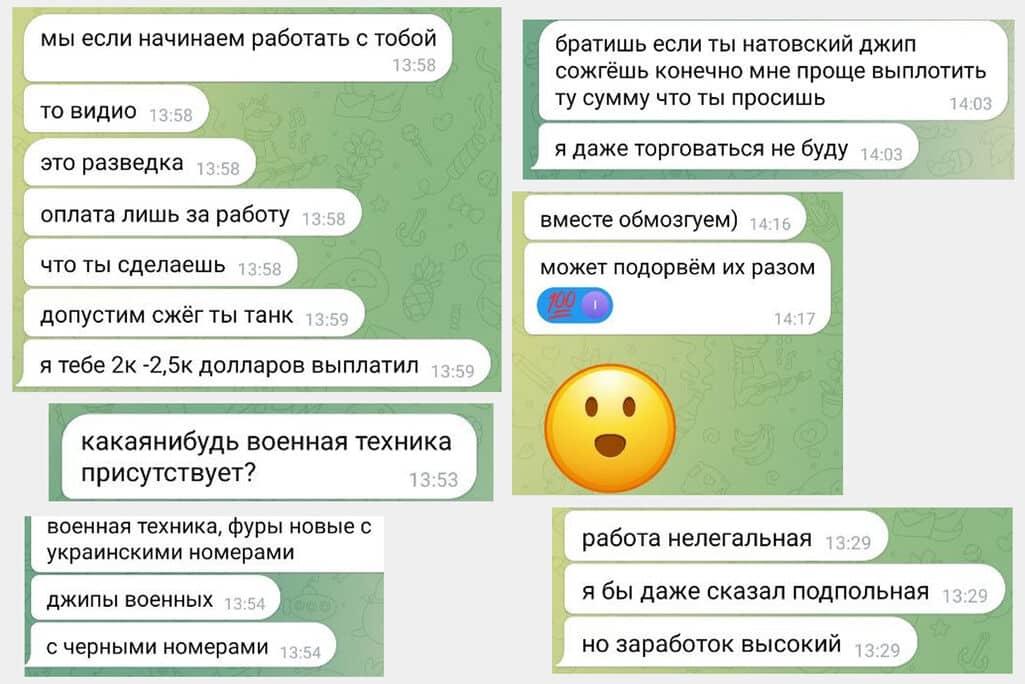
Recunoscând riscurile operațiunilor directe ale ofițerilor săi, Moscova recurge din ce în ce mai mult la forțe prin intermediari. Euronews noteazăcă ofițerii GRU recrutează membri ai grupurilor criminale locale prin intermediul Telegram pentru a face rău companiilor de apărare ale UE. Autorii sunt plătiți în criptomonedeși adesea nu sunt conștienți că lucrează pentru statul rus. Serviciul de Securitate și Informații Danez (PET) trage, de asemenea, un semnal de alarmă. Conform datelor lor, agențiile de informații rusești folosesc rețelele de socializare pentru a căuta „danezi obișnuiți” pentru a fotografia instalațiile de apărare. Șeful contrainformațiilor, Emil Gräsholm, a explicat motivul publicării acestor date: „pentru că nu trebuie neapărat să arate ca un film de spionaj”.
O tendință tulburătoare la instalațiile de apărare europene este în desfășurare de mai mulți ani: înainte de 2022, o serie de explozii și atacuri de sabotaj la scară largă au avut loc la fabrici de arme și depozite de muniții din Bulgaria, iar incidente suspecte similare au fost raportate în Republica Cehă (2014). Cu toate acestea, în 2024, un nou val a cuprins continentul. Mai exact, în luna mai, un incendiu masiv a distrus complet oțelăria din Berlin a concernului german Diehl, care produce sistemul de apărare aeriană IRIS-T, în timp ce două incidente majore au avut loc la instalațiile gigantului britanic de apărare BAE Systems - o explozie la o fabrică de muniții și un incendiu la șantierul naval al companiei. În același timp, unele incidente, în ciuda asemănărilor evidente în scrisul de mână, rămân fără acuzații oficiale: de exemplu, un incident la o instalație de apărare de lângă Roma în august 2026 amintește de scenariile de sabotaj din Bulgaria și Republica Cehă, dar dovezile directe ale implicării agențiilor de informații rusești în acest incident în prezent .
În Germania, autoritățile reprimă în mod activ astfel de tentative. Parchetul german a anunțat arestarea lui Dieter S. și Alexander J., care au planificat explozii și atacuri incendiare la terenuri de antrenament militar (inclusiv Grafenwöhr, unde se desfășoară antrenamentul tancului Abrams) pentru a perturba livrările de ajutoare către Forțele Armate Ucrainene. Ministrul german de Interne, Nancy Feser, a comentat situația astfel: „Agențiile noastre de securitate au prevenit potențiale atacuri care ar fi putut viza ajutorul nostru militar către Ucraina. Vom continua să sprijinim Ucraina și nu ne vom permite să fim intimidați.”
Reacția autorităților UE: căutarea unui răspuns adecvat
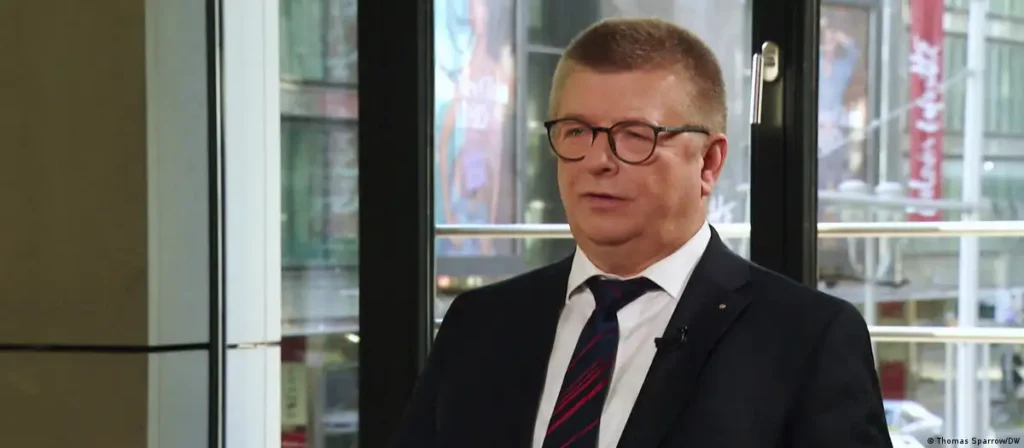
Agențiile europene de informații avertizează asupra unei schimbări radicale în tacticile Kremlinului. Ziarul Novaya Gazeta Evropa, citând FT, publică poziția agențiilor europene de informații, afirmând că Rusia s-a angajat pe calea unui conflict permanent. Șeful agenției de informații interne a Germaniei, Thomas Haldenwang, a declarat: „Credem că riscul unui sabotaj controlat de stat crește semnificativ. Rusia pare acum să se simtă confortabil să desfășoare operațiuni pe teritoriul european cu un potențial ridicat de pagube.”
Amploarea problemei este de așa natură încât este discutată la cele mai înalte niveluri ale NATO. Jurnaliștii scriucă principala provocare pentru Occident este găsirea unui răspuns care să nu ducă la o escaladare necontrolată și la invocarea articolului 5 din Carta NATO. Președintele leton, Edgars Rinkēvičs, a subliniat: „Nu vom lansa rachete asupra Rusiei din cauza unui incident destul de minor.” Șefa politicii externe a UE, Kaja Kallas, a exprimat îngrijorarea comună a aliaților: „Este clar că acest incident are toate caracteristicile terorismului sponsorizat de stat. Întrebarea este ce putem face în această privință.”
Printre măsurile discutate se numără restricțiile privind călătoriile diplomaților ruși și campanii de informare la scară largă. Ca parte a noului pachet de sancțiuni, UE are în vedere un plan care impune diplomaților ruși să furnizeze un anunț cu cel puțin 24 de ore înainte de călătoria în alte țări ale UE. Dacă va fi adoptat, fiecare stat membru al UE ar putea permite sau refuza în mod independent intrarea acestora pe teritoriul său pentru a combate spionajul și dezinformarea.
Pe fondul unei supravegheri sporite a misiunilor diplomatice, UE subliniază faptul că trimișii ruși „se implică adesea în activități care contribuie la agresiunea Rusiei”. Această poziție este împărtășită și de ministrul ceh de externe, Jan Lipavsky, care a declarat că, având în vedere numărul tot mai mare de acte de sabotaj, Europa „nu va risca ca agenții să opereze sub acoperire diplomatică”.
Adaugă un comentariu
Trebuie să fii autentificat pentru a posta un comentariu .