диверсия

  • Избави Бог от злого соседа: как спецслужбы РФ ведут диверсионную войну в Европе

    Избави Бог от злого соседа: как спецслужбы РФ ведут диверсионную войну в Европе

    Российские спецслужбы инициировали беспрецедентную по масштабам кампанию саботажа, шпионажа и диверсий на территории европейских государств, стремясь подорвать военную поддержку Украины и дестабилизировать внутреннюю обстановку в странах НАТО.

    О подготовке новых провокационных диверсионных действий в странах Центральной и Восточной Европы, в частности, в Эстонии, Латвии и Литве, сообщает Главное управление разведки (ГУР) Минобороны Украины. По данным спецслужбы, Москва вынашивает планы по запугиванию правительств и общества европейских стран. Целями для атак рассматриваются объекты критической инфраструктуры, приграничные территории — включая участки вокруг Калининградской области, а также регионы Евросоюза со значительным русскоязычным населением или объектами, исторически связанными с РФ и Русской православной церковью. По сведениям иностранных СМИ, кампания уже активно реализуется.

    Главные тенденции и смена тактики
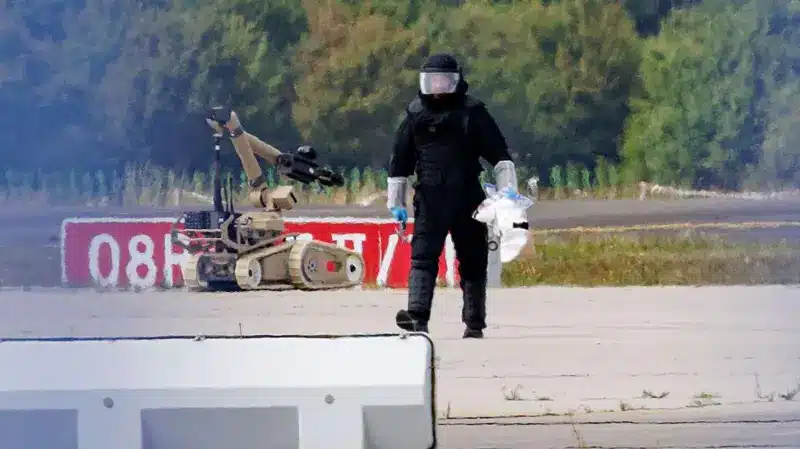
    Дрон с бомбой возле взлетно-посадочной полосы обезвреживал робот-сапер.
    Дрон с бомбой возле взлетно-посадочной полосы обезвреживал робот-сапер.

    Из-за массовой высылки российских дипломатов и кадровых разведчиков из Европы (около 750 человек с начала 2022 года) спецслужбы РФ кардинально изменили тактику. Сейчас около 95% диверсий совершаются так называемыми «одноразовыми агентами». Это местные маргиналы, представители криминалитета или беженцы (включая граждан третьих стран), которых вербуют через Telegram и другие мессенджеры, часто вслепую, предлагая деньги или криптовалюту за выполнение конкретного задания (например, поджога).

    1. Волна атак на оборонные предприятия (август 2026 года): В конце лета 2026 года прошла скоординированная серия атак на заводы, производящие технику и оружие для ВСУ. Среди пострадавших объектов:

    • Аэропорт Лейпцига (Германия) — стал одной из первых целей текущей диверсионной кампании. 4 августа объект подвергся неудавшейся атаке беспилотников, после чего Россия по неофициальным каналам предупредила Берлин, что подобные атаки продолжатся.
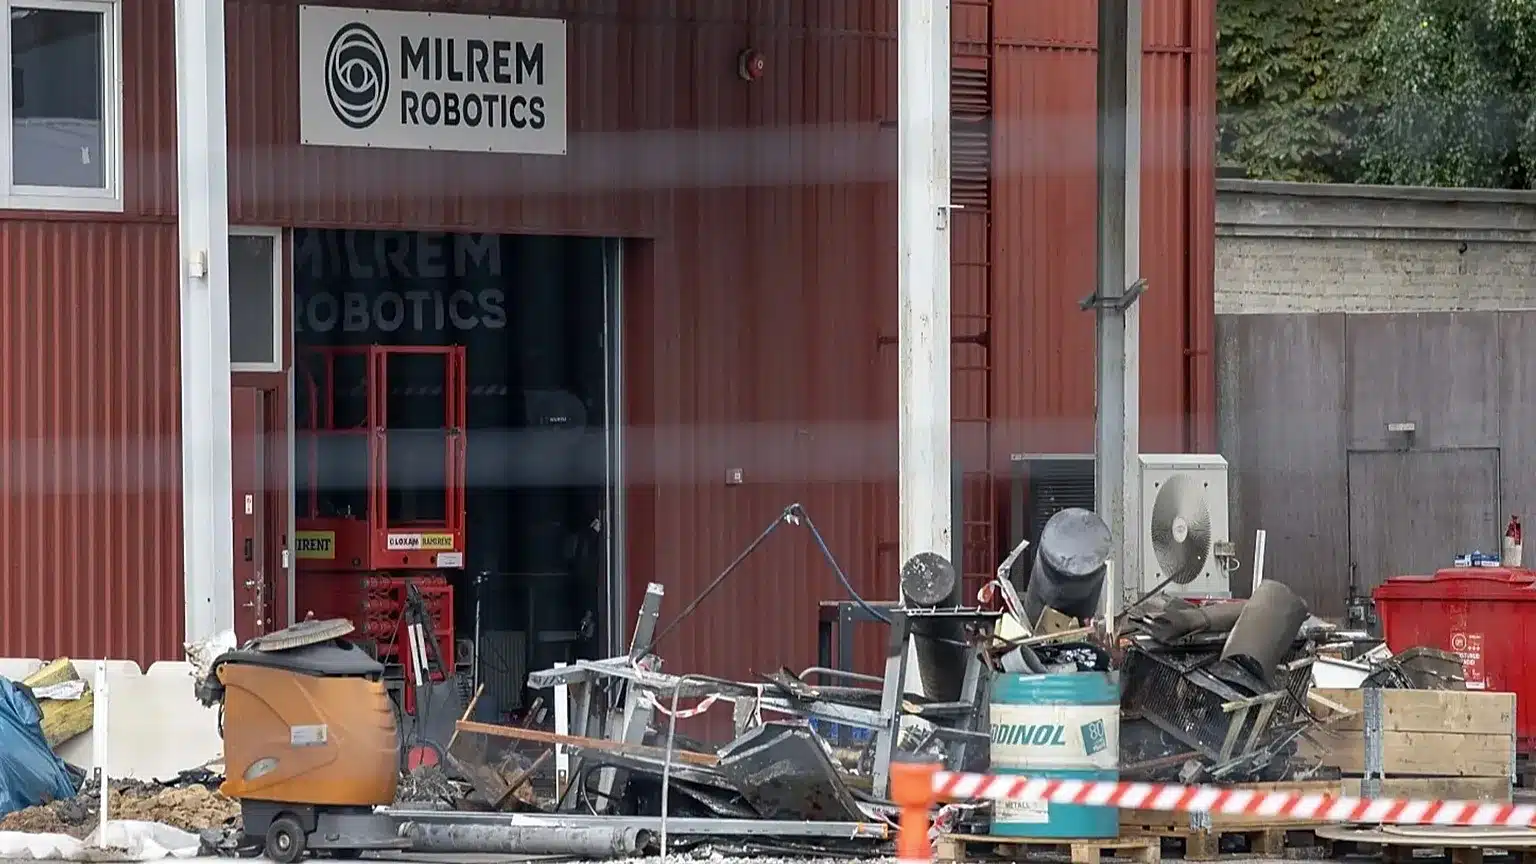
    • Milrem Robotics (Эстония) — производит наземные роботизированные комплексы. В августе 2026 года здание компании подожгли, подозреваемые арестованы.
    • Skyeton (Словакия) — выпускает разведывательные БПЛА. В августе 2026 года спецслужбы предотвратили попытку поджога завода.
    • WB Electronics (Польша) — производит дроны-камикадзе. 31 августа 2026 года на территории предприятия вспыхнул пожар.
    • EMCO (Болгария) — поставляет артиллерийские снаряды. В августе и сентябре 2026 года на складах прогремели взрывы и начались пожары.

    2. Диверсии в Германии: Германия стала одной из главных мишеней. Недавно Берлин официально обвинил РФ в организации диверсии в аэропорту Лейпцига, что привело к решению о закрытии российского консульства в Бонне и ужесточении контроля за въездом. Кроме того, фиксировались случаи слежки за немецкими предпринимателями: например, завербованный агент снимал на видео рабочее место производителя комплектующих для дронов.

    3. Поджоги и провокации в Польше: Польша лидирует по количеству гибридных атак (более 40 зафиксированных случаев). В стране регулярно задерживают группы наемников, готовивших теракты. Среди самых громких случаев — поджоги складов, ресторанов, завода по производству красок и крупнейшего варшавского торгового центра Marywilska 44. Буквально на днях, в начале ноября 2026 года, премьер-министр Дональд Туск предупредил о подготовке новых диверсий на польско-российской границе, куда были стянуты антитеррористические подразделения.

    4. Инциденты в Великобритании: В Лондоне были осуждены люди, связанные с российской ЧВК «Вагнер», за поджог крупного склада с гуманитарной и военной помощью, предназначавшейся для Украины. Также расследовались попытки поджогов объектов недвижимости, связанных с премьер-министром Киром Стармером.

    5. Инфраструктурный саботаж на Балтике: В Балтийском море и странах Северной Европы регулярно фиксируются обрывы подводных телекоммуникационных кабелей, нарушения в работе спутниковой навигации (GPS), создающие угрозу для гражданской авиации, а также масштабные кибератаки.

    Все эти события указывают на то, что гибридная война вышла за рамки информационных кампаний и переросла в прямой физический саботаж критической и военной инфраструктуры стран НАТО.
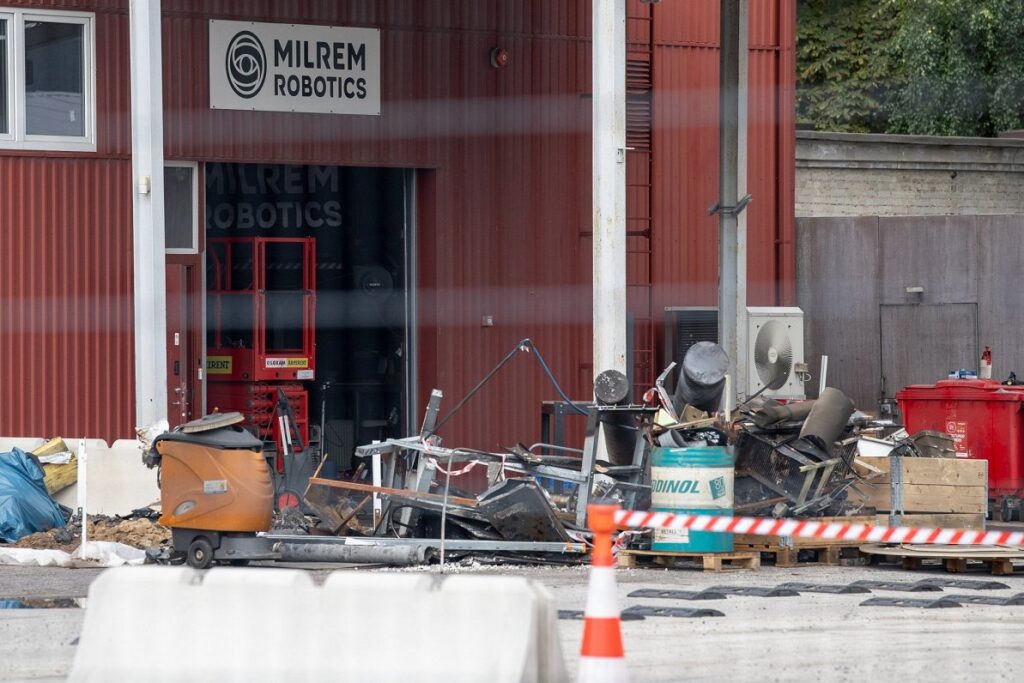
    Здание эстонской оборонной компании Milrem Robotics в Таллинне после пожара.
    Здание эстонской оборонной компании Milrem Robotics в Таллинне после пожара.

    6. Анонимные угрозы самолетам и атаки на гражданскую авиацию (ноябрь 2026 года): В начале ноября 2026 года европейские спецслужбы начали трансграничное расследование беспрецедентной волны анонимных сообщений о бомбах на борту самолетов европейских авиакомпаний. Десятки воздушных судов были временно выведены из эксплуатации. По данным DW, аналитики разведсообщества считают наиболее вероятным источником кампании Россию. Несмотря на то, что взрывных устройств на борту не обнаружили и реальной угрозы для авиации зафиксировано не было, эксперты расценивают это как элемент гибридного давления с целью дестабилизации повседневной жизни в Европе и проверки реакции властей. Ранее в качестве аналогичного «испытательного полигона» для запугивания населения (в частности, массовых ложных минирований школ и детских садов) Москва использовала страны Балтии, чей опыт теперь приходится перенимать Западной Европе.

    Наследие части 29155 и эскалация гибридной войны

    Фундамент для нынешних агрессивных действий закладывался годами. Операции за рубежом курируют подразделения Главного управления Генерального штаба России (ГРУ). Исторически ключевую роль здесь играла воинская часть 29155 под командованием генерала Андрея Аверьянова. Как указывает издание The Insider, это подразделение численностью около 70 человек начало устраивать взрывы в Европе еще с 2011 года. Первым стал подрыв склада в болгарском селе Ловнидол, где хранились боеприпасы фирмы EMCO. В последующие годы последовали взрывы в Болгарии в 2012 и 2015 годах, а также диверсия на складах компании Imex в чешской Врбетице в 2014 году, целью которой было уничтожение оружия бизнесмена Емельяна Гебрева. В связи с последним инцидентом полиция Чехии объявила Аверьянова в розыск с пометкой «опасен».
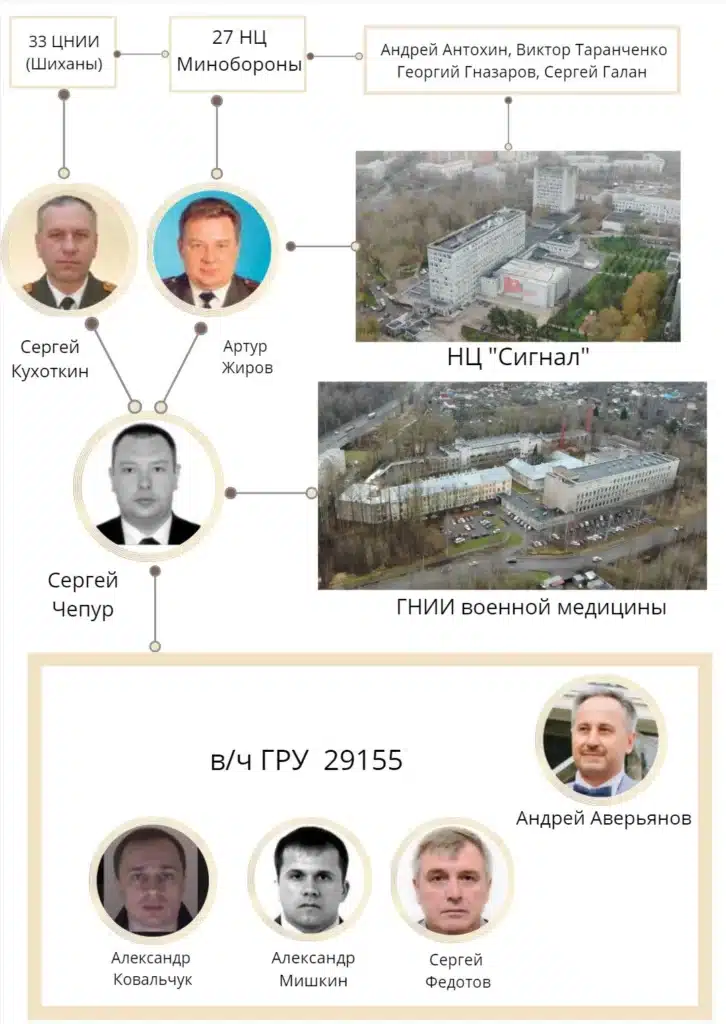
    Воинская часть ГРУ № 29155.
    Воинская часть ГРУ № 29155.

    Подразделение также получило скандальную известность после отравления Сергея и Юлии Скрипаль в Солсбери. Журналисты нашли прямые доказательства связи участников той операции с руководством ГРУ: Анатолий Чепига (известный под именем Руслан Боширов) присутствовал на свадьбе дочери генерала Аверьянова в 2017 году. Однако череда провалов, некомпетентность оперативников и утечки информации вынудили Кремль пересмотреть свои подходы к тайным операциям.

    Сверхсекретный Центр 795: армия внутри армии

    В декабре 2022 года решением российского Генштаба была сформирована принципиально новая автономная структура — Центр 795 (войсковая часть 75127). Журналисты Der Spiegel и The Insider выяснили, что эта структура, состоящая примерно из 500 человек, задумывалась для ликвидаций и похищений противников режима за пределами страны.
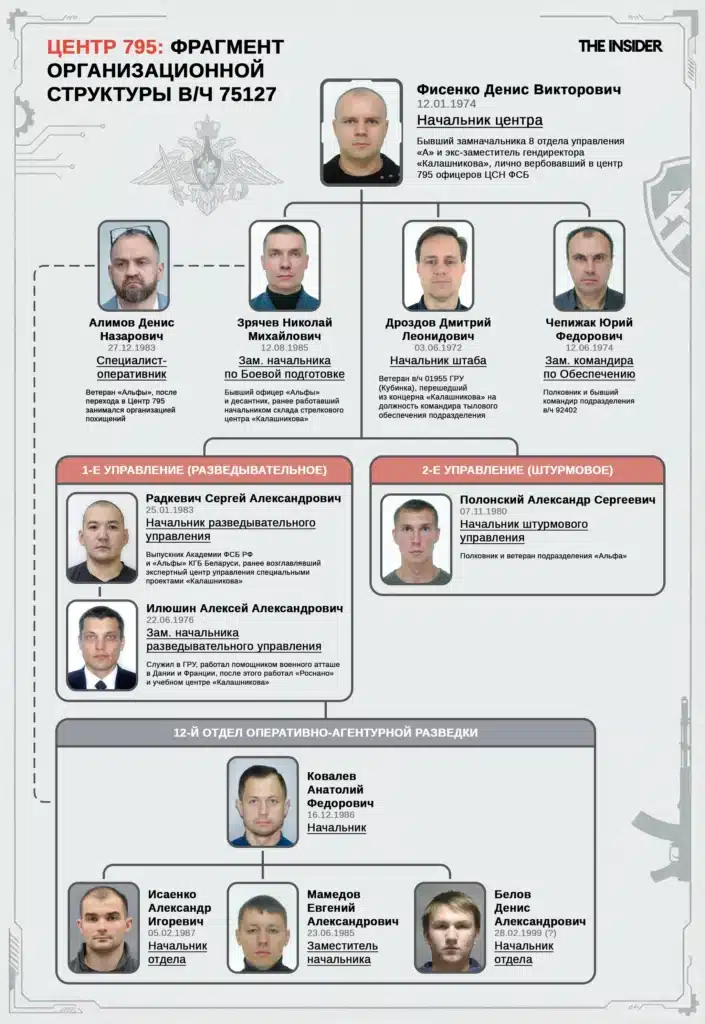
    Центр 795: в марте этого года издание The Insider рассказало о секретном подразделении, занимающемся убийствами за рубежом.
    Центр 795: в марте этого года издание The Insider рассказало о секретном подразделении, занимающемся убийствами за рубежом.

    Центр представляет собой беспрецедентный альянс Минобороны и ФСБ. Руководить им назначили выходца из спецподразделения «Альфа» Дениса Фисенко. Штаб-квартира расположилась на территории парка «Патриот» в Кубинке, в учебном центре концерна «Калашников». Финансовое обеспечение взяли на себя глава «Ростеха» Сергей Чемезов и совладелец «Калашникова» Андрей Бокарев. Офицерам были предложены колоссальные для силовиков зарплаты: рядовые оперативники получают до 500 тысяч рублей, а руководство — до 3 миллионов рублей в месяц.

    Структура Центра 795 включает разведывательное, штурмовое управления и управление боевого обеспечения. Подразделение обладает масштабными ресурсами: от станций перехвата спутниковой связи и дронов «Орлан» до снайперских групп и даже реактивных систем залпового огня «Смерч» и танков Т-90А. Однако, несмотря на элитный статус, деятельность Центра также не обошлась без катастрофических провалов.

    Колумбийский провал и языковой барьер
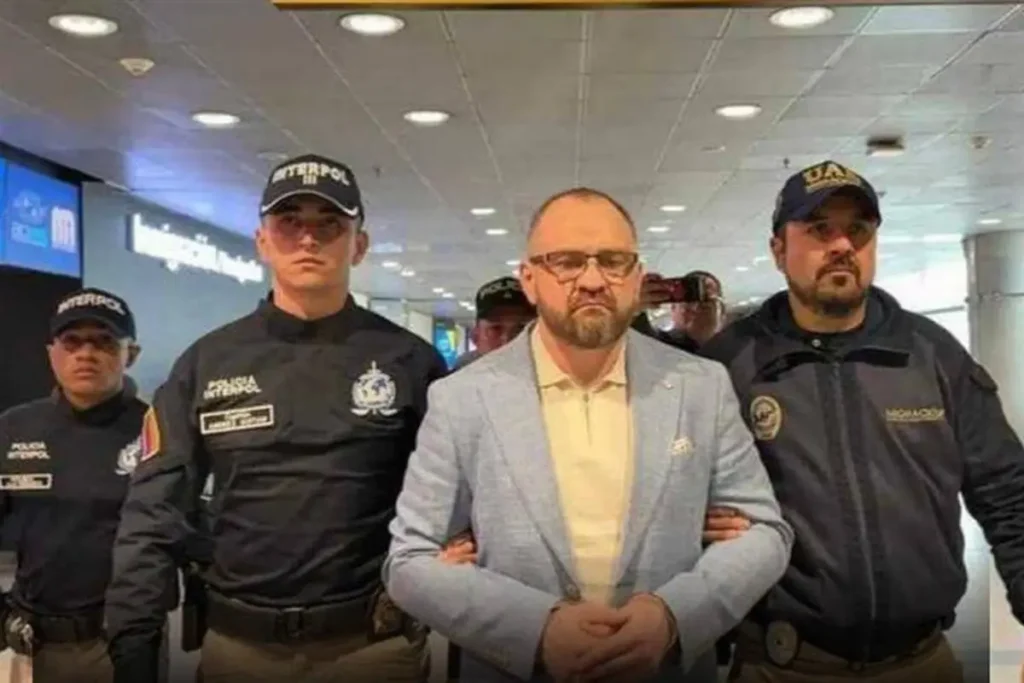
    Задержание агента российских спецслужб Дениса Алимова в колумбийском аэропорту.
    Задержание агента российских спецслужб Дениса Алимова в колумбийском аэропорту.

    Одной из приоритетных задач Центра 795 стала организация покушений на оппозиционеров. Медиа сообщают, что в феврале 2026 года в аэропорту Боготы (Колумбия) был задержан офицер Центра Денис Алимов. Ему было поручено похитить родственников чеченского политика Ахмеда Закаева в Лондоне. За каждую депортированную цель предусматривалась выплата в 1,5 миллиона долларов, а за третьего человека, которого требовалось доставить «живым или мертвым» — более 10 миллионов.

    Провал операции оказался комичным и трагичным одновременно: Алимов говорил только по-русски, а Дурович — на сербохорватском и английском. Агенты самого секретного подразделения общались в защищенных мессенджерах. ФБР получило судебный ордер на доступ к логам американской компании и в режиме реального времени читало все оперативные инструкции, включая детали слежки за «белой виллой у моря» и поиск пистолетов.

    Привлечение криминала и прокси-сил в Европе
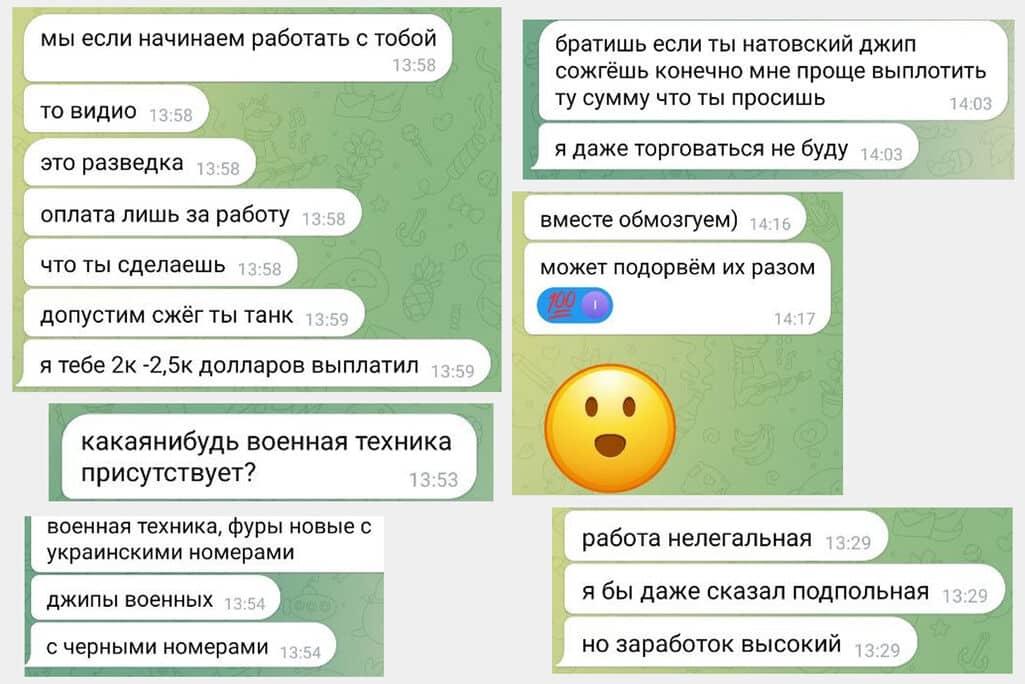
    Сеть вербовщиков в Telegram ищет диверсантов в странах ЕС.
    Сеть вербовщиков в Telegram ищет диверсантов в странах ЕС.

    Осознавая риски прямой работы своих офицеров, Москва все чаще прибегает к услугам прокси-сил. Издание Euronews отмечает, что офицеры ГРУ вербуют через Telegram членов местных преступных группировок для нанесения ущерба оборонным предприятиям ЕС. Исполнителям платят в криптовалюте, и зачастую они даже не подозревают, что работают на российское государство. Служба безопасности и разведки Дании (PET) также бьет тревогу. По их данным, российские спецслужбы через социальные сети ищут «обычных датчан» для фотосъемки оборонных объектов. Руководитель контрразведки Эмиль Грэсхольм пояснил мотивацию публикации этих данных так: «потому что они совсем не обязаны походить на шпионский фильм».

    Тревожная тенденция на европейских оборонных объектах прослеживается уже не первый год: еще в период до 2022 года в Болгарии произошла серия взрывов и масштабных диверсий на оружейных заводах и складах боеприпасов, а в Чехии (2014 г.) фиксировались аналогичные подозрительные инциденты. Однако в 2024 году континент захлестнула новая волна. В частности, в мае масштабный пожар полностью уничтожил берлинский металлургический завод немецкого концерна Diehl, производящего системы ПВО IRIS-T, а на объектах британского оборонного гиганта BAE Systems произошли сразу два крупных происшествия — взрыв на заводе боеприпасов и пожар на верфи компании. При этом некоторые эпизоды, несмотря на явное сходство почерка, пока остаются без официальных обвинений: так, происшествие на оборонном объекте под Римом в августе 2026 года по всем признакам напоминает сценарии диверсий в Болгарии и Чехии, однако прямые данные о причастности российских спецслужб к этому случаю на текущий момент отсутствуют.

    В Германии власти активно пресекают подобные попытки. Прокуратура ФРГ заявила о задержании Дитера С. и Александра Дж., которые планировали взрывы и поджоги на военных полигонах (включая Графенвёр, где обучают управлению танками Abrams) для срыва поставок помощи ВСУ. Министр внутренних дел ФРГ Ненси Фезер прокомментировала ситуацию следующим образом: «Наши органы безопасности предотвратили возможные атаки, которые могли быть нацелены на нашу военную помощь Украине. Мы продолжим оказывать поддержку Украине и не позволим нас запугать».

    Реакция властей ЕС: поиск адекватного ответа
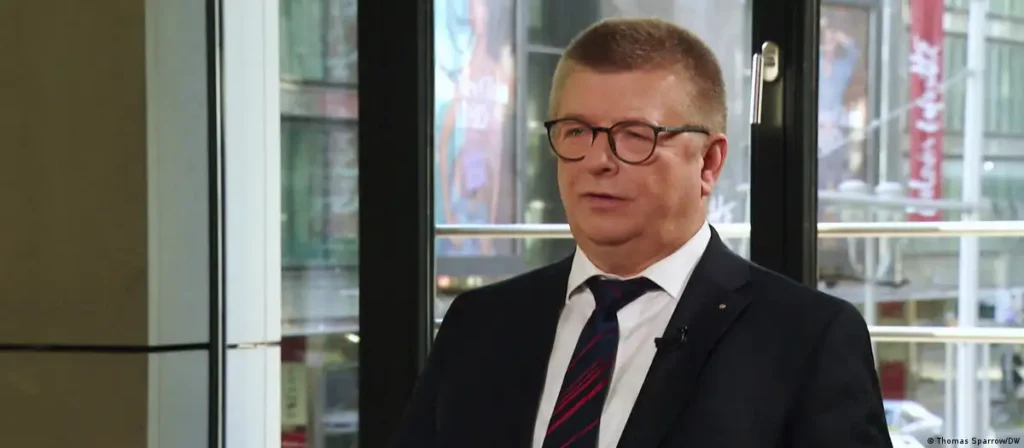
    Глава внутренней разведки Германии Томас Хальденванг.
    Глава внутренней разведки Германии Томас Хальденванг.

    Европейские разведслужбы предупреждают о радикальном изменении тактики Кремля. Издание Новая Газеть Европа со ссылки на FT публикует позицию европейских спецслужб, констатирующих, что Россия взяла курс на постоянный конфликт. Глава внутренней разведки Германии Томас Хальденванг констатировал: «Мы считаем, что риск диверсий, контролируемых государством, значительно возрастает. Сейчас Россия, кажется, чувствует себя комфортно, проводя операции на европейской земле с высоким потенциалом ущерба».

    Масштаб проблемы таков, что она обсуждается на высшем уровне НАТО. Журналисты пишут, что главная сложность для Запада — найти ответ, который не приведет к неконтролируемой эскалации и задействованию 5-й статьи Устава НАТО. Президент Латвии Эдгарс Ринкевичс подчеркнул: «Мы не собираемся пускать ракеты по России из-за довольно мелкого инцидента». Глава внешнеполитической службы ЕС Кая Каллас выразила общую обеспокоенность союзников: «Очевидно, что у этого инцидента есть все признаки терроризма, поддерживаемого государством. Вопрос в том, что мы можем с этим сделать».

    Среди обсуждаемых мер — ограничение передвижений российских дипломатов и масштабные информационные кампании. В рамках нового пакета санкций ЕС рассматривает план, обязывающий российских дипломатов не менее чем за 24 часа уведомлять о поездках в другие страны блока. В случае его принятия каждое государство Евросоюза сможет самостоятельно разрешать или запрещать им въезд на свою территорию в целях борьбы со шпионажем и дезинформацией.

    На фоне ужесточения контроля за дипломатическими миссиями в ЕС подчеркивают, что российские посланники «часто участвуют в деятельности, способствующей агрессии России». Эту позицию разделяет глава МИД Чехии Ян Липавский, заявивший, что в условиях роста числа диверсий Европа «не будет рисковать агентами, действующими под дипломатическим прикрытием».
  • В Польше арестовали двоих граждан Украины за диверсии в пользу России

    В Польше арестовали двоих граждан Украины за диверсии в пользу России

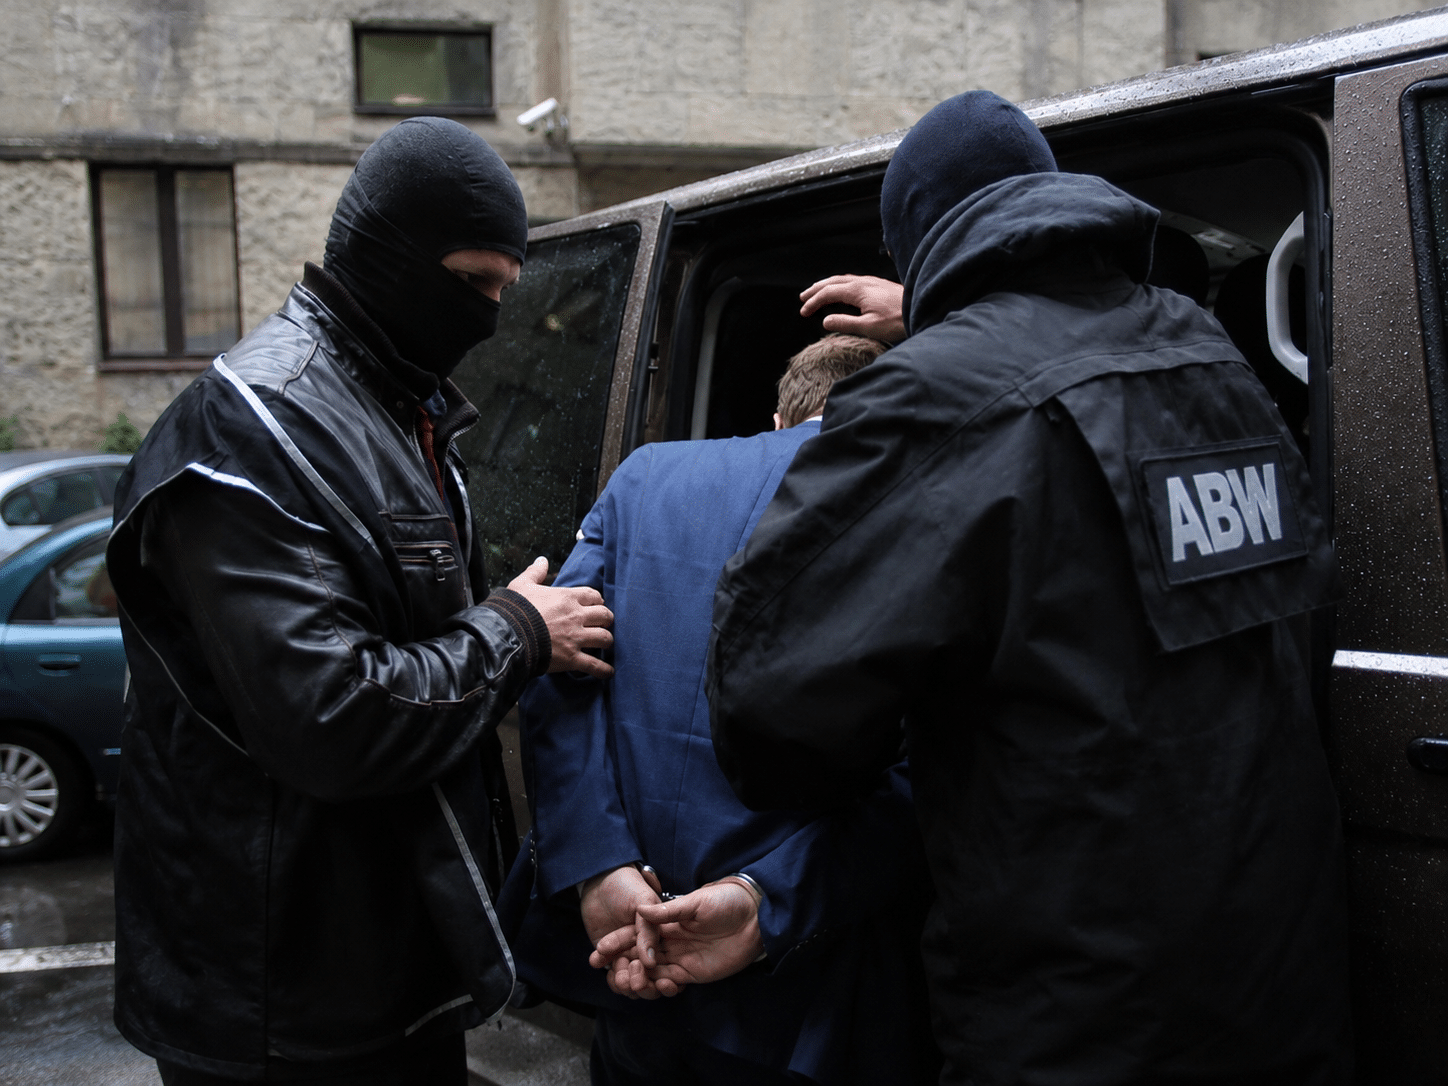
    Сотрудники Агентства внутренней безопасности Польши задержали в Минске-Мазовецком двух граждан Украины, подозреваемых в сборе разведданных и подготовке диверсий по заданию российских спецслужб.

    Как сообщает издание The Insider со ссылкой на министра-координатора спецслужб страны Томаша Шемоняка, фигурантам дела 24 и 25 лет. По версии следствия, они проводили разведку, вели фотосъемку объектов критической и военной инфраструктуры, а также совершали поджоги транспортных средств. За выполнение поставленных задач исполнителям выплачивалось денежное вознаграждение, в том числе в криптовалюте; по решению суда оба задержанных арестованы на три месяца.

    Маскировка под ВСУ и попытка дезинформации

    В ходе расследования польская контрразведка выявила особую тактику конспирации, которую использовали подозреваемые для сокрытия следов и провокаций. Разъясняя детали дела, Томаш Шемоняк отметил:

    «Сотрудники Агентства внутренней безопасности установили, что ранее они меняли регистрационные номера своих автомобилей на аналогичные тем, которые используются на транспортных средствах, принадлежащих украинской армии. Этот прием мог быть направлен на то, чтобы затруднить установление истинных причин происходящего, а главное — вызвать подозрения в отношении украинской стороны, что впоследствии могло быть использовано для распространения дезинформации».

    Череда расследований иностранной агентуры

    Данный инцидент пополнил список недавних задержаний лиц, подозреваемых в сотрудничестве с разведкой РФ на польской территории. Правоохранительные органы страны активизировали пресечение нескольких направлений нелегальной деятельности:

    • На прошлой неделе под стражу были взяты шесть человек (пятеро граждан Польши и одна россиянка), которых обвиняют в незаконных поставках в Россию компонентов оружия и материалов для производства боеприпасов в обход официальных процедур.
    • В конце октября в Польше был арестован 55-летний москвич Александр Машовец, увлеченный фотосъемкой железнодорожного транспорта; мужчине предъявили обвинения в шпионаже после обнаружения на его устройствах снимков поездов и инфраструктурных объектов в Польше и других государствах.
  • Диверсии в Польше и след в Москве: в Турции задержали 85 человек по делу о поджоге станции Starlink

    Диверсии в Польше и след в Москве: в Турции задержали 85 человек по делу о поджоге станции Starlink

    Правоохранительные органы Турции провели масштабную спецоперацию, задержав 85 предполагаемых участников организованной преступной группировки Daltonlar, подозреваемой в причастности к поджогу наземной станции спутникового интернета Starlink в Польше.

    Как сообщает издание «Агентство» со ссылкой на данные прокуратуры Стамбула и государственного агентства Anadolu, скоординированные рейды прошли 27 октября на территории 30 провинций страны. Следствие установило, что злоумышленники активно вербовали людей через социальные сети, после чего распределяли криминальные задания в группах мессенджера WhatsApp; при этом среди задержанных оказалось 35 несовершеннолетних.

    Диверсии против инфраструктуры спутниковой связи

    Внимание европейских спецслужб к группировке привлек инцидент 23 сентября в польской деревне Воля-Кробовска к югу от Варшавы, где в результате умышленного пожара были повреждены генератор и система электропитания наземной станции Starlink. Поскольку эта сеть активно применяется вооруженными силами Украины для управления и связи в ходе войны с РФ, польская сторона официально признала произошедшее диверсией. Этот эпизод стал первым в череде атак на телекоммуникационные узлы в Европе: 9 октября поджог оборудования Starlink произошел в Болгарии, а 18 октября попытка саботажа была зафиксирована в Литве, власти которой прямо возложили ответственность на Россию. Разработка европейского ответвления банды уже привела к арестам: в середине октября в немецком Нюртингене по выданным Польшей ордерам взяли под стражу двух граждан Турции — 38-летнего Умита Э. и 34-летнего Мюслюма Т., подозреваемых в диверсионной деятельности и связях с иностранной разведкой.

    Связи с Россией и статус руководства группировки

    Согласно материалам расследования немецких журналистов телеканала Tagesschau (ARD), российские спецслужбы могли использовать участников Daltonlar в качестве исполнителей диверсионных акций в европейских странах. В пользу этой версии приводятся следующие ключевые факты:

    • Распространение боевиками группировки видео- и фотоматериалов с демонстрацией российских флагов и заявлений в поддержку Кремля;
    • Обнаружение видеозаписи, где люди в армейском обмундировании поздравляют предполагаемого лидера банды Бератджана Гёкдемира (известного под псевдонимом Can Dalton) с днем рождения;
    • Заявления предполагаемого участника группировки в эфире программы Kontraste о том, что власти РФ обеспечили Гёкдемиру конспиративное укрытие;
    • Пребывание лидера банды на территории России: задержанный в Москве еще в 2024 году Гёкдемир, находящийся в международном розыске Интерпола, так и не был экстрадирован в Турцию, несмотря на повторное официальное требование турецкого министра юстиции Акына Гюрлека в июне 2026 года.

    Сам преступный синдикат получил свое название в честь братьев Далтон из комиксов «Счастливчик Люк» (Lucky Luke) и традиционно специализировался на наркоторговле, заказных убийствах, вымогательствах и вооруженных налетах. В декабре 2025 года стамбульский суд уже завершил процесс над 362 фигурантами дела Daltonlar, приговорив главарей Бахадыра Акдага и Зафера Боюна к 12 пожизненным срокам и столетиям тюрьмы каждого, а в августе был наложен арест на имущество 399 подозреваемых. Материалы в отношении укрывающегося за рубежом Гёкдемира и еще 33 участников на данный момент выделены в отдельное судебное производство.

  • В Болгарии подожгли 11 антенн Starlink: власти расследуют диверсию

    В Болгарии подожгли 11 антенн Starlink: власти расследуют диверсию

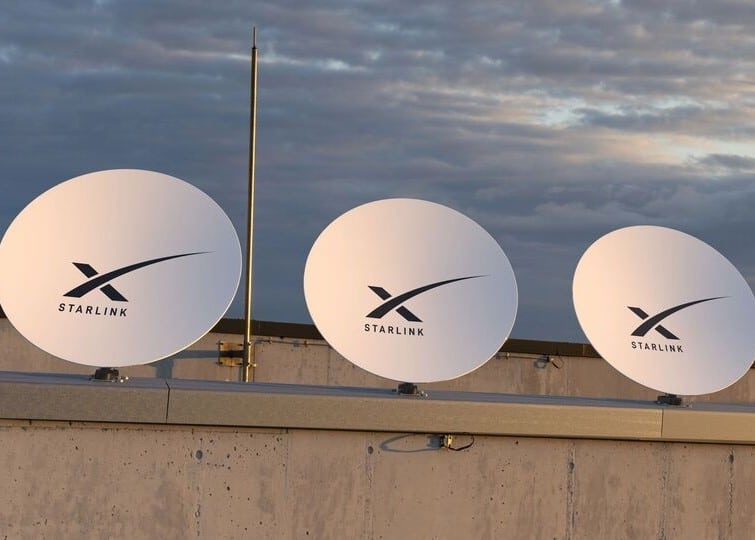
    В Болгарии произошла диверсия на наземной станции спутниковой связи Starlink, в результате которой были повреждены 11 из 17 антенн, расположенных на объекте недалеко от Софии.

    Как сообщает The Moscow Times со ссылкой на Deutsche Welle, информацию о пожаре подтвердил премьер-министр Болгарии Румен Радев. По сведениям депутата парламента Ивайло Мирчева, 9 октября двое неизвестных в масках намеренно подожгли оборудование, обеспечивающее связь со спутниковой системой компании SpaceX, которая используется в том числе Украиной для обороны от российского вторжения.

    Руководитель болгарского Агентства национальной безопасности Пламен Тончев заявил, что пожар стал результатом диверсии, и предупредил, что подобные нападения «не исключены и в будущем». Премьер-министр отказался раскрывать подробности происшествия, сославшись на продолжающееся расследование. Глава МВД Иван Демерджиев сообщил об усилении охраны подобных объектов. Представители оппозиции предполагают причастность России, однако официальных выводов следствия о заказчиках нападения пока не представлено.

    Аналогичная диверсия в Польше

    Ранее, 23 сентября, злоумышленники подожгли инфраструктуру Starlink в польской деревне Воля-Кробовская, примерно в 40 километрах от Варшавы. Объект принадлежит государственной компании Exatel и обеспечивает интернет-связь, в том числе для Украины. Огонь уничтожил распределительный щит с подключёнными антеннами. Польские власти возложили ответственность за организацию нападения на российские спецслужбы. По запросу Варшавы в Германии задержали двух граждан Турции, обвиняемых в умышленном поджоге.

    Министр, координирующий работу польских спецслужб, Томаш Семоняк заявил: «Мы не сомневаемся, что за этим диверсионным актом стоят российские спецслужбы». По его словам, российская разведка всё чаще привлекает к подобным операциям людей, связанных с криминальными структурами. Премьер-министр Польши Дональд Туск назвал произошедшее «еще одним актом гибридной войны». Таким образом, за несколько недель повреждения инфраструктуры Starlink зафиксированы уже в двух государствах НАТО, хотя причастность Москвы к болгарскому инциденту остаётся предположением.

  • Польша обвиняет Россию в атаке на Starlink: арестованы подозреваемые

    Польша обвиняет Россию в атаке на Starlink: арестованы подозреваемые

    Власти Польши официально возложили на Москву ответственность за недавнюю диверсию на наземной станции спутниковой связи Starlink.

    Как сообщает The Moscow Times, в Германии по запросу Варшавы были задержаны двое граждан Турции, которым инкриминируют умышленный поджог инфраструктуры, совершенный 23 сентября в деревне Воля-Кробовская (около 40 км от столицы). На месте преступления следователи обнаружили емкость с легковоспламеняющейся жидкостью, напоминающую «коктейль Молотова», а возникший пожар полностью уничтожил распределительный щит и подключенные к нему антенны.

    Реакция властей и методы вербовки

    Оценивая произошедшее в социальной сети X, премьер-министр страны Дональд Туск назвал инцидент «еще одним актом гибридной войны». В свою очередь, координирующий работу спецслужб министр Томаш Семоняк выразил абсолютную уверенность в причастности Москвы, категорично заявив: «Мы не сомневаемся, что за этим диверсионным актом стоят российские спецслужбы». По его информации, после масштабной высылки сотен разведчиков под дипломатическим прикрытием в начале конфликта, Москва перестроила свою работу и начала дистанционно вербовать исполнителей через платформу Telegram, привлекая представителей криминального мира и уязвимых слоев общества.

    Выступая на конференции по безопасности в Варшаве, Семоняк озвучил ключевые факты о текущей деятельности российских агентов, которая начала активно проявляться в Польше с начала 2024 года:

    • Исполнители «почти ежедневно совершают диверсии» в странах, поддерживающих Украину.
    • Ситуация остается стабильно напряженной, поскольку: «Не проходит и недели, чтобы не происходили какие-либо действия».
    • Противник адаптируется: «Наш враг — то есть российские спецслужбы — меняет свои методы работы и располагает неограниченными ресурсами».

    Масштаб проблемы в Европе

    Проблема выходит далеко за пределы польской территории. На сегодняшний день западные власти связывают с организованными Россией диверсиями и актами саботажа более 210 инцидентов по всей Европе. Статистика баз данных наглядно демонстрирует пугающую динамику: если в марте 2025 года было зафиксировано 59 подобных случаев за период с начала полномасштабной войны, то к декабрю того же года их число возросло до 145.

  • Дрон против «Руслана»: The Insider раскрыл предполагаемую сеть ГРУ, стоящую за диверсией в Лейпциге

    Дрон против «Руслана»: The Insider раскрыл предполагаемую сеть ГРУ, стоящую за диверсией в Лейпциге

    В аэропорту Лейпцига беспилотник со взрывчаткой врезался в крыло российского транспортного самолёта Ан-124 «Руслан», однако взрывное устройство не сработало, предотвратив возможную катастрофу.

    Как сообщает The Insider, инцидент произошёл вечером 4 августа 2026 года. Самолёт был пуст, но незадолго до атаки перевозил боеприпасы из Франции. Упавший дрон обнаружил спустя несколько часов водитель автобуса. Министр внутренних дел Германии Александр Добриндт заявил, что результаты расследования указывают на ответственность России. Журналисты The Insider утверждают, что получили документы, позволяющие связать предполагаемых исполнителей с российской военной разведкой — ГРУ.

    От оружейного бизнеса до диверсии в Германии

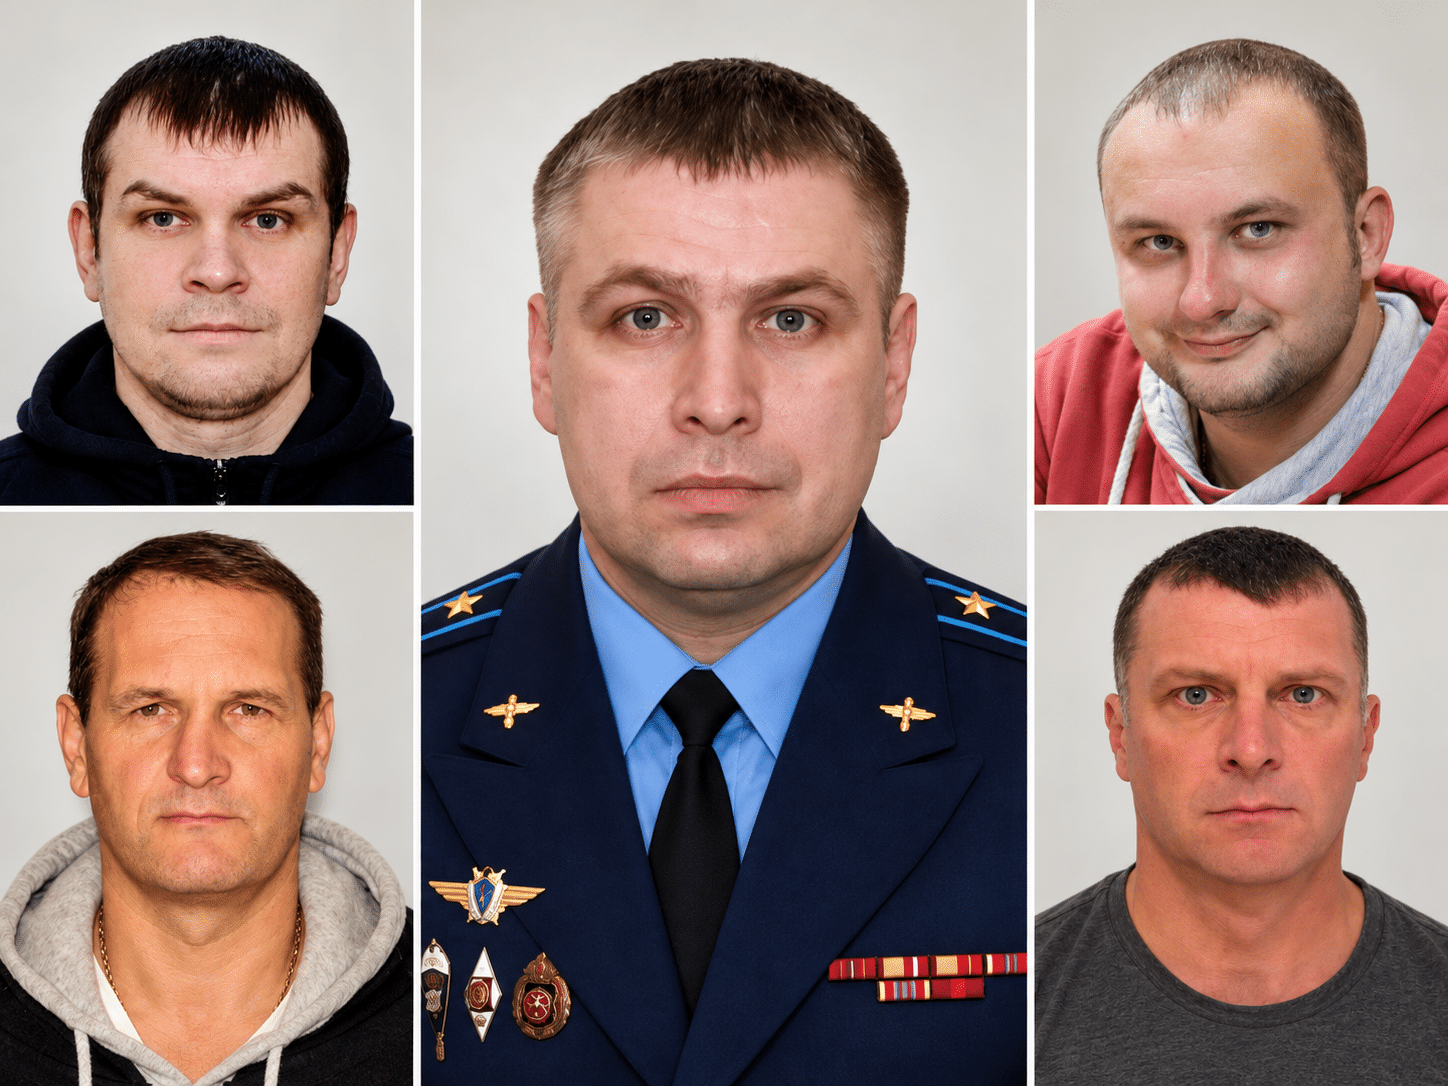
    По данным расследования, одним из ключевых участников предполагаемой операции стал 54-летний российский торговец оружием Андрей Усачёв, ранее служивший в ВДВ и осуждённый в 2000 году на девять лет за вооружённое ограбление. Его компания «Оружейная палата» поставляла продукцию Росгвардии, однако в 2023 году выяснилось, что комплекс «Выжигатель» представлял собой незаконно ввезённый китайский дрон SkyfendHunter SHH100. Журналисты установили, что Усачёв контактировал с полковником ГРУ Денисом Смоляниновым, а 13 июля 2026 года созванивался с бизнесменом Олегом Лёвушкиным, обладающим российским и латвийским гражданством. Последний 27 июля вылетел через Стамбул в Берлин, арендовал автомобиль и направился в сторону Лейпцига. За несколько часов до атаки он приобрёл обратный билет в Москву с вылетом из Северной Македонии.

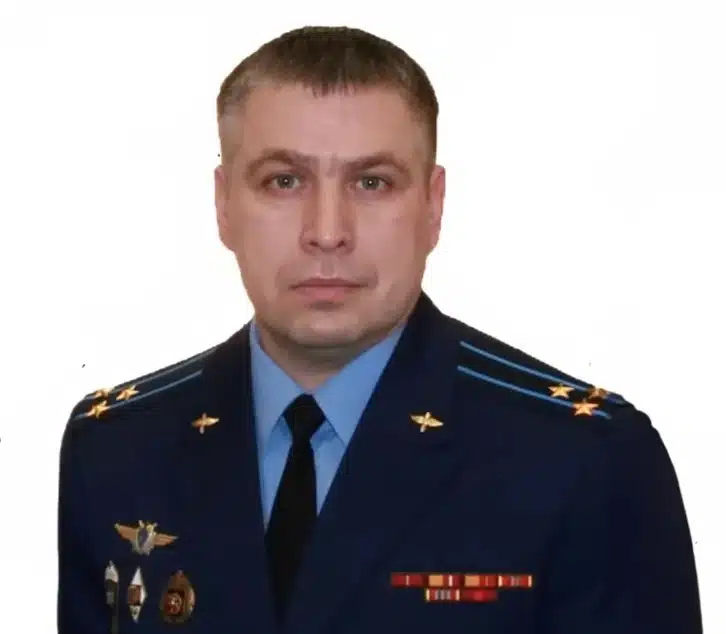
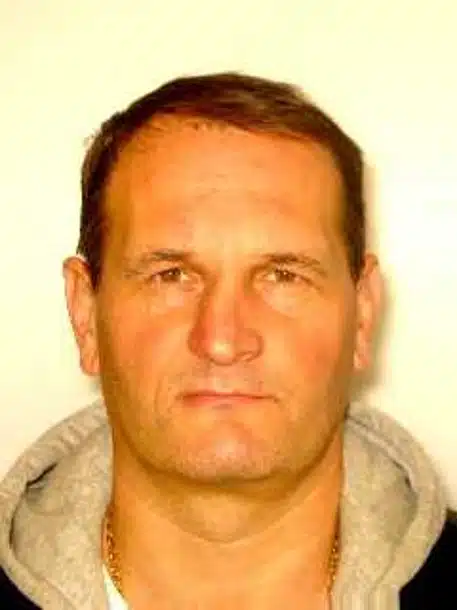
    Андрей Усачев. Фото: The Insider
    Андрей Усачев. Фото: The Insider
    Полковником ГРУ Денисом Смоляниновым. Фото: The Insider
    Полковником ГРУ Денисом Смоляниновым. Фото: The Insider
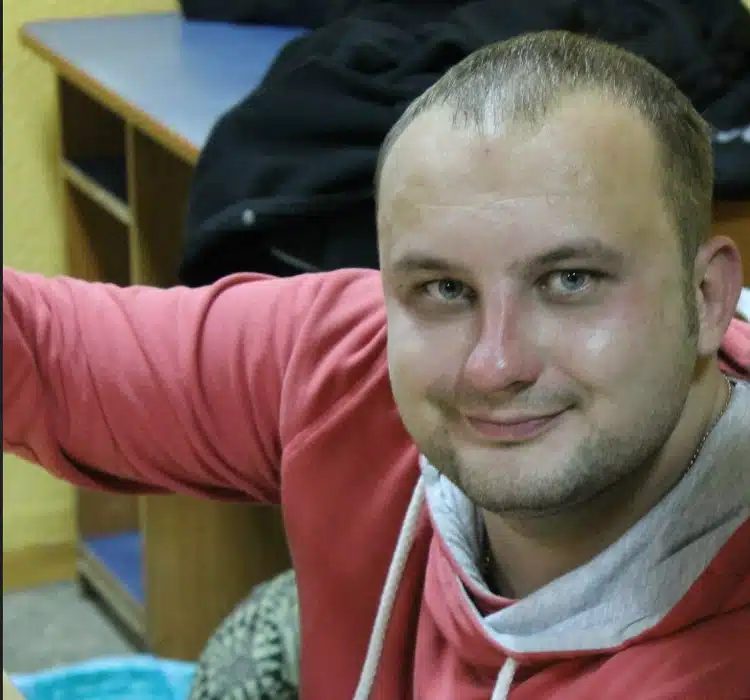
    Олег Лёвушкин
    Олег Лёвушкин. Фото: The Insider

    Следы диверсантов ведут в Польшу

    Следователи обнаружили на антенне, использовавшейся для управления беспилотником, следы проживающего в России белоруса Андрея Каршакова. Согласно The Insider, он ранее участвовал в поджоге гипермаркета Leroy Merlin в польском городе Лодзь 25 июля 2024 года. Тогда загорелся стеллаж с химическими средствами для растений, а ущерб составил около 200 тысяч злотых, или 45 тысяч евро. Журналисты установили, что вместе с Каршаковым в Польше находился Максим Лапунов, ранее носивший фамилию Колосов. Данные авиаперелётов свидетельствуют, что Лапунов также мог участвовать в операции в Лейпциге: 19 июля 2026 года он отправился из Санкт-Петербурга через Анкару в Белград. Среди возможных участников сети упоминаются ещё трое белорусов — Роман Ковалевский, Вячеслав Айсин и бывший милиционер Денис Шульган, однако их роль в немецком инциденте не установлена.

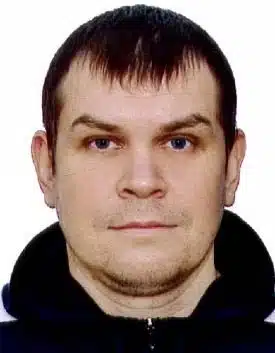
    Андрей Каршаков. Фото: The Insider
    Андрей Каршаков. Фото: The Insider
    Максим Лапунов. Андрей Каршаков. Фото: The Insider
    Максим Лапунов. Андрей Каршаков. Фото: The Insider

    Полковник ГРУ и вербовка уголовников

    Центральной фигурой предполагаемой агентурной сети журналисты называют полковника Дениса Смолянинова, работавшего в 172-м командно-разведывательном центре ГРУ в Санкт-Петербурге и специализировавшегося на украинском направлении. Ещё в 2023 году Центр «Досье» рассказывал о его предполагаемой вербовке осуждённых за убийства неонацистов для операций в Украине. Среди людей, связанных со Смоляниновым, расследователи называют бывшего сотрудника ГРУ Владимира Борисова по прозвищу Прапорщик — основателя петербургской преступной группировки «Фалкон-95». По данным издания, Борисов пытался создать собственную частную военную компанию, позднее оказался в розыске по делу о рейдерском захвате, скрывался в Болгарии и в 2021 году был экстрадирован в Россию. The Insider утверждает, что впоследствии его освободили, выдали новый загранпаспорт и он возобновил зарубежные поездки. Собранные журналистами сведения указывают на возможное использование людей с криминальным прошлым для операций за пределами России, однако окончательное установление ответственности за атаку в Лейпциге остаётся задачей правоохранительных органов.

  • Польша укрепляет обороноспособность: Минобороны готовит законопроект о полной готовности государства к войне

    Польша укрепляет обороноспособность: Минобороны готовит законопроект о полной готовности государства к войне

    Министерство национальной обороны Польши ведет активную разработку законопроекта, направленного на обеспечение полной готовности страны на случай потенциального вооруженного конфликта, о чем сообщает Польское радио.

    Если Сейм одобрит новую инициативу правительства, государственные структуры смогут значительно оперативнее и эффективнее планировать перемещение армейских подразделений накануне боевых действий, а также оптимизируют проведение военной подготовки, оборонных курсов и командно-штабных учений.

    Ответ на диверсии и аргументы руководства

    Как отметила заместитель министра национальной обороны Магдалена Собковяк-Чарнецка, разработка нормативно-правовых актов стала прямой реакцией властей на диверсионные акты, зафиксированные внутри страны. В качестве примеров она привела масштабный пожар в торговом комплексе на улице Марывильской в Варшаве и попытку подрыва поезда неподалеку от Гарволина. Комментируя критику со стороны политических оппонентов, замглавы ведомства отвергла претензии в запугивании населения: «Вся идея Министерства национальной обороны, работа над которой уже находится на весьма продвинутом этапе, заключается в том, чтобы принять законодательство, позволяющее ускорить определённые действия».

    Этап разработки и ключевые положения

    На сегодняшний день документ еще не поступил на рассмотрение депутатов Сейма и находится на стадии межведомственного согласования. Тем не менее в Минобороны подчеркивают, что создание новой правовой базы уже вышло на весьма продвинутый уровень.

    Ключевые нововведения законопроекта

    • Логистика и переброска: Ускорение процессов планирования и перемещения войск накануне потенциального конфликта.
    • Оборонная подготовка: Изменение действующих регламентов и правил проведения военных учений, тренировок и специальной курсовой подготовки.
    • Реакция на угрозы: Создание законодательного фундамента для оперативного реагирования на внутренние гибридные угрозы и диверсии.
  • Эстония и НАТО заявили о гибридной атаке России: Таллинн обвинил Москву в поджоге оборонного завода

    Эстония и НАТО заявили о гибридной атаке России: Таллинн обвинил Москву в поджоге оборонного завода

    Официальные власти Эстонии и руководство Североатлантического альянса официально возложили на российские спецслужбы ответственность за организацию поджога здания оборонной компании Milrem Robotics в Таллинне.

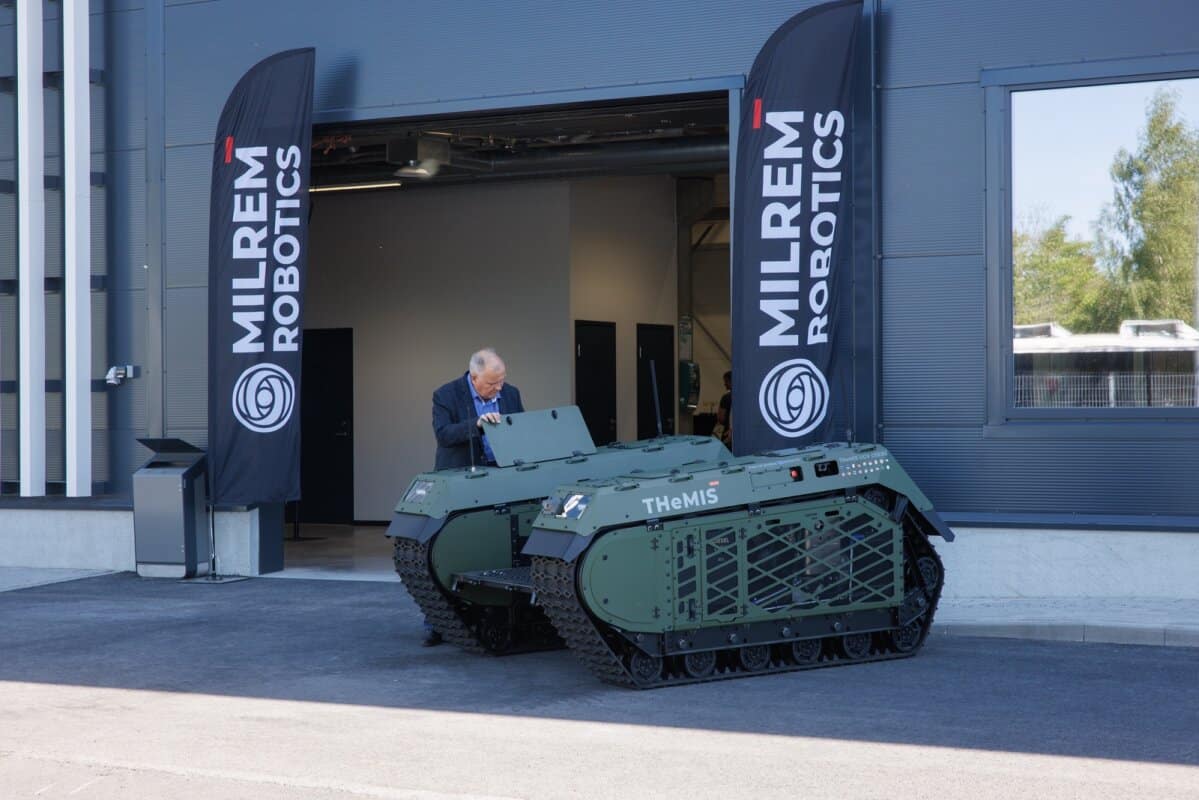
    О развитии ситуации и реакции мирового сообщества сообщает издание The Insider, а также европейская служба Euronews, подчеркивающая позицию руководства НАТО, и издание Meduza, указывающее на вызов дипломатов РФ в МИД Эстонии. Инцидент произошел в ночь на 15 августа на улице Бетоони в столице Эстонии, где загорелось здание оборонного предприятия Milrem Robotics, занимающегося разработкой беспилотной наземной военной техники. Пожар удалось быстро потушить, никто из людей не пострадал, а представители компании заявили, что происшествие не повлияло на производство и график поставок робототехники (включая гусеничные платформы THeMIS, используемые в Украине).

    Расследование поджога и официальные заявления Таллинна

    В ходе расследования правоохранительные органы задержали троих подозреваемых, которые оказались гражданами Латвии. После проведения следственных действий Полиция безопасности Эстонии (KAPO) и МИД страны квалифицировали инцидент как диверсию, заказанную российскими спецслужбами. В связи с этим в МИД Эстонии был вызван временный поверенный в делах России Ленар Салимуллин, а эстонский министр иностранных дел Маргус Цахкна написал в соцсети X, что виновные задержаны и «больше не представляют угрозы».

    Эстонский дипломат также высказался о политических целях атаки: «Этот акт саботажа является частью более широкой кампании России по всей Европе, направленной на то, чтобы запугать нас и ослабить нашу поддержку Украины». По его словам, ответом станет рост помощи Киеву и усиление давления на Москву. В свою очередь, пресс-секретарь президента РФ Дмитрий Песков отверг все претензии, охарактеризовав их как «голословными, необдуманными, абсолютно не отражающими реальность, не содержащими хоть какой-то аргументации».

    Реакция НАТО и международная солидарность

    Генеральный секретарь НАТО Марк Рютте призвал сохранять спокойствие, подчеркнув, что попытки Кремля подорвать поддержку Украины не достигают целей. «Россия продолжает свою безрассудную кампанию враждебных действий против союзников по НАТО. Она пытается ослабить нашу решимость и подорвать нашу поддержку Украины. Но Россия обречена на провал. Она терпит поражение на поле боя в Украине, и ей не удается ослабить наше единство и нашу поддержку Украины», — заявил Рютте. Он также напомнил, что в Москве знают о силе альянса, добавив: «Наша реакция на какую-то необдуманную выходку будет жёсткой».

    События в Эстонии вызвали волну поддержки со стороны европейских лидеров:

    • Германия: Глава МИД Йохан Вадефуль резко осудил «безответственный враждебный акт России» и заявил о полной солидарности Берлина с Таллинном.
    • Швеция: Премьер-министр Ульф Кристерссон назвал происшествие «крайне серьёзным», отметив, что попытки запугать Европу провалятся.
    • Литва: Премьер-министр Миндаугас Синкявичюс призывал к взвешенности, указав, что риски сохраняются, но прямого подтверждения подготовки более масштабных действий в ближайшие недели у спецслужб нет.

    Растущие опасения на фоне длительного конфликта

    Происшествие рассматривается экспертами на фоне продолжающихся четыре с половиной года полномасштабных военных действий, начавшихся в феврале 2022 года. Заместитель командующего силами НАТО в Европе, главный маршал авиации сэр Джон Стрингер предупредил, что поведение Владимира Путина становится «всё более безудержным и опасным, полным рисков», а Москва проверяет статью НАТО о коллективной обороне.

    Кроме того, премьер-министр Польши Дональд Туск не исключил возможности преднамеренных ударов ракетами или дронами по странам альянса под видом случайных, а президент Франции Эмманюэль Макрон поручил правительству подготовить специальный план защиты критически важной инфраструктуры от кибератак и атак беспилотников.

  • Эстония обвиняет российские спецслужбы в диверсии на заводе Milrem Robotics

    Эстония обвиняет российские спецслужбы в диверсии на заводе Milrem Robotics

    Власти Эстонии официально возложили на Москву ответственность за ночной инцидент на оборонном предприятии в столице страны.

    Как сообщает Deutsche Welle, Министерство иностранных дел республики квалифицировало возгорание здания компании Milrem Robotics в Таллинне как целенаправленный акт саботажа. В связи с произошедшим, 29 сентября в эстонское внешнеполитическое ведомство был вызван временный поверенный в делах РФ Ленар Салимуллин для дачи разъяснений.

    Официальные заявления сторон

    Глава МИД Эстонии Маргус Цахкна подчеркнул, что задержанные исполнители инцидента в настоящий момент обезврежены. При этом дипломат на своей странице в соцсети X отметил: «Мы можем с уверенностью утверждать, что поджог в Таллинне, произошедший в ночь с 14 на 15 августа, был диверсией, организованной по приказу спецслужб Российской Федерации». Москва, в свою очередь, отвергла подобные утверждения. Представители Кремля назвали выдвинутые эстонским правительством обвинения «голословными, необдуманными, абсолютно не отражающими реальность, не содержащими хоть какой-то аргументации».

    Политик также обратил внимание на то, что подобные действия направлены на подрыв европейской солидарности. Описывая мотивы злоумышленников, министр заявил: «Эта диверсия — часть более масштабной кампании России в Европе, направленной на то, чтобы запугать нас и ослабить нашу поддержку Украины. Наш ответ будет прямо противоположным. Мы усилим как нашу поддержку Украины, так и давление на Россию с целью положить конец ее агрессии».

    Хронология инцидента и последствия

    Само происшествие на улице Бетоони в промышленной зоне Ласнамяэ обошлось без жертв и масштабных разрушений. Ключевые факты о возгорании:

    • Пожар вспыхнул в ночь на 15 августа и был локализован спасателями приблизительно за полтора часа.
    • Для устранения скрытых очагов возгорания пожарным пришлось частично вскрыть кровлю цеха.
    • Правоохранительные органы задержали по подозрению в причастности к преступлению трех граждан Латвии.
    • Генеральный директор Milrem Robotics Кулдар Вяэрси подтвердил, что инцидент не нанес ущерба производственным мощностям, не нарушил цепочки поставок и не сорвет график передачи техники Вооруженным силам Украины ни в этом, ни в следующем году.

    Предприятие Milrem Robotics специализируется на выпуске наземной беспилотной техники, включая гусеничные платформы THeMIS, которые активно эксплуатируются украинской армией. Известно, что еще в 2022 году российская сторона объявила вознаграждение в размере двух миллионов рублей за захват и доставку с линии фронта исправного образца данного робота для последующего изучения.

  • Растущая угроза на Балтике: разведка Литвы предупреждает о планах России атаковать критические объекты

    Растущая угроза на Балтике: разведка Литвы предупреждает о планах России атаковать критические объекты

    Спецслужбы Литовской Республики получили тревожные сведения о подготовке Российской Федерацией диверсий против ключевых инфраструктурных объектов в балтийском регионе.

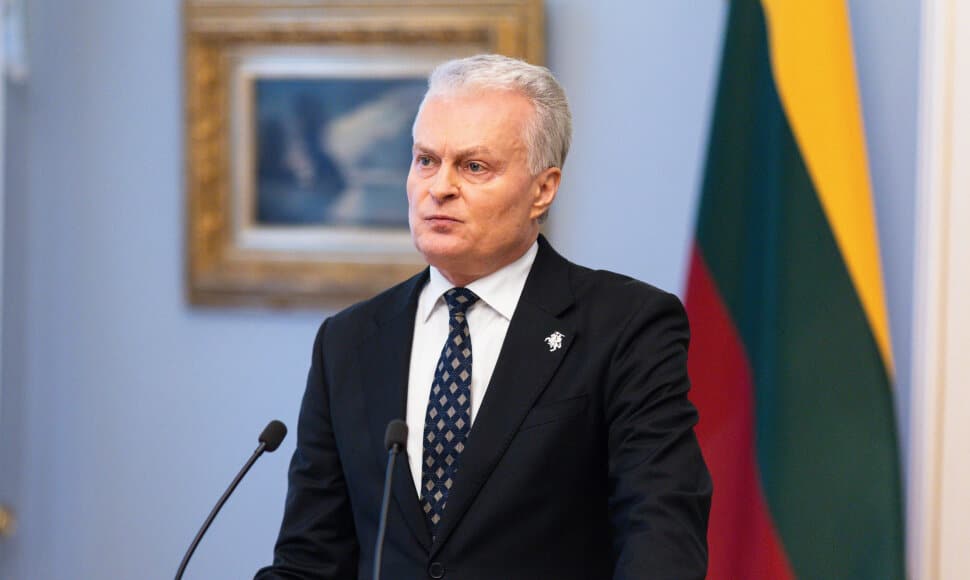
    О нарастающих рисках в сфере региональной безопасности сообщает информационное агентство «Немецкая волна» (DW), ссылаясь на официальные комментарии высшего руководства страны. С соответствующим заявлением выступил литовский президент Гитанас Науседа в интервью BNS, отметив, что точные координаты и сроки намечаемых акций на данный момент остаются неизвестными.

    Объясняя характер полученных сведений, глава государства пояснил, что спецслужбы фиксируют саму направленность намерений Москвы, хотя окончательные планы противником еще не сформированы. «Мы получаем такие сигналы от наших спецслужб. Они не позволяют точно определить конкретное место или время, поскольку противник еще не завершил планирование; нам известно лишь о самом факте подготовки или о намеченной цели», — конкретизировал Науседа в своем комментарии. По его словам, ключевой задачей планируемых операций является выведение из строя жизненно важных систем жизнеобеспечения региона.

    Для достижения этих целей могут применяться самые разнообразные методы воздействия. Литовский лидер подчеркнул, что под угрозой физического повреждения находится инфраструктура, а для совершения атак могут использоваться как классические военные (конвенциональные) средства, так и нетрадиционные способы — «все, что может остановить функционирование этих объектов». В связи с возникшей угрозой власти Литвы уже начали принимать превентивные меры, форсируя усиление физической защиты и охраны транспортных и энергетических узлов страны.

    Хотя Науседа уклонился от прямого утверждения, что целью вероятных ударов станет исключительно литовская территория, общий контекст указывает на масштабную эскалацию. Ранее, в конце июня, польские официальные лица также выражали глубокую озабоченность западных разведывательных органов по поводу резко возросшей вероятности провокационных действий со стороны Москвы на восточных границах Североатлантического альянса.

    Ключевые факты об угрозе инфраструктуре Балтии

    • Суть угрозы: российские спецслужбы ведут подготовку к физическому выводу из строя критической инфраструктуры в балтийском регионе.
    • Данные разведки: факт подготовки подтвержден спецслужбами Литвы, однако точные цели, время и места возможных ударов пока не определены, так как планирование продолжается.
    • Инструменты атак: планируется использование любых доступных методов, включая традиционные военные средства и гибридные диверсии.
    • Реакция Литвы: Вильнюс экстренно ужесточает меры безопасности и увеличивает охрану на объектах транспорта и энергетики.
    • Общий контекст: опасения литовской стороны совпадают с июньскими предупреждениями Польши о росте активности РФ на восточном фланге НАТО.