securitate cibernetică

  • Datalik în Rusia: 7 milioane de înregistrări au fost scurse în ianuarie

    Datalik în Rusia: 7 milioane de înregistrări au fost scurse în ianuarie

    În ianuarie 2025, 6,9 milioane de înregistrări care conțineau date personale ale cetățenilor ruși au fost divulgate online.

    Vedomosti raportează acest lucru, citând Roskomnadzor.

    Creșterea scurgerilor și scăderea volumului acestora

    Roskomnadzor nu a specificat sursa scurgerilor de informații din ianuarie, dar în 2024 au fost înregistrate 135 de incidente similare. În total, peste 710 milioane de înregistrări au fost divulgate.

    Conform cercetărilor InfoWatch, numărul de breșe de securitate din sectorul financiar a scăzut cu 60% în 2024 față de anul precedent. Cu toate acestea, în 2023, numărul incidentelor a crescut, deși volumul acestora a scăzut.

    Datele companiilor financiare sunt în pericol

    Anul trecut, 68 de milioane de înregistrări de la bănci, organizații de microfinanțare și companii de asigurări au fost divulgate online. Această cifră a fost cu 58,8% mai mică decât obiectivul pentru 2023, indicând o securitate îmbunătățită, dar fără a exclude noi amenințări.
  • Scurgere de date DeepSeek: parole, mesaje și token-uri expuse

    Scurgere de date DeepSeek: parole, mesaje și token-uri expuse

    Datele personale ale utilizatorilor startup-ului chinez DeepSeek au devenit disponibile publicului, relatează Wylsa.

    Informațiile scurse includ parole necriptate, istoricul comunicărilor chatbot-urilor și token-uri de autentificare ale dezvoltatorilor.

    Ce s-a întâmplat?

    Echipa Wiz Research a descoperit că baza de date DeepSeek era expusă accesului neautorizat. Atacatorii au reușit să:

    • Obțineți acreditările utilizatorilor, inclusiv parolele, în text clar.
    • Vizualizați conversații private cu chatbot-ul.
    • Preia controlul asupra token-urilor dezvoltatorilor și numește administratori în sistem.

    Reacția companiei

    DeepSeek a corectat vulnerabilitatea, dar a refuzat să comenteze. În prezent, nu se știe câți utilizatori au fost afectați sau dacă datele au fost utilizate de terți.

  • Hackerii atacă un contractor de la Rostelecom: Scurgere de date confirmată

    Hackerii atacă un contractor de la Rostelecom: Scurgere de date confirmată

    Rostelecom a raportat o scurgere de date care implică unul dintre contractanții săi.

    Potrivit TASS , incidentul a dus la punerea la dispoziția publicului a unor date, inclusiv adrese de e-mail și numere de telefon ale clienților.

    Măsuri de eliminare a amenințărilor

    Compania a asigurat că a luat măsuri pentru a atenua amenințările și a recomandat rușilor să își schimbe parolele și să activeze autentificarea cu doi factori. Rostelecom a raportat anterior că în scurgerea de informații nu au fost incluse date personale deosebit de sensibile.

    Evaluarea amplorii scurgerii

    Conform canalului Telegram „Information Leaks”, 154.000 de adrese de e-mail și 101.000 de numere de telefon din baze de date care datează din 2024 au fost divulgate online. Compania a declarat că site-urile web sparte nu erau destinate să deservească clienți privați, iar bazele lor de date nu conțin informații personale.

    Probleme cu contractorii

    Compania a menționat, de asemenea, că a înregistrat anterior incidente de securitate a informațiilor la acest contractor. Cu toate acestea, numărul exact de clienți afectați și impactul încălcării rămân necunoscute.

  • Terabyte de date online: atac cibernetic Rosreestr

    Terabyte de date online: atac cibernetic Rosreestr

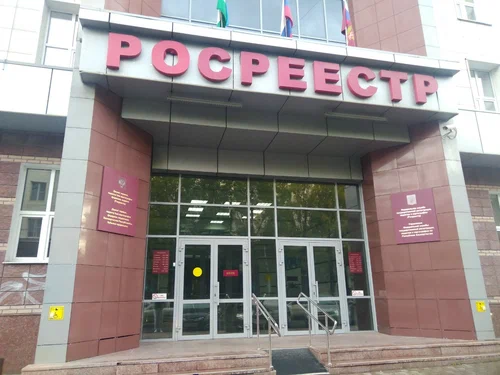
    Hackerii susțin că au obținut acces la datele Rosreestr, relatează , citând DLBI.

    Volumul total de informații furate este de aproximativ 1 terabyte.

    Hackerii susțin că 81.990.606 rânduri de date au fost extrase din Registrul Unic de Stat al Bunurilor Imobile. Informațiile furate includ nume de familie, prenume și patronimice, adrese de e-mail, numere de telefon, informații din pașaport, SNILS și nume de companii.

    Experții avertizează că astfel de scurgeri de informații prezintă riscuri serioase pentru securitatea datelor a milioane de ruși.

  • „Când, nu dacă”: Experți despre amenințările cibernetice în urma scurgerii de date a poștei rusești

    „Când, nu dacă”: Experți despre amenințările cibernetice în urma scurgerii de date a poștei rusești

    Specialiștii în informații privind scurgerile de date și încălcările de securitate (DLBI) au raportat o încălcare a securității datelor la Poșta Rusă, relatează ICT-Online

    Informații despre peste 2.100 de transporturi, inclusiv date cu caracter personal, au devenit disponibile publicului. Baza de date completă, datând din aprilie 2024, ar conține peste 26 de milioane de înregistrări. Compania investighează și verifică orice legătură cu încălcarea din 2022.

    Experții subliniază necesitatea unei abordări proactive a securității cibernetice. Dmitry Ovchinnikov de la Gazinformservice recomandă organizațiilor să își auditeze sistemele, setările și actualizările, precum și să își testeze sistemele de securitate folosind tehnologii moderne, cum ar fi soluțiile BAS.

    Ovchinnikov a remarcat: „Întrebarea nu este dacă veți fi atacați de hackeri, ci când.” El recomandă pregătirea în avans prin efectuarea de exerciții cibernetice și dezvoltarea de planuri de răspuns la incidente. Un nou produs de la Gazinformservice este planificat pentru 2025, care va testa automat sistemele de securitate 24/7.

    Această situație ne reamintește că amenințările cibernetice devin din ce în ce mai relevante pentru companii. Organizațiile ar trebui să ia în considerare consolidarea securității lor pentru a minimiza riscul scurgerilor de date și al prejudiciilor aduse reputației.

  • Roskomnadzor a propus standarde pentru colectarea datelor cu caracter personal

    Roskomnadzor a propus standarde pentru colectarea datelor cu caracter personal

    Roskomnadzor a propus crearea de șabloane standardizate pentru colectarea datelor cu caracter personal și revizuirea temeiului juridic pentru prelucrarea acestora.

    După cum relatează , propunerea a fost exprimată de adjunctul șefului agenției, Milos Wagner, în timpul unei discuții în Duma de Stat privind securitatea informațiilor.

    Discuția a abordat și un proiect de lege privind amenzile pentru încălcările de date. Wagner a subliniat că noile cerințe nu impun sarcini suplimentare operatorilor, ci doar impun respectarea reglementărilor existente. El a remarcat importanța prevenirii scurgerilor de date în etapa de proiectare a sistemului IT și a propus externalizarea protecției datelor pentru organizațiile care nu își pot asigura singure securitatea.

    În plus, directorul adjunct a subliniat că acordul pentru prelucrarea datelor adesea nu influențează formal decizia utilizatorului. El a propus să se facă distincția între cazurile în care acordul este cu adevărat necesar și cazurile în care este o formalitate care servește intereselor operatorului.

    Roskomnadzor consideră că standardele de date specifice industriei vor ajuta la evitarea colectării inutile a consimțământului și la consolidarea securității informațiilor. Această inițiativă ar putea fi implementată în colaborare cu agențiile relevante și companiile mari.

  • Roskomnadzor a interzis publicațiile despre VPN-uri până în 2029

    Roskomnadzor a interzis publicațiile despre VPN-uri până în 2029

    Conform iXBT , Roskomnadzor a interzis publicarea informațiilor științifice, tehnice și statistice despre serviciile VPN utilizate pentru a ocoli blocarea.

    Decretul intră în vigoare la 30 noiembrie 2024 și va fi valabil până la 1 septembrie 2029.

    Conform declarației agenției, măsurile vizează protejarea datelor personale ale cetățenilor și prevenirea scurgerilor de informații confidențiale. Interdicția include informații despre VPN-urile care permit accesul la resurse blocate. Cu toate acestea, se face o excepție pentru serviciile utilizate pentru accesul securizat de la distanță la sistemele de lucru.

    Această măsură este o continuare a politicii de înăsprire a controlului asupra internetului în Rusia. Au fost deja luate măsuri pentru a limita popularitatea VPN-urilor, iar noile interdicții nu fac decât să exacerbeze aceste tendințe. Roskomnadzor subliniază că diseminarea informațiilor despre cum se poate eluda blocarea va fi considerată o încălcare a legii.

    Interdicția are implicații pe termen lung, subliniind dorința autorităților de a consolida reglementarea mediului digital și de a restricționa accesul la conținut inacceptabil.

  • FSB va solicita companiilor să se conecteze la sistemul de securitate cibernetică GosSOPKA

    FSB va solicita companiilor să se conecteze la sistemul de securitate cibernetică GosSOPKA

    FSB pregătește un proiect de lege care ar obliga companiile rusești să se conecteze la sistemul de monitorizare a atacurilor cibernetice GosSOPKA, administrat de stat, Interfax , citând deputatul Dumei de Stat, Anton Nemkin. Potrivit deputatului, GosSOPKA permite detectarea, prevenirea și atenuarea atacurilor cibernetice, asigurând protecția organizațiilor critice ale țării și extinzând previzionarea amenințărilor cibernetice.

    Nemkin a menționat că amenințările cibernetice din Rusia sunt în creștere, numărul atacurilor DDoS ajungând la 355.000 numai în prima jumătate a anului 2024, o creștere de 16% față de întregul an precedent. Cele mai vulnerabile organizații sunt cele care nu sunt asociate cu infrastructura critică, dar sunt insuficient protejate de amenințările cibernetice. Prin urmare, actualizarea statutului GosSOPKA și implicarea mai multor organizații în această platformă sunt considerate măsuri necesare.

    GosSOPKA va fi utilizat pentru a analiza datele atacurilor cibernetice, a dezvolta măsuri de protecție și a implementa cerințe de securitate a informațiilor. Nemkin a subliniat că sistemul permite „o imagine completă a atacurilor cibernetice”, ceea ce este important pentru securitatea națională și protejarea companiilor de noile amenințări.

  • Sberbank a raportat scurgeri masive de date personale ale cetățenilor ruși

    Sberbank a raportat scurgeri masive de date personale ale cetățenilor ruși

    Datele personale ale aproximativ 90% din populația adultă a Rusiei sunt disponibile publicului ca urmare a unor scurgeri de date la scară largă, relatează Novaya Gazeta

    Vicepreședintele Sberbank, Stanislav Kuznetsov, a anunțat acest lucru la un forum SOC, subliniind că volumul total de date scurse se ridică la aproximativ 3,5 miliarde de linii.

    Potrivit lui Kuznetsov, încălcările de date provin în principal din magazinele online și instituțiile medicale, în timp ce instituțiile de credit, inclusiv Sberbank, reprezintă mai puțin de 2% din totalul încălcărilor. El a adăugat că 2023 a fost anul cu numărul maxim de incidente, în timp ce numărul acestora va scădea în 2024.

    Kuznețov a remarcat, de asemenea, că situația este „deplorabilă”, practic fiecare adult rus având o formă de date personale disponibile publicului. În ciuda măsurilor luate, scurgerile de informații continuă să reprezinte o amenințare serioasă la adresa vieții private.

  • Rusia va bloca milioane de cartele SIM străine

    Rusia va bloca milioane de cartele SIM străine

    Rusia intenționează să blocheze 4,5 milioane de cartele SIM aparținând străinilor care nu au fost reidentificați la sediile operatorilor de telecomunicații.

    Acest lucru a fost raportat de RBC și RIA Novosti , citând Roskomnadzor. Potrivit agenției, din cele 8,2 milioane de numere înregistrate pe numele străinilor, doar 3,8 milioane de utilizatori au finalizat procesul de reverificare.

    Personalul Roskomnadzor a analizat datele operatorilor de telecomunicații și a descoperit 26 de milioane de numere de telefon înregistrate pentru 11,5 milioane de străini și persoane apatride. Acesta este rezultatul unei legi intrate în vigoare în 2024 care limitează numărul de cartele SIM per abonat: la 20 de numere pentru cetățenii ruși și la 10 pentru străini.

    Potrivit Kommersant, blocarea în masă a cartelelor SIM „gri” a început în 2023, când Roskomnadzor a trimis operatorilor notificări prin care solicita respectarea noilor reguli de înregistrare. Până în decembrie anul trecut, 600.000 de numere înregistrate cu încălcarea acestor reguli fuseseră blocate.