„როსკომნადზორმა“ დაადასტურა „მტს ბანკის“ კლიენტების პერსონალური მონაცემების გაჟონვა. მარეგულირებელმა უკვე შეადგინა ადმინისტრაციული ანგარიში, რომელსაც სასამართლოს წარუდგენს, განუცხადეს სააგენტომ „რია ნოვოსტი“-ს.
სექტემბრის დასაწყისში Telegram-ის არხმა „ინფორმაციის გაჟონვა“ გაავრცელა ინფორმაცია, რომ ონლაინ გამოჩნდა მონაცემთა ბაზა, რომელიც, სავარაუდოდ, MTS Bank-ის კლიენტების მონაცემების რამდენიმე მილიონ სტრიქონს შეიცავდა. თავად MTS Bank-მა „რია ნოვოსტი“-ს განუცხადა, რომ მისი კლიენტების მონაცემთა ბაზები უსაფრთხო იყო და მის ანგარიშებს საფრთხე არ ემუქრებოდა. გარდა ამისა, თავად ბანკი არ გატეხილა: მონაცემთა ბაზაში სხვა საკრედიტო ინსტიტუტების არსებობა იმაზე მიუთითებს, რომ გაჟონვა „საცალო კომპანიისგან“ ან „ციფრული მომსახურების მიმწოდებლისგან“ მოხდა.
„გამოძიების შედეგად, როსკომნადზორმა აღმოაჩინა MTS ბანკის კლიენტების პერსონალური მონაცემების გაჟონვა და ადმინისტრაციული ოქმი შეიტანა პერსონალური მონაცემების დაცვის შესახებ კანონმდებლობის დარღვევის გამო. ოქმი სასამართლოს წარედგინება“, - იტყობინება სააგენტო.
ოფიციალურ RuStore აპლიკაციების მაღაზიას ახლა ბავშვებისთვის რეჟიმი აქვს. მშობლებს შეუძლიათ კონტენტის ნახვისა და ძიების შედეგების პერსონალიზება ბავშვის ასაკის მიხედვით, ასევე შესყიდვების მართვა.
„ჩვენი მონაცემების თანახმად, მშობლების უმეტესობა შეშფოთებულია შვილების პოტენციური წვდომით „ზრდასრულთათვის“ ან „შეუსაბამო“ ვებსაიტებსა და აპლიკაციებზე. მომხმარებლის უსაფრთხოება, მათ შორის ბავშვების, RuStore-ის მთავარი პრიორიტეტია. მობილური აპლიკაციებისა და თამაშების სამყაროში კომფორტული გაცნობის უზრუნველსაყოფად, ჩვენ შევიმუშავეთ სპეციალური საბავშვო რეჟიმი, რომელიც არა მხოლოდ ასაკისთვის შესაფერის კონტენტს აჩვენებს, არამედ შემოგთავაზებთ სასარგებლო აპლიკაციებსა და თამაშებს სწავლის, სპორტისა და გართობისთვის“, - განაცხადა RuStore-ის პროდუქტის დირექტორმა ოლეგ აფანასიევმა.
მშობლებს შეუძლიათ აირჩიონ ბავშვის ასაკობრივი ჯგუფი - სკოლამდელი, სკოლის ან მოზარდის - იმის დასადგენად, თუ რომელ აპლიკაციებს ხედავენ ისინი. სკოლამდელი ასაკის ბავშვებს ნაჩვენებია მხოლოდ ბავშვებისთვის განკუთვნილი კონტენტი, რომელიც არ შეიცავს არასასურველ მასალას; სკოლის ასაკის ბავშვებს ნაჩვენებია აპლიკაციები და თამაშები, რომლებიც შესაფერისია მთელი ოჯახისთვის, მაგრამ შეიძლება შეიცავდეს დინამიურ კონტენტს; ხოლო მოზარდებს ნაჩვენებია უფრო ზრდასრულთათვის განკუთვნილი კონტენტი.
ახალი რეჟიმის კიდევ ერთი მახასიათებელია RuStore-ის რედაქციის გუნდის სპეციალური არჩევანი. ისინი შეიცავს სასარგებლო აპლიკაციებსა და თამაშებს და იცვლება ბავშვის ასაკის მიხედვით. მაგალითად, სკოლამდელი ასაკის ბავშვებისთვის, რედაქტორები შეარჩევენ სპეციალურ აპლიკაციებს, რომლებიც მათ კითხვასა და დათვლას ასწავლის. სკოლის მოსწავლეებისთვის კი არსებობს აპლიკაციები სკოლისთვის მოსამზადებლად და პოპულარული თამაშები.
ბავშვი დამოუკიდებლად ვერ შეძლებს ბავშვის რეჟიმის გამორთვას: მშობელი ადგენს კოდს, რომლის გარეშეც შეუძლებელია პარამეტრების შეცვლა ან შესყიდვების განხორციელება.
შეგიძლიათ ჩართოთ ბავშვის რეჟიმი, აირჩიოთ თქვენი შვილის ასაკი და დააყენოთ PIN კოდი თქვენი RuStore პროფილის პარამეტრებში.
RuStore არის ოფიციალური რუსული მობილური აპლიკაციების მაღაზია Android-ისთვის, რომელიც შემუშავებულია VK-ს მიერ წამყვან რუსულ IT კომპანიებთან თანამშრომლობით და მხარდაჭერილია რუსეთის ციფრული განვითარების სამინისტროს მიერ. მაღაზიაში წარმოდგენილია ტექნოლოგიური კომპანიების, ბანკების, მობილური ოპერატორების, სავაჭრო პლატფორმების და სხვა მოთამაშეების აპლიკაციები. 2022 წლის მაისში გაშვების შემდეგ, RuStore-ის ყოველთვიურმა აუდიტორიამ რუსეთში 12.5 მილიონ მომხმარებელს გადააჭარბა. მაღაზია უკვე გთავაზობთ 7000 დეველოპერის 12 000-ზე მეტ აპლიკაციას.
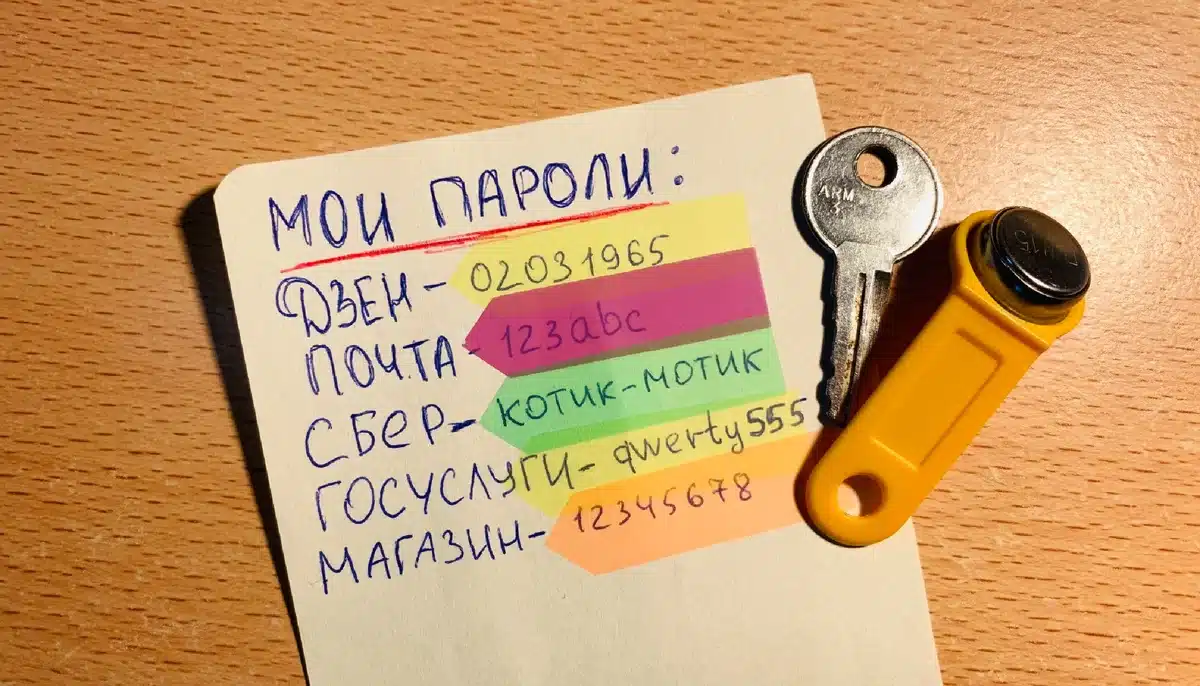
ონლაინ ანგარიშების ჰაკერული შეტევებისგან დასაცავად, პაროლები უნდა შედგებოდეს სხვადასხვა ენის ასოებისგან, სხვადასხვა დიდი და პატარა ასოებით და სხვადასხვა სიმბოლოებით. ამის შესახებ NEWS.ru იტყობინება IT ექსპერტსა და რუსეთის პრეზიდენტის ოფიციალური ვებსაიტის შემქმნელ არტემ გელერს.
გელერის თქმით, თუ ზემოთ მოცემულ რეკომენდაციებს დაიცავთ, საიმედო დაცვისთვის ექვსიდან რვა სიმბოლომდე კომბინაცია საკმარისია. ზოგადად, ექსპერტი მიიჩნევს, რომ რაც უფრო მეტი სიმბოლოა პაროლში, მით უკეთესი.
„რაც უფრო მეტი სიმბოლოა პაროლში, მით უკეთესი. თუმცა, ექვსიდან რვა სიმბოლომდე საკმარისია, თუ გამოიყენებთ კირილიცას (თუ შესაძლებელია), ლათინურ ანბანს, ციფრებს და სხვადასხვა სიმბოლოებს, ასევე მონაცვლეობით გამოიყენებთ დიდ და პატარა ასოებს“, - თქვა ექსპერტმა.
პაროლის შექმნისას გელერი გვირჩევს, თავი აარიდოთ საკუთარი და საყვარელი ადამიანების სახელების გამოყენებას. ასევე, ექსპერტის აზრით, პაროლად დაბადების თარიღის არჩევა შეცდომაა.
თაღლითებმა რუსების „განმეორებითი“ მოტყუების სქემა წამოიწყეს და სხვა ონლაინ თაღლითების მსხვერპლ მომხმარებლებს თანხის დაბრუნებას ჰპირდებიან, განუცხადა პროვაიდერმა Rostelecom-Solar-მა რია ნოვოსტისთვის
სქემა შექმნილია იმ რუსებისთვის, რომლებიც თაღლითობის მსხვერპლნი გახდნენ, ძირითადად ყალბი კრიპტოვალუტის ბროკერების მონაწილეობით. პრობლემის მოგვარება ორ კვირაში იგეგმება.
თანხის დასაბრუნებლად, მომხმარებელს სთხოვენ, სპეციალურ ვებსაიტზე შეიყვანოს თავისი ინფორმაცია. შემდეგ „პირადი მენეჯერი“ დაუკავშირდება მსხვერპლს და აიძულებს მას სესხის აღებას ან თაღლითურად იღებს მისი საბანკო ბარათის ინფორმაციას.
როგორც სააგენტო აღნიშნავს, ბოლო დროს ყალბი საინვესტიციო და კრიპტოვალუტის პლატფორმები სულ უფრო პოპულარული ხდება. ყოველდღიურად 5-დან 50-მდე ასეთი საიტი ჩნდება.
ინტერნეტში გავრცელდა ინფორმაცია, რომ გაჟონა თითქმის 300 000 ადამიანის პერსონალური მონაცემები, რომლებიც სწრაფი კვების რესტორნების ქსელ „ვკუსნო-ი დოტში“ სამუშაოდ განაცხადებს აკეთებდნენ. ამის შესახებ შაბათს, 27 მაისს, საღამოს, Telegram-ის არხმა Infosecurity-მ განაცხადა.
წყაროს ცნობით, ჰაკერულმა ჯგუფებმა ონლაინ გამოაქვეყნეს ფაილი, რომელიც შეიცავს ინფორმაციას 295 915 სამუშაოს მაძიებლის შესახებ. მასში მოცემულია კანდიდატების სახელები, ასაკი, ეროვნება, მობილური ტელეფონის ნომრები და ვაკანსიების განცხადებები, ასევე მათი გასაუბრებაზე წარმატების მაჩვენებლები, სტატუსი, სამუშაო ადგილი და სხვა ინფორმაცია.
ქსელის წარმომადგენლებმა განაცხადეს, რომ ამჟამად მონაცემთა გაჟონვის ფაქტს იძიებენ.
„უსაფრთხოების სამსახური და IT დეპარტამენტი ამჟამად ამოწმებენ „Rabota - i dot“-ის ვებსაიტიდან მონაცემების გაჟონვის ნამდვილობას“, - განუცხადეს TASS-ს კომპანიის პრესსამსახურმა.
Kaspersky Lab-ის გუნდმა რუსეთში ჩატარებული New Kaspersky კვლევის შედეგები გაავრცელა. გამოკითხულთა დაახლოებით მესამედმა (29%) განაცხადა, რომ ტელეფონებზე ინახავს პასპორტის და სხვა მნიშვნელოვანი დოკუმენტების ეკრანის ანაბეჭდებს ან ფოტოებს, ხოლო 13% - პაროლებს.
გამოკითხულთა თითქმის ნახევარმა (46%) ასევე აღნიშნა შინაური ცხოველების ფოტოების შენახვა, 35%-მა - სკრინშოტები ან იმ ნივთების სურათები, რომელთა შეძენაც სურთ, 27%-მა - მემებისა და სასაცილო სურათების, 22%-მა - წყლისა და ელექტროენერგიის მრიცხველების ფოტოების, 21%-მა - იმ ადგილების სკრინშოტები ან ფოტოების, რომელთა მონახულებაც სურთ, მაგალითად, რესტორნები და გამოფენები, 17%-მა - სხვისი პასპორტის და სხვა მნიშვნელოვანი დოკუმენტების სკრინშოტები ან ფოტოების და 15%-მა - სამსახურის მიმოწერის ფრაგმენტების. ზოგიერთი ადამიანი (3%) ასევე იღებს გამორთული ტექნიკის, მაგალითად, ღუმელის ან უთოს, სურათებს სახლიდან გასვლამდე, უსაფრთხოების მიზნით.
ექსპერტებმა აღნიშნეს, რომ ადამიანებს შეუძლიათ თავიანთი კონფიდენციალური მონაცემები რისკის ქვეშ დააყენონ, თუ ისინი არ გამოიყენებენ უსაფრთხო შენახვის პროგრამულ უზრუნველყოფას ან არ გაცვლიან დაუშიფრავ დოკუმენტებს.
Kaspersky Lab-ის კიბერუსაფრთხოების ექსპერტმა დიმიტრი გალოვმა კომენტარი გააკეთა:
„საერთო ჯამში, ადამიანები აცნობიერებენ სმარტფონების მფლობელების მიერ შესაძლო კიბერ საფრთხეებს. თუმცა, ამის მიუხედავად, მომხმარებლებს შეუძლიათ კონფიდენციალური და კორპორატიული მონაცემების შენახვა თავიანთ მოწყობილობებზე ყოველგვარი დაცვის გარეშე, მათი გაცვლა შეტყობინებების აპლიკაციების საშუალებით და თავად მოწყობილობის დაცვა სხვადასხვა მავნე პროგრამებისგან უგულებელყონ.“.
კომპანია ამოწმებს ინფორმაციას და სისტემაში ყველა პაროლს აღადგენს.
გაჟონვის შესახებ ინფორმაცია ჟურნალ „კომპანიამ“ და GreenTerraInfoTech-ის მკვლევარებმა გაავრცელეს. მონაცემთა ბაზა შეიცავს დაახლოებით 971,000 ელექტრონული ფოსტის მისამართს, 808,000 ტელეფონის ნომერს, სრულ სახელს, დაბადების თარიღებს და პაროლის ჰეშებს.
მონაცემები მოიცავს რამდენიმე ათას მისამართს კორპორატიული ელექტრონული ფოსტის დომენებით, როგორიცაა Yandex, Sber, X5, Magnit, Russian Post, Tele2 და სხვა. ასევე არსებობს ელექტრონული ფოსტის მისამართები სამთავრობო დომენებზე, როგორიცაა სოფლის მეურნეობის სამინისტროს, ფინანსთა სამინისტროს, სახელმწიფო სათათბიროს, ჯანდაცვის სამინისტროს, მრეწველობისა და ვაჭრობის სამინისტროს და ფედერალური აღმასრულებლის სამსახურის დომენები.
„ალფა სტრახოვანიეს“ აქვს ინფორმაცია, რომ ზოგიერთი ანგარიშიდან მონაცემები შესაძლოა მესამე მხარეებისთვის გაჟონილიყო და ინფორმაციას ამოწმებს.
„ცნობილია, რომ ონლაინ გაჟონილი ინფორმაცია არ შეიცავს დეტალურ ინფორმაციას პოლისების, დაზღვევის ობიექტების, პრეტენზიების, გადახდის ან სამედიცინო მონაცემების ან სხვა რამის შესახებ. კომპანია იღებს ყველა საჭირო ზომას მომხმარებლის მაქსიმალური დაცვის უზრუნველსაყოფად. მომხმარებლის მონაცემების დამატებითი უსაფრთხოების უზრუნველსაყოფად, მიღებულია გადაწყვეტილება სისტემაში ყველა პაროლის გადატვირთვის შესახებ. მომხმარებლებს შეეძლებათ პაროლების განახლება გადატვირთვის შემდეგ. ამისათვის, შედით პირად ანგარიშზე ვებსაიტზე ან მობილურ აპლიკაციაში, დააწკაპუნეთ „დაგავიწყდათ პაროლი?“ და მიჰყევით პაროლის აღდგენის ინსტრუქციებს. მომხმარებელთა მხარდაჭერის ხაზს დაემატა დამატებითი რესურსები. თუ თქვენ გაქვთ რაიმე შეკითხვა, შეგიძლიათ დარეკოთ 8 800 333 09 99 ნომერზე ან გამოიყენოთ ჩატი მობილურ აპლიკაციაში.“ — AlfaStrakhovanie.
2023 წლის თებერვლის ბოლოს, მკვლევრებმა აღმოაჩინეს ონლაინ მონაცემთა ბაზა, რომელიც შეიცავდა SberLogistics-ის კლიენტებისა და თანამშრომლების სრულ სახელებსა და საკონტაქტო ინფორმაციას. მარტში კი მათ აღმოაჩინეს ინფორმაცია SberSpasibo პროგრამის მომხმარებლების შესახებ.
რამდენიმე თვის წინ, Yandex Market-დან სხვა პირის სახელზე დამიწყო ელფოსტის მიღება. ელფოსტები შეიცავდა შეკვეთის დეტალებს, პირად ინფორმაციას, გადახდის დადასტურებას და ადგილზე აღების კოდებს. როგორც პატიოსანმა ადამიანმა, ამის შესახებ დაუყოვნებლივ შევატყობინე Yandex Market-ს და ვთხოვე, გამოეძიებინათ, თუ რატომ ვიღებდი დაუკავშირებელ შეტყობინებებს. მათ მირჩიეს პაროლის შეცვლა და ჩემი Yandex ID ანგარიშის უსაფრთხოების გასაძლიერებლად ნაბიჯების გადადგმა.
როდესაც მათ კვლავ დავუკავშირდი, Yandex-მა ამიხსნა, რომ ვიღაცამ შეცდომა დაუშვა და შეკვეთის განთავსებისას ჩემი ელექტრონული ფოსტის მისამართი შეიყვანა. უცნაურია, მაგრამ ამ შემთხვევაში ელექტრონული ფოსტის მისამართის დადასტურება საჭირო არ იყო. აქამდე, ათეული მოთხოვნის შემდეგ, Yandex-მა არ შეიწუხა თავი ალექსანდრეს სახელით ცნობილი პირის აშკარად არასწორი ინფორმაციის შესაცვლელად.
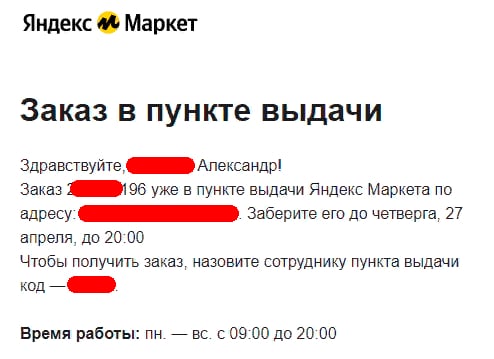
სხვისი შეკვეთის შესახებ შეტყობინება. მითითებულია შეკვეთის ნომერი, აღების წერტილის მისამართი და კოდი
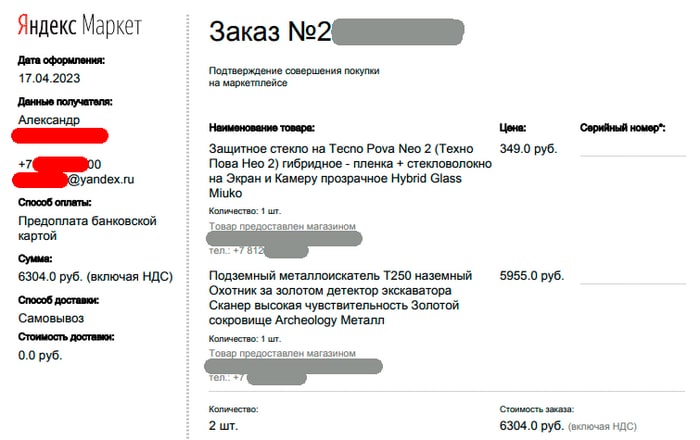
ალექსანდრეს სახელით ცნობილი ადამიანისგან შეკვეთების შესახებ შეტყობინებებს მუდმივად ვიღებ. ასე რომ, შემიძლია მივიდე აღების ადგილას, მივაწოდო ფოსტით მიღებული კოდი და ავიღო სხვისი გადახდილი ნივთები. საინტერესო ბოლოდროინდელ ნივთებს შორისაა: მეხსიერების მოდულები, ფეხის ტუმბო, მობილური ტელეფონი და, ბოლოს, მეტალოდეტექტორი.
ჩემი ელექტრონული ფოსტის მისამართით მეტალოდეტექტორის შეკვეთა უფრო მაწუხებს, ვიდრე დამცავი მინა ან ფეხის ტუმბო, მაგრამ Yandex Market მაინც ბავშვურ პასუხებს მიგზავნის: „ალექსანდრე, საქმე იმაშია, რომ შეკვეთის განთავსებისას შეგიძლიათ შეიყვანოთ ნებისმიერი ელექტრონული ფოსტის მისამართი. თქვენ და მომხმარებელს ერთი და იგივე ელექტრონული ფოსტის მისამართი გაქვთ, მხოლოდ ციფრები განსხვავდება. სამწუხაროდ, მყიდველს შეკვეთის განთავსებისას დაავიწყდა მათი შეყვანა, ამიტომ ყველა ინფორმაცია ახლა თქვენთან მიდის“.
Yandex-მა სხვა ადამიანის გვარი, სახელი, ტელეფონის ნომერი და საყიდლების სია გაგზავნა
თუმცა, Yandex აცხადებს, რომ მას არ შეუძლია არასწორად მითითებული ელექტრონული ფოსტის მისამართის წაშლა და ბრალდებას სხვას აბრალებს: „ჩვენ კვლავ დავუკავშირდით მყიდველს ამ შეკვეთებთან დაკავშირებით და ვთხოვეთ მიმღების მონაცემების შემოწმება და გასწორება. ისინი ამას გააკეთებენ და შეტყობინებები აღარ მოდიან“. ცდებით, ძვირფასო Yandex, მყიდველმა ეს არ გააკეთა. მე კვლავ ვიღებ შეტყობინებებს. ასევე მჯერა, რომ თქვენ კვლავ არღვევთ პერსონალური მონაცემების შესახებ კანონებს.
სხვისი პერსონალური ინფორმაციის გაგზავნისა და პოტენციურად სხვისი საქონლის მიღების გარდა, ელექტრონული ფოსტის დადასტურების არარსებობამ ასევე შეიძლება გამოიწვიოს ბოროტად გამოყენება. მაგალითად, ვინმემ შეიძლება თქვენი ელექტრონული ფოსტის მისამართი Yandex.Market-ზე მიუთითოს და შეუკვეთოს რაიმე უკანონო ან კომპრომეტირებადი, მაგალითად, სექს-შოპიდან საქონელი, შემდეგ კი გამოაქვეყნოს ქვითრები და შეტყობინებები იმის შესახებ, რომ საქონელი გადახდილია და მიღებულია. თქვენ კი შეეცდებით დაამტკიცოთ, რომ თაღლითი არ ხართ. და არ არის გარანტირებული, რომ ამას შეძლებთ.
უკიდურესად გაკვირვებული და აღშფოთებული ვარ, რომ Yandex-ს არ შეუძლია ელექტრონული ფოსტის ძირითადი დადასტურების განხორციელება, აგზავნის სხვა ადამიანების პერსონალურ ინფორმაციას და არ პასუხობს ამის შესახებ შეტყობინებებს. შესაძლოა, Habr-ზე ეს პოსტი დაეხმაროს Yandex-ს, გახდეს ცოტა უფრო მოქნილი და ფრთხილი.
თქვენს სმარტფონს აქვს სულ მცირე ხუთი ფუნქცია, რომელიც საშუალებას აძლევს ვინმეს თქვენზე თვალთვალი განახორციელოს. უფრო მეტიც, ისინი ნაგულისხმევად ჩართულია.
თქვენი სმარტფონი თქვენ შესახებ უზარმაზარ ინფორმაციას ინახავს და ზოგიერთ შემთხვევაში ეს შეიძლება ძალიან რთული იყოს. მიუხედავად იმისა, რომ თქვენზე თვალთვალის ნებართვის მქონე პარამეტრების უმეტესობა სტანდარტულად ჩართულია, ისინი უნდა გამორთოთ - და რაც შეიძლება მალე.
Android სმარტფონებს სულ მცირე ხუთი ასეთი ფუნქცია აქვთ. ზოგიერთი მათგანი არღვევს კონფიდენციალურობას, ზოგი კი მონაცემებს მესამე მხარეებს გადასცემს.
ზუსტი მდებარეობის თვალყურის დევნება. თუ აპლიკაციას აქვს წვდომა თქვენს მდებარეობაზე, მას შეუძლია თვალყური ადევნოს თქვენს მოძრაობებს და იმ ადგილებს, რომლებსაც სტუმრობთ. გამორთეთ მდებარეობის თვალყურის დევნება იმ აპლიკაციებისთვის, რომლებსაც ეს არ სჭირდებათ.
Wi-Fi + Bluetooth სკანირება. ამ ფუნქციების გამორთვა შეაჩერებს თქვენი სმარტფონის მიერ ხელმისაწვდომი Wi-Fi და Bluetooth ქსელების ავტომატურ სკანირებას, რაც შეამცირებს თქვენი მდებარეობის თვალყურის დევნების ალბათობას. ამ ფუნქციების გამორთვა შესაძლებელია პარამეტრებიდან → მდებარეობა → Wi-Fi სკანირება და Bluetooth სკანირება.
Google-ის მდებარეობის ისტორია. ეს ფუნქცია შეიძლება სასარგებლო იყოს ნავიგაციისა და ადგილების მოსაძებნად, მაგრამ ასევე შეიძლება გამოყენებულ იქნას თქვენი მოძრაობების არასასურველი თვალყურის დევნებისთვის. შეგიძლიათ გამორთოთ ის პარამეტრებიდან → მდებარეობა → მდებარეობის სერვისები → Google-ის მდებარეობის ისტორია.
გამორთეთ ყველა სენსორი. თუ ეჭვი გაქვთ, რომ აპლიკაცია ბოროტად იყენებს წვდომას თქვენს მოწყობილობაზე არსებულ კამერაზე, მიკროფონზე, GPS-ზე, კომპასზე ან სხვა აპარატურულ სენსორებზე, უნდა მიიღოთ საჭირო ზომები თქვენი კონფიდენციალურობის დასაცავად. თქვენ შეგიძლიათ სწრაფად გამორთოთ ყველა სენსორი პარამეტრებიდან → სისტემა → დეველოპერის პარამეტრები → სენსორების გამორთვა.
გამორთეთ პერსონალიზებული რეკლამა. საიდუმლო არ არის, რომ სმარტფონებზე ბანერული რეკლამები მორგებულია მომხმარებლის ინტერესებზე, მათ შორის მის საძიებო მოთხოვნებზე. თუ არ გსურთ, რომ ეს მონაცემები Google-ს გაეგზავნოს, შეგიძლიათ უარი თქვათ პერსონალიზებულ რეკლამაზე.
მონაცემთა გაზიარების გამორთვა შეგიძლიათ პარამეტრებიდან → Google → რეკლამები. აირჩიეთ თქვენი ანგარიში და იპოვეთ მონაცემები და რეკლამა → მონაცემები და კონფიდენციალურობა → რეკლამის პარამეტრები → რეკლამის პერსონალიზაცია. სწორედ აქ შეგიძლიათ გამორთოთ რეკლამის პერსონალიზაცია.
ზემოთ ხსენებული ფუნქციებისგან განსხვავებით, რომლებიც გამორთული უნდა იყოს, არსებობს ერთი ვარიანტი, რომელიც სინამდვილეში უმჯობესია ჩართული დარჩეს: კონფიდენციალურობის შეტყობინებები.
ეს ფუნქცია საშუალებას გაძლევთ დამალოთ შეტყობინებების შინაარსი დაბლოკვის ეკრანზე. ეს ნიშნავს, რომ შეტყობინების ტექსტის ან გამგზავნის სახელის ნაცვლად, თქვენ მხოლოდ კონკრეტული აპლიკაციიდან მიღებულ შეტყობინებას დაინახავთ.
ამ ფუნქციის ჩასართავად, გადადით თქვენი მოწყობილობის პარამეტრებში, აირჩიეთ „შეტყობინებები“ და ჩართეთ „პირადი შეტყობინებების“ პარამეტრი. ეს შეიძლება სასარგებლო იყოს მათთვის, ვისაც სურს კონფიდენციალურობის შენარჩუნება და დაბლოკვის ეკრანზე პერსონალურ ინფორმაციაზე წვდომის აკრძალვა.
რუსეთის ფედერაციაში ამას „უსაფრთხოების საკითხებს“ მიაწერენ.
რუსეთის პრეზიდენტის ადმინისტრაციის თანამშრომლებს ურჩიეს, აპრილამდე iPhone-ები დაანებონ, - ამის შესახებ გამოცემა „კომერსანტი“ კრემლის დიქტატორის, ვლადიმერ პუტინის ადმინისტრაციასთან დაახლოებულ წყაროზე დაყრდნობით იუწყება. ამის შესახებ ინფორმაციას „უნიანი“ ავრცელებს.
აღსანიშნავია, რომ ეს ინფორმაცია ოფიციალურ პირებს მარტის დასაწყისში ეცნობათ.
წყაროს ცნობით, Apple-ის ტექნოლოგიების გამოყენების აკრძალვა ასევე გავრცელდება რეგიონულ ადმინისტრაციებში შიდა პოლიტიკაში ჩართულ თანამდებობის პირებზე.
რუსული მედიის ცნობით, შესაძლოა, რუსი ოფიციალური პირები Apple-ის მოწყობილობების ნაცვლად ახალ ტელეფონებს ყიდულობენ. ეს შეიძლება იყოს რუსული „ანალოგები“, რომლებიც Aurora-ს ოპერაციულ სისტემაზეა დაფუძნებული. რუსეთი ამას „უსაფრთხოების საკითხებს“ უკავშირებს.
რა ხდება რუსეთში - უახლესი ამბები
როგორც UNIAN იტყობინება, პუტინმა ცოტა ხნის წინ ხელი მოაწერა კანონებს, რომლებიც ჯარიმდება უკრაინის წინააღმდეგ ომში მონაწილეთა (მათ შორის „მოხალისეების“ — „ვაგნერიტების“) დისკრედიტაციისა და მათ შესახებ ყალბი ამბების გავრცელებისთვის.
ცოტა ხნის წინ, პოლიციამ რუსეთში რამდენიმე მოსკოვის ბარში რეიდი ჩაატარა, იმ ეჭვის გამო, რომ ისინი შესაძლოა „უკრაინის შეიარაღებული ძალების“ დაფინანსებაში იყვნენ ჩართულნი. როგორც ამბობენ, პოლიცია ბარებში ჩაქუჩებითა და ელექტროშოკური მოწყობილობებით შევიდა. ერთ-ერთი მომხმარებელი სამართალდამცველებმა აიძულეს, ბარის კარზე ასო „Z“ და წარწერა „რუსეთისთვის“ დაეწერა.
ექსპერტები თანხმდებიან, რომ რუსეთში ელიტის დაშლა უკვე დაწყებულია და ეს პროცესი მხოლოდ დაჩქარდება. ბიზნესმენებს შორის პუტინის მმართველობით უკმაყოფილება მაღალია.