კიბერუსაფრთხოება

  • DeepSeek-ის მონაცემების გაჟონვა: პაროლები, შეტყობინებები და ტოკენები გამჟღავნდა

    DeepSeek-ის მონაცემების გაჟონვა: პაროლები, შეტყობინებები და ტოკენები გამჟღავნდა

    ჩინური სტარტაპის DeepSeek-ის მომხმარებლების პერსონალური მონაცემები საჯაროდ ხელმისაწვდომი გახდა, იტყობინება Wylsa.

    გაჟონილი ინფორმაცია მოიცავს დაუშიფრავ პაროლებს, ჩატბოტთან კომუნიკაციის ისტორიას და დეველოპერის ავტორიზაციის ტოკენებს.

    რა მოხდა?

    Wiz Research-ის გუნდმა აღმოაჩინა, რომ DeepSeek-ის მონაცემთა ბაზაზე არაავტორიზებული წვდომა იყო. თავდამსხმელებმა შეძლეს:

    • მიიღეთ მომხმარებლის ავტორიზაციის მონაცემები, მათ შორის პაროლები, მკაფიო ტექსტით.
    • ჩატბოტთან პირადი საუბრების ნახვა.
    • აიღეთ დეველოპერის ტოკენების კონტროლი და დანიშნეთ ადმინისტრატორები სისტემაში.

    კომპანიის რეაქცია

    DeepSeek-მა გამოასწორა დაუცველობა, თუმცა კომენტარის გაკეთებაზე უარი თქვა. ამჟამად უცნობია, რამდენი მომხმარებელი დაზარალდა ან გამოიყენეს თუ არა მონაცემები მესამე მხარეებმა.

  • ჰაკერებმა თავს დაესხნენ Rostelecom-ის კონტრაქტორს: მონაცემთა გაჟონვა დადასტურდა

    ჰაკერებმა თავს დაესხნენ Rostelecom-ის კონტრაქტორს: მონაცემთა გაჟონვა დადასტურდა

    „როსტელეკომმა“ მონაცემთა გაჟონვის შესახებ განაცხადა, რომელიც მის ერთ-ერთ კონტრაქტორს ეხებოდა.

    TASS- ის ცნობით , ინციდენტის შედეგად, მონაცემები, მათ შორის კლიენტების ელექტრონული ფოსტის მისამართები და ტელეფონის ნომრები, საჯაროდ ხელმისაწვდომი გახდა.

    საფრთხეების აღმოფხვრის ზომები

    კომპანიამ დაადასტურა, რომ მან მიიღო ზომები საფრთხეების შესამცირებლად და რუსებს ურჩია, შეეცვალათ პაროლები და ჩართონ ორფაქტორიანი ავთენტიფიკაცია. „როსტელეკომმა“ ადრე განაცხადა, რომ გაჟონვაში არ იყო შეტანილი განსაკუთრებით მგრძნობიარე პერსონალური მონაცემები.

    გაჟონვის მასშტაბის შეფასება

    Telegram-ის არხის „ინფორმაციის გაჟონვის“ თანახმად, ონლაინ გაჟონა 2024 წლით დათარიღებული მონაცემთა ბაზებიდან 154 000 ელექტრონული ფოსტის მისამართი და 101 000 ტელეფონის ნომერი. კომპანიამ განაცხადა, რომ გატეხილი ვებსაიტები არ იყო განკუთვნილი კერძო კლიენტების მომსახურებისთვის და მათი მონაცემთა ბაზები არ შეიცავს პერსონალურ ინფორმაციას.

    კონტრაქტორებთან დაკავშირებული პრობლემები

    კომპანიამ ასევე აღნიშნა, რომ მანამდეც ჰქონდა დაფიქსირებული ინფორმაციული უსაფრთხოების ინციდენტები ამ კონტრაქტორთან. თუმცა, დაზარალებული კლიენტების ზუსტი რაოდენობა და დარღვევის შედეგები უცნობია.

  • ტერაბაიტი მონაცემები ონლაინ: Rosreestr-ის ჰაკი

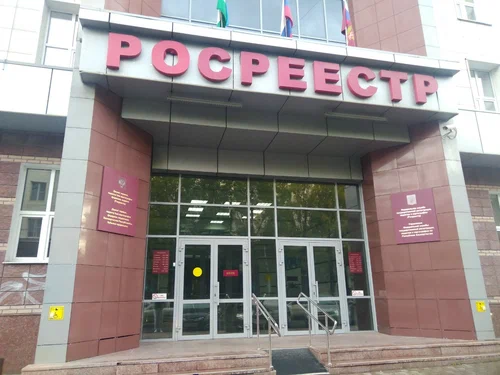
    ტერაბაიტი მონაცემები ონლაინ: Rosreestr-ის ჰაკი

    BFM DLBI- ზე დაყრდნობით იუწყება , რომ ჰაკერები აცხადებენ, რომ Rosreestr-ის მონაცემებზე წვდომა მოიპოვეს .

    მოპარული ინფორმაციის საერთო მოცულობა დაახლოებით 1 ტერაბაიტია.

    ჰაკერები აცხადებენ, რომ უძრავი ქონების ერთიანი სახელმწიფო რეესტრიდან ამოღებულია მონაცემების 81,990,606 რიგი. მოპარული ინფორმაცია მოიცავს გვარებს, სახელებსა და მამის სახელებს, ელექტრონული ფოსტის მისამართებს, ტელეფონის ნომრებს, პასპორტის ინფორმაციას, სოციალური დაზღვევის ნომრებს (SNILS) და კომპანიების დასახელებებს.

    ექსპერტები აფრთხილებენ, რომ ასეთი გაჟონვები სერიოზულ საფრთხეს უქმნის მილიონობით რუსის მონაცემთა უსაფრთხოებას.

  • „როდის, არა თუ“: ექსპერტები კიბერ საფრთხეებზე რუსული ფოსტის მონაცემთა გაჟონვის შემდეგ

    „როდის, არა თუ“: ექსპერტები კიბერ საფრთხეებზე რუსული ფოსტის მონაცემთა გაჟონვის შემდეგ

    მონაცემთა გაჟონვისა და დარღვევების დაზვერვის (DLBI) სპეციალისტებმა რუსეთის ფოსტაში მონაცემთა გაჟონვის შესახებ განაცხადეს, იტყობინება ICT-Online

    2100-ზე მეტი გადაზიდვის შესახებ ინფორმაცია, პერსონალური მონაცემების ჩათვლით, საჯაროდ ხელმისაწვდომი გახდა. სრული მონაცემთა ბაზა, რომელიც 2024 წლის აპრილით თარიღდება, სავარაუდოდ, 26 მილიონზე მეტ ჩანაწერს შეიცავს. კომპანია იძიებს და ადასტურებს 2022 წლის დარღვევასთან კავშირს.

    ექსპერტები ხაზს უსვამენ კიბერუსაფრთხოებისადმი პროაქტიული მიდგომის აუცილებლობას. „გაზინფორმსერვისის“ წარმომადგენელი დიმიტრი ოვჩინიკოვი ორგანიზაციებს ურჩევს, აუდიტი ჩაუტარონ თავიანთ სისტემებს, პარამეტრებსა და განახლებებს, ასევე გამოსცადონ უსაფრთხოების სისტემები თანამედროვე ტექნოლოგიების, მაგალითად, BAS გადაწყვეტილებების გამოყენებით.

    ოვჩინიკოვმა აღნიშნა: „საკითხავი ის კი არ არის, გაგატეხენ თუ არა, არამედ ის, თუ როდის“. ის გვირჩევს წინასწარ მომზადებას კიბერწვრთნების ჩატარებით და ინციდენტებზე რეაგირების გეგმების შემუშავებით. 2025 წლისთვის იგეგმება „გაზინფორმსერვისის“ ახალი პროდუქტის გამოშვება, რომელიც ავტომატურად შეამოწმებს უსაფრთხოების სისტემებს 24/7 რეჟიმში.

    ეს სიტუაცია იმის შეხსენებაა, რომ კიბერ საფრთხეები სულ უფრო აქტუალური ხდება ბიზნესისთვის. ორგანიზაციებმა უნდა განიხილონ უსაფრთხოების გაძლიერება, რათა მინიმუმამდე დაიყვანონ მონაცემთა გაჟონვისა და რეპუტაციის დაზიანების რისკი.

  • „სბერბანკმა“ რუსეთის მოქალაქეების პერსონალური მონაცემების მასობრივი გაჟონვის შესახებ განაცხადა

    „სბერბანკმა“ რუსეთის მოქალაქეების პერსონალური მონაცემების მასობრივი გაჟონვის შესახებ განაცხადა

    „ნოვაია გაზეტას“ ცნობით , მასშტაბური მონაცემთა გაჟონვის შედეგად, რუსეთის ზრდასრული მოსახლეობის დაახლოებით 90%-ის პერსონალური მონაცემები საჯაროდ ხელმისაწვდომია

    ამის შესახებ „სბერბანკის“ თავმჯდომარის მოადგილემ, სტანისლავ კუზნეცოვმა, SOC ფორუმზე განაცხადა და ხაზგასმით აღნიშნა, რომ გაჟონილი მონაცემების საერთო მოცულობა დაახლოებით 3.5 მილიარდ ხაზს შეადგენს.

    კუზნეცოვის თქმით, მონაცემთა დარღვევები, ძირითადად, ონლაინ მაღაზიებიდან და სამედიცინო დაწესებულებებიდან მოდის, ხოლო საკრედიტო ინსტიტუტები, მათ შორის თავად „სბერბანკი“, ყველა დარღვევის 2%-ზე ნაკლებს შეადგენენ. მან დასძინა, რომ ინციდენტების პიკური წელი 2023 წელი იყო, ხოლო მათი რიცხვი 2024 წელს შემცირდება.

    კუზნეცოვმა ასევე აღნიშნა, რომ სიტუაცია „სამწუხაროა“, რადგან პრაქტიკულად ყველა ზრდასრულ რუსს აქვს საჯაროდ ხელმისაწვდომი პერსონალური მონაცემების რაიმე ფორმა. მიღებული ზომების მიუხედავად, გაჟონვა კვლავ სერიოზულ საფრთხეს უქმნის კონფიდენციალურობას.

  • რუსეთი მილიონობით უცხოურ SIM ბარათს დაბლოკავს

    რუსეთი მილიონობით უცხოურ SIM ბარათს დაბლოკავს

    რუსეთი გეგმავს იმ უცხოელების 4.5 მილიონი SIM ბარათის დაბლოკვას, რომლებმაც ტელეკომუნიკაციების ოპერატორების ოფისებში ხელახალი იდენტიფიკაცია ვერ გაიარეს.

    ამის შესახებ ინფორმაციას RBC და RIA Novosti , როსკომნადზორის მითითებით. სააგენტოს ცნობით, უცხოელებზე რეგისტრირებული 8,2 მილიონი ნომრიდან მხოლოდ 3,8 მილიონმა მომხმარებელმა დაასრულა ხელახალი ვერიფიკაციის პროცესი.

    „როსკომნადზორის“ თანამშრომლებმა გააანალიზეს ტელეკომუნიკაციების ოპერატორების მონაცემები და აღმოაჩინეს 26 მილიონი ტელეფონის ნომერი, რომლებიც რეგისტრირებულია 11,5 მილიონ უცხოელზე და მოქალაქეობის არმქონე პირზე. ეს არის 2024 წელს ძალაში შესული კანონის შედეგი, რომელიც ზღუდავს ერთ აბონენტზე SIM ბარათების რაოდენობას: 20 ნომრით რუსეთის მოქალაქეებისთვის და 10 ნომრით უცხოელებისთვის.

    „კომერსანტის“ ცნობით , „ნაცრისფერი“ SIM ბარათების მასობრივი დაბლოკვა ჯერ კიდევ 2023 წელს დაიწყო, როდესაც „როსკომნადზორმა“ ოპერატორებს გაუგზავნა შეტყობინებები, რომლებშიც მათ რეგისტრაციის ახალი წესების დაცვას მოითხოვდნენ. გასული წლის დეკემბრისთვის, ამ წესების დარღვევით რეგისტრირებული 600 000 ნომერი დაიბლოკა.

  • „კასპერსკის ლაბორატორიის“ მენეჯმენტს ახალი სანქციები დაუწესდა

    „კასპერსკის ლაბორატორიის“ მენეჯმენტს ახალი სანქციები დაუწესდა

    „რია ნოვოსტი“ იუწყება, რომ შეერთებულმა შტატებმა პარასკევს 12 რუსის წინააღმდეგ სანქციები დააწესა, მათ შორის „კასპერსკის ლაბორატორიის“ ხელმძღვანელების წინააღმდეგ, რომელთა ამერიკის ტერიტორიაზე შესვლა სექტემბრის მეორე ნახევრიდან აიკრძალება.

    რუსეთთან კავშირების გამო, Kaspersky Lab-ის პროგრამული უზრუნველყოფის გაყიდვები შეიზღუდება.

    ახალ სანქციების სიაში შედიან კომპანიის მენეჯმენტის გუნდი: აღმასრულებელი დირექტორი ანდრეი ტიხონოვი, ბიზნესის განვითარების დირექტორი ანდრეი ეფრემოვი და იურიდიული დირექტორი იგორ ჩეკუნოვი, ასევე სხვა კოლეგები.

    აშშ-ის ფინანსთა სამინისტროს სიაში მხოლოდ სანქცირებული პირების სახელები და პასპორტის დეტალებია მითითებული, თუმცა ისინი ზემოაღნიშნული კომპანიის თანამშრომლების სიას ემთხვევა.

    თეთრი სახლი მიიჩნევს, რომ Kaspersky Lab საფრთხეს უქმნის აშშ-ის ეროვნულ უსაფრთხოებას.

    წაიკითხეთ წყარო

  • SDEK დასრულდა? თაღლითების შემაშფოთებელი პროგნოზი

    SDEK დასრულდა? თაღლითების შემაშფოთებელი პროგნოზი

    მომხმარებლებს კვლავ არ შეუძლიათ ვებსაიტზე შესვლა ან ამანათების მიღება/გაგზავნა.

    25 მაისს, ლოჯისტიკური ოპერატორის, SDEK-ის მომსახურების გათიშვა მოხდა, რის გამოც კომპანიის ვებსაიტმა მუშაობა შეწყვიტა და ამანათების აღება-ჩაბარების სერვისი შეაჩერა. 28 მაისის მდგომარეობით, ტექნიკური პრობლემა კვლავ აქტუალური რჩება. მედიის ცნობით, SDEK-ის წარმომადგენლები ვარაუდობენ, რომ მიზეზი შესაძლოა გამოსასყიდის მოთხოვნით განხორციელებული პროგრამული უზრუნველყოფა და ჰაკერული თავდასხმა ყოფილიყო. SDEK აგრძელებს მომსახურების აღსადგენად საჭირო ნაბიჯების გადადგმას.

    ჰაკერული ჯგუფის Head Mare-ის X(Twitter) ანგარიშზე რამდენიმე შეტყობინება გამოჩნდა. მათში თავდამსხმელები აცხადებენ, რომ მათ SDEK მონაცემთა ბაზაზე წვდომა მოიპოვეს და სერვერებზე არსებული ყველა ფაილი ნაგავად აქციეს. ჰაკერები ასევე აცხადებენ, რომ სისტემის ბოლო სარეზერვო ასლი ექვსი თვის წინ შეიქმნა, რაც მიწოდების მონაცემების აღდგენას უკიდურესად ართულებს.

    სისტემის ადმინისტრატორები ძალიან სუსტები აღმოჩნდნენ. უსაფრთხოების პოლიტიკაც ჩავარდა. SDEK-ს სერვერები არ აქვს, მაგრამ გაბედეთ! თქვენი პრობლემების გადაჭრა არ არსებობს, არც კი სცადოთ.

    Mare
    Hacker Group-ის

    SDEK-მა ადრე განაცხადა, რომ ოპერაციები 28 მაისს აღდგებოდა, თუმცა ეს არასდროს მომხდარა. ინციდენტი ექსპერტების ვარაუდზე უფრო სერიოზული აღმოჩნდა.

    როგორც ადრე გაცნობეთ, ჩვენ განვიცადეთ მნიშვნელოვანი ტექნიკური შეფერხება, რამაც გავლენა მოახდინა ჩვენს აპლიკაციასა და ვებსაიტზე - ისინი ამჟამად მიუწვდომელია. ასევე, დროებით შევაჩერეთ გადაზიდვების მიწოდება და მიღება, რათა თავიდან ავიცილოთ შეცდომები ხელით დამუშავების დროს. ორშაბათს მნიშვნელოვანი პროგრესი მივაღწიეთ სრული მომსახურების აღდგენას, მაგრამ სამწუხაროდ, ჯერ არ ვართ მზად მომსახურების განახლებისთვის. SDEK-ის გუნდი გულწრფელ ბოდიშს უხდის ყველა მომხმარებელს, ვისი მოლოდინიც არ გამართლდა. რა თქმა უნდა, თქვენი ყველა ამანათი უსაფრთხოა და ჩვენ ყველაფერს ვაკეთებთ იმისათვის, რომ ისინი რაც შეიძლება სწრაფად მოხვდნენ თქვენთან. როგორც კი ეს სიტუაცია მოგვარდება, ჩვენ ყველა ზომას მივიღებთ განმეორების თავიდან ასაცილებლად.
    SDEK-ის წარმომადგენლებმა განმარტეს, რომ Head Mare-ის ჰაკერებს სრულად არ უნდა ენდოთ, რადგან ისინი ხშირად გაზვიადებენ თავიანთი „შესრულების ხარისხს“. ამასობაში, Head Mare ჯგუფმა გამოაქვეყნა სარეზერვო ასლების განადგურების სკრინშოტები, სადაც ნათქვამია, რომ SDEK სარეზერვო ასლებს ყოველ ექვს თვეში ერთხელ ინახავდა. შედარებისთვის, დიდი კომპანიები ყოველდღიურად აახლებენ სარეზერვო ასლებს და სარეზერვო ასლიდან აღდგენას მხოლოდ რამდენიმე საათი სჭირდება.

    SDEK

    დავაზუსტოთ, რომ SDEK თანამშრომლობს Bi.Zone-თან, რომელიც კიბერუსაფრთხოების საკითხებზე SDEK-თან კონსულტაციებს გადის. ჰაკერების თქმით, მათი პროგრამული უზრუნველყოფა „უსარგებლო“ აღმოჩნდა. Bi.Zone-ის წარმომადგენლებს სიტუაციაზე კომენტარი არ გაუკეთებიათ.

    SDEK-მა ჯერ არ დაადასტურა, რომ გათიშვის მიზეზი Head Mare-ზე ჰაკერული თავდასხმა იყო. „არსებობს რამდენიმე თეორია და ჩვენ არაპროფესიონალურად მივიჩნევთ რაიმეს თქმას საბოლოო ინფორმაციის მიღებამდე“, - განუცხადა კომპანიის წარმომადგენელმა მედიას. SDEK-მა ასევე უარი თქვა კომენტარის გაკეთებაზე იმის შესახებ, თუ როდის აღდგება სერვისი.

    წაიკითხეთ წყარო

  • ანგარიში: ChatGPT-ის გაშვების შემდეგ ფიშინგის შეტევები 1,265%-ით გაიზარდა

    ანგარიში: ChatGPT-ის გაშვების შემდეგ ფიშინგის შეტევები 1,265%-ით გაიზარდა

    ChatGPT ჩატბოტის გაშვების შემდეგ, ფიშინგის ელფოსტის რაოდენობა 1,265%-ით გაიზარდა. Decrypt-ის ცნობით, ეს გამოთვლები SlashNext-ის ანალიტიკოსებმა გააკეთეს.

    „ჩვენი კვლევიდან ვიცით, რომ საფრთხის შემქმნელები იყენებენ ChatGPT-ის მსგავს ინსტრუმენტებს დახვეწილი, მიზანმიმართული, კომპრომეტირებისთვის განკუთვნილი ბიზნეს ელფოსტისა და სხვა ფიშინგური შეტყობინებების შესაქმნელად“, - განაცხადა კომპანიის აღმასრულებელმა დირექტორმა, პატრიკ ჰარმა.

    ექსპერტმა განაცხადა, რომ პოტენციურმა მსხვერპლებმა „შეტევაზე უნდა გადავიდნენ“ და „ხელოვნურ ინტელექტს ხელოვნური ინტელექტით უნდა ებრძოლონ“.

    „კომპანიებმა ხელოვნური ინტელექტი პირდაპირ უსაფრთხოების პროგრამებში უნდა ინტეგრირდნენ, რათა საფრთხეების აღმოსაფხვრელად ყველა შეტყობინების არხი უწყვეტად აკონტროლონ. ჩვენ ამ ტექნოლოგიას გამოვლენის ხელსაწყოებში […] და პროგნოზირების ინსტრუმენტებში ვიყენებთ“, - განმარტა ექსპერტმა.

    წაიკითხეთ წყარო

  • ევროპა ChatGPT-ის მფლობელის ახალი კრიპტოვალუტის უსაფრთხოებას გამოსცდის

    ევროპა ChatGPT-ის მფლობელის ახალი კრიპტოვალუტის უსაფრთხოებას გამოსცდის

    დიდი ბრიტანეთის ინფორმაციის კომისრის ოფისმა (ICO), რომელიც მომხმარებლის მონაცემების შენახვას ზედამხედველობს, ChatGPT ბოტის მფლობელის, სემ ალტმანის ახალი უფასო კრიპტოვალუტის საფუძვლიანი გამოძიების დაწყების შესახებ განაცხადა.

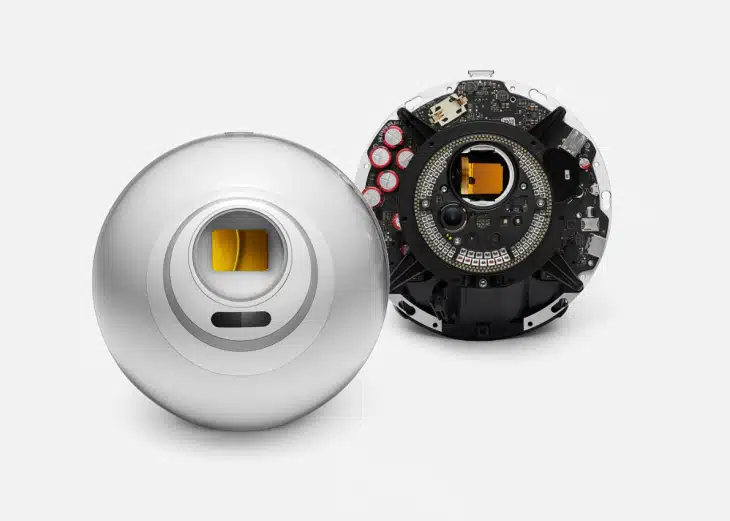
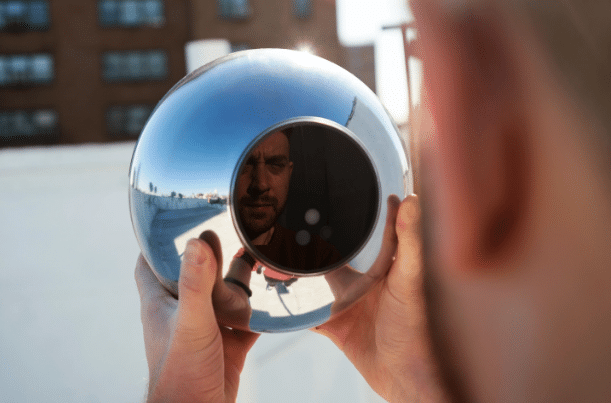
    კრიპტოვალუტის პროექტი Worldcoin უფასო ტოკენებს სთავაზობს ბადურის სკანირებისა და ამ ბიომეტრიული მონაცემების დეველოპერებთან გაზიარების სანაცვლოდ. ICO ეჭვქვეშ აყენებს ამ ტექნოლოგიის უსაფრთხოებას და ზოგადად პრაქტიკას და ვარაუდობს, რომ სერვისი მხოლოდ ბადურის ჰეშს ინახავს.

    Worldcoin-ი ბადურის სკანირებისა და დეველოპერებისთვის ამ ბიომეტრიული მონაცემების მიწოდების სანაცვლოდ უფასო ტოკენებს სთავაზობს
    Worldcoin-ი ბადურის სკანირებისა და დეველოპერებისთვის ამ ბიომეტრიული მონაცემების მიწოდების სანაცვლოდ უფასო ტოკენებს სთავაზობს

    მსგავსი შეშფოთება გამოთქვა Ethereum კრიპტოვალუტის მფლობელმა ვიტალიკ ბუტერინმა. მან ხაზგასმით აღნიშნა, რომ მონაცემთა გაჟონვის რისკის იგნორირება შეუძლებელია, რადგან ეს მომხმარებლებისთვის სერიოზულ რისკებს წარმოადგენს.

    გარდა ამისა, Worldcoin-ს აშშ-ში გაშვება არ შეუძლია, სადაც კრიპტოვალუტას შესაძლოა იურიდიული პრობლემები შეექმნას. აშშ-ის არცერთ მსხვილ კრიპტო ბირჟას ეს ტოკენები არ აქვს რეგისტრირებული.

    წაიკითხეთ წყარო