
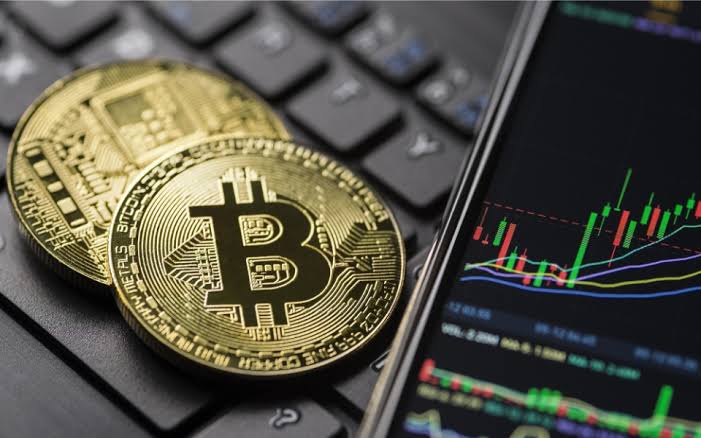
კრიპტოვალუტის ინდუსტრიის ისტორიაში პირველად დაფიქსირდა ცივი საფულეების მასშტაბური ჰაკერული თავდასხმა, რომელიც ადრე ციფრული აქტივების შენახვის ყველაზე უსაფრთხო გზად ითვლებოდა.
ანალიტიკური კომპანია Koinkit-ის ექსპერტებზე დაყრდნობით, TASS-ის ცნობით , თავდამსხმელებმა დაახლოებით 86 მილიონი დოლარის ოდენობის თანხების მოპარვა მოახერხეს.
ცივი (ანუ აპარატურული) საფულეები ფიზიკური მოწყობილობებია, რომლებიც ინახავს კერძო გასაღებებს და ადასტურებენ ტრანზაქციებს ოფლაინ რეჟიმში, მგრძნობიარე მონაცემების ონლაინ გადაცემის გარეშე. ამ ინციდენტამდე ეს მეთოდი პრაქტიკულად დისტანციური შეტევების მიმართ დაუცველად ითვლებოდა.
გაყვანის მექანიზმი
ანალიტიკოსების თქმით, ქურდობის ზუსტი მიზეზი და ტექნიკური მეთოდი ჯერ კიდევ არ არის დადგენილი. ექსპერტებმა დოკუმენტირებული აქვთ, რომ მრავალი მსხვერპლის საფულედან მოპარული კრიპტოვალუტა ბიტკოინის, ეთერიუმისა და TRON ქსელების რამდენიმე ჰაკერის საკუთრებაში არსებულ მისამართზე გადავიდა. აქტივების შემდგომი ბედი სხვადასხვა სცენარით განვითარდა:
- ეთერიუმის ქსელში, ყველა მიღებული თანხა ტოკენებზე გადაიცა.
- მოპარული ბიტკოინები თავდამსხმელის ანგარიშებზე მოძრაობის გარეშე რჩება.
- USDT სტაბილური კრიპტოვალუტის ფონდები აქტიურად გადაადგილდებიან რამდენიმე მისამართს შორის: ჰაკერები თანხებს ყოფენ და ჯაჭვის ჯვარედინი სერვისების გამოყენებით აქტივებს TRON ქსელიდან Ethereum-ში გადააქვთ. სახსრების მცირე ნაწილი დეცენტრალიზებულ სტაბილურ კრიპტოვალუტ USDD-ში გადაიყვანეს.
კრიპტო საზოგადოების რეაქცია
USDT-ის ემიტენტმა, Tether-მა, ინციდენტზე ოპერატიულად მოახდინა რეაგირება. CoinKit-ის ცნობით, ემიტენტმა უკვე გაყინა ქურდობაში ჩართული მრავალი მისამართი და დაბლოკა მათგან შემდგომი გადარიცხვები.
ანალიტიკოსები ხაზს უსვამენ ინდუსტრიაში კოორდინირებული ქმედებების საჭიროებას მოპარული თანხების გათეთრების თავიდან ასაცილებლად. CoinKit-ის წარმომადგენლებმა განაცხადეს: „ახლა აუცილებელია, რომ ბირჟებმა და გადამცვლელებმა გადაამოწმონ შემომავალი ტრანზაქციები ამ მისამართებთან კავშირების დასადგენად“.
კომენტარის დამატება
კომენტარის დასატოვებლად გაიაროთ ავტორიზაცია.