Կիբերանվտանգություն

  • DeepSeek-ի տվյալների արտահոսք. բացահայտվել են գաղտնաբառեր, հաղորդագրություններ և տոկեններ

    DeepSeek-ի տվյալների արտահոսք. բացահայտվել են գաղտնաբառեր, հաղորդագրություններ և տոկեններ

    Չինական DeepSeek ստարտափի օգտատերերի անձնական տվյալները դարձել են հանրությանը հասանելի, հայտնում է Ուիլսան։

    Արտահոսած տեղեկատվությունը ներառում է չգաղտնագրված գաղտնաբառեր, չաթբոտի հաղորդակցության պատմություն և մշակողի նույնականացման տոկեններ։.

    Ի՞նչ պատահեց։

    Wiz Research թիմը հայտնաբերեց, որ DeepSeek տվյալների բազան ենթարկվել է չարտոնված մուտքի։ Հարձակվողները կարողացան.

    • Ստացեք օգտատիրոջ մուտքի տվյալները, այդ թվում՝ գաղտնաբառերը, պարզ տեքստով։.
    • Դիտեք չաթբոտի հետ անձնական զրույցները։.
    • Վերահսկեք մշակողի տոկենները և նշանակեք համակարգում ադմինիստրատորներ։.

    Ընկերության արձագանքը

    DeepSeek-ը շտկեց խոցելիությունը, բայց հրաժարվեց մեկնաբանություն տալ։ Ներկայումս հայտնի չէ, թե քանի օգտատեր է տուժել կամ արդյոք տվյալները օգտագործվել են երրորդ կողմերի կողմից։

  • Հաքերները հարձակվել են «Ռոստելեկոմ» ընկերության կապալառուի վրա. տվյալների արտահոսքը հաստատվել է

    Հաքերները հարձակվել են «Ռոստելեկոմ» ընկերության կապալառուի վրա. տվյալների արտահոսքը հաստատվել է

    «Ռոստելեկոմը» հայտնել է իր կապալառուներից մեկի հետ կապված տվյալների արտահոսքի մասին։.

    ՏԱՍՍ- ի փոխանցմամբ , միջադեպի արդյունքում տվյալները, այդ թվում՝ հաճախորդների էլեկտրոնային փոստի հասցեները և հեռախոսահամարները, հրապարակային հասանելի դարձան։

    Սպառնալիքները վերացնելու միջոցառումներ

    Ընկերությունը վստահեցրել է, որ միջոցներ է ձեռնարկել սպառնալիքները մեղմելու համար և խորհուրդ է տվել ռուսներին փոխել իրենց գաղտնաբառերը և միացնել երկփուլանի նույնականացումը: «Ռոստելեկոմը» նախկինում հայտնել էր, որ արտահոսքի մեջ որևէ հատկապես զգայուն անձնական տվյալ չի ներառվել:.

    Գնահատելով արտահոսքի մասշտաբը

    Telegram-ի «Տեղեկատվական արտահոսքեր» ալիքի տվյալներով՝ 2024 թվականից ի վեր տվյալների բազաներից 154,000 էլեկտրոնային փոստի հասցե և 101,000 հեռախոսահամար արտահոսել են առցանց։ Ընկերությունը հայտարարել է, որ կոտրված կայքերը նախատեսված չեն եղել մասնավոր հաճախորդներին սպասարկելու համար, և իրենց տվյալների բազաները չեն պարունակում անձնական տեղեկություններ։.

    Կապալառուների հետ կապված խնդիրներ

    Ընկերությունը նաև նշել է, որ նախկինում գրանցել է տեղեկատվական անվտանգության միջադեպեր այս կապալառուի մոտ։ Սակայն, տուժած հաճախորդների ճշգրիտ թիվը և խախտման հետևանքները դեռևս անհայտ են։.

  • Տերաբայթ տվյալներ առցանց՝ Rosreestr հաքերային հարձակում

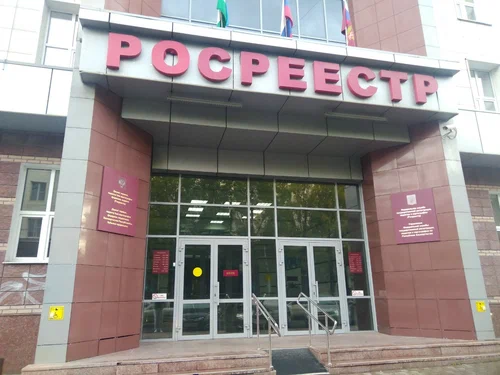
    Տերաբայթ տվյալներ առցանց՝ Rosreestr հաքերային հարձակում

    Հաքերները պնդում են, որ հասանելիություն են ստացել Rosreestr-ի տվյալներին, հաղորդում է ՝ հղում անելով DLBI-ին։

    Գողացված տեղեկատվության ընդհանուր ծավալը մոտավորապես 1 տերաբայթ է։.

    Հաքերները պնդում են, որ անշարժ գույքի միասնական պետական ​​գրանցամատյանից (UNI) վերցվել է տվյալների 81,990,606 տող։ Գողացված տեղեկատվությունը ներառում է ազգանուններ, անուններ և հայրանուններ, էլեկտրոնային փոստի հասցեներ, հեռախոսահամարներ, անձնագրային տեղեկություններ, SNILS և ընկերությունների անվանումներ։.

    Մասնագետները զգուշացնում են, որ նման արտահոսքերը լուրջ ռիսկեր են ներկայացնում միլիոնավոր ռուսների տվյալների անվտանգության համար։.

  • «Ե՞րբ, ոչ թե եթե». փորձագետները կիբերսպառնալիքների մասին՝ ռուսական փոստի տվյալների արտահոսքից հետո

    «Ե՞րբ, ոչ թե եթե». փորձագետները կիբերսպառնալիքների մասին՝ ռուսական փոստի տվյալների արտահոսքից հետո

    Տվյալների արտահոսքի և խախտումների հետախուզության (DLBI) մասնագետները հայտնել են «Ռուսական փոստ»-ում տվյալների արտահոսքի մասին, հաղորդում է ICT-Online-ը

    Ավելի քան 2100 առաքումների վերաբերյալ տեղեկատվությունը, ներառյալ անձնական տվյալները, դարձել է հանրությանը հասանելի։ Ամբողջական տվյալների բազան, որը թվագրվում է 2024 թվականի ապրիլին, ենթադրաբար պարունակում է ավելի քան 26 միլիոն գրառում։ Ընկերությունը հետաքննում և ստուգում է 2022 թվականի տվյալների խախտման հետ ցանկացած կապ։.

    Մասնագետները ընդգծում են կիբերանվտանգության հարցում նախաձեռնողական մոտեցման անհրաժեշտությունը: «Գազինֆորմսերվիս»-ի Դմիտրի Օվչիննիկովը խորհուրդ է տալիս կազմակերպություններին աուդիտ անցկացնել իրենց համակարգերի, կարգավորումների և թարմացումների վերաբերյալ, ինչպես նաև փորձարկել իրենց անվտանգության համակարգերը՝ օգտագործելով ժամանակակից տեխնոլոգիաներ, ինչպիսիք են BAS լուծումները:.

    Օվչիննիկովը նշել է. «Հարցը նրանում չէ, թե արդյոք ձեզ կհաքեր, այլ՝ երբ»։ Նա խորհուրդ է տալիս նախապես պատրաստվել՝ անցկացնելով կիբերվարժանքներ և մշակելով միջադեպերին արձագանքման ծրագրեր։ 2025 թվականին նախատեսվում է թողարկել «Գազինֆորմսերվիս»-ի նոր արտադրանք, որը ավտոմատ կերպով կփորձարկի անվտանգության համակարգերը 24/7 ռեժիմով։.

    Այս իրավիճակը հիշեցնում է, որ կիբեռսպառնալիքները գնալով ավելի կարևոր են դառնում բիզնեսների համար։ Կազմակերպությունները պետք է քննարկեն իրենց անվտանգության ամրապնդման հարցը՝ տվյալների արտահոսքի և հեղինակության վնասման ռիսկը նվազագույնի հասցնելու համար։.

  • Սբերբանկը հայտնել է Ռուսաստանի քաղաքացիների անձնական տվյալների զանգվածային արտահոսքի մասին։

    Սբերբանկը հայտնել է Ռուսաստանի քաղաքացիների անձնական տվյալների զանգվածային արտահոսքի մասին։

    Ռուսաստանի չափահաս բնակչության մոտ 90%-ի անձնական տվյալները հրապարակայնորեն հասանելի են դարձել լայնածավալ տվյալների արտահոսքի արդյունքում, հաղորդում է «Նովայա գազետան»

    Այս մասին SOC ֆորումում հայտարարեց Սբերբանկի փոխնախագահ Ստանիսլավ Կուզնեցովը՝ ընդգծելով, որ արտահոսած տվյալների ընդհանուր ծավալը կազմում է մոտավորապես 3,5 միլիարդ տող։.

    Կուզնեցովի խոսքով՝ տվյալների արտահոսքերը հիմնականում տեղի են ունենում առցանց խանութներից և բժշկական հաստատություններից, մինչդեռ վարկային հաստատություններին, այդ թվում՝ Սբերբանկին, բաժին է ընկնում բոլոր արտահոսքերի 2%-ից պակասը։ Նա հավելել է, որ 2023 թվականը միջադեպերի գագաթնակետային տարի էր, մինչդեռ դրանց թիվը կնվազի 2024 թվականին։.

    Կուզնեցովը նաև նշեց, որ իրավիճակը «ողբալի» է, քանի որ գործնականում յուրաքանչյուր չափահաս ռուս ունի անձնական տվյալների որևէ տեսակ, որոնք հրապարակայնորեն հասանելի են։ Ձեռնարկված միջոցառումներին չնայած, արտահոսքերը շարունակում են լուրջ սպառնալիք ներկայացնել անձնական կյանքի գաղտնիության համար։.

  • Ռուսաստանը կարգելափակի միլիոնավոր օտարերկրյա SIM քարտեր։

    Ռուսաստանը կարգելափակի միլիոնավոր օտարերկրյա SIM քարտեր։

    Ռուսաստանը նախատեսում է արգելափակել 4.5 միլիոն SIM քարտեր, որոնք պատկանում են այն օտարերկրացիներին, որոնք չեն կարողացել վերաձևակերպել իրենց ինքնությունը հեռահաղորդակցության օպերատորների գրասենյակներում։.

    Այս մասին հայտնում են РБК-ն և РИА Новости-ն ՝ հղում անելով Ռոսկոմնադզորին։ Գործակալության տվյալներով՝ օտարերկրացիների անունով գրանցված 8,2 միլիոն համարներից միայն 3,8 միլիոն օգտատեր է ավարտել վերստուգման գործընթացը։

    «Ռոսկոմնադզորի» աշխատակիցները վերլուծել են հեռահաղորդակցության օպերատորների տվյալները և հայտնաբերել 26 միլիոն հեռախոսահամար, որոնք գրանցված են 11.5 միլիոն օտարերկրացիների և քաղաքացիություն չունեցող անձանց անունով։ Սա 2024 թվականին ուժի մեջ մտած օրենքի արդյունք է, որը սահմանափակում է մեկ բաժանորդի SIM քարտերի քանակը՝ մինչև 20 համար Ռուսաստանի քաղաքացիների և 10 համար օտարերկրացիների համար։.

    «Կոմերսանտի» փոխանցմամբ ՝ «մոխրագույն» SIM քարտերի զանգվածային արգելափակումը սկսվել է դեռևս 2023 թվականին, երբ «Ռոսկոմնադզորը» օպերատորներին ծանուցումներ էր ուղարկել՝ պահանջելով պահպանել գրանցման նոր կանոնները։ Անցյալ տարվա դեկտեմբեր ամսվա դրությամբ այդ կանոնները խախտելով գրանցված 600,000 համար արդեն արգելափակվել էր։

  • «Կասպերսկի լաբորատորիայի» ղեկավարությունը ենթարկվել է նոր պատժամիջոցների։

    «Կասպերսկի լաբորատորիայի» ղեկավարությունը ենթարկվել է նոր պատժամիջոցների։

    ԱՄՆ-ն ուրբաթ օրը պատժամիջոցներ է սահմանել 12 ռուսաստանցու նկատմամբ, այդ թվում՝ «Կասպերսկի լաբորատորիա»-ի ղեկավարների, որոնց մուտքը ամերիկյան տարածք նախատեսվում է արգելել սեպտեմբերի երկրորդ կեսից սկսած, հաղորդում է «ՌԻԱ Նովոստի»-ն։.

    «Կասպերսկի Լաբորատորիա»-ի ծրագրային ապահովման վաճառքը սահմանափակվելու է Ռուսաստանի հետ դրա կապերի պատճառով։.

    Նոր պատժամիջոցների ցանկում են ընկերության կառավարման թիմը՝ գործադիր տնօրեն Անդրեյ Տիխոնովը, բիզնեսի զարգացման տնօրեն Անդրեյ Եֆրեմովը և իրավաբանական տնօրեն Իգոր Չեկունովը, ինչպես նաև այլ գործընկերներ։.

    ԱՄՆ ֆինանսների նախարարության ցուցակում ներառված են միայն պատժամիջոցների ենթարկված անձանց անուններն ու անձնագրային տվյալները, սակայն դրանք համընկնում են վերոնշյալ ընկերության աշխատակիցների անունների և անձնագրային տվյալների հետ։.

    Սպիտակ տունը կարծում է, որ «Կասպերսկի լաբորատորիան» սպառնալիք է ներկայացնում ԱՄՆ ազգային անվտանգության համար։.

    Կարդացե՛ք աղբյուրը

  • SDEK-ը վերջացա՞ծ է։ Խաբեբաների անհանգստացնող կանխատեսում։

    SDEK-ը վերջացա՞ծ է։ Խաբեբաների անհանգստացնող կանխատեսում։

    Հաճախորդները դեռևս չեն կարողանում մուտք գործել կայք կամ ստանալ կամ ուղարկել ծանրոցներ։.

    Մայիսի 25-ին SDEK լոգիստիկ օպերատորը ծառայության խափանում ունեցավ, որի պատճառով ընկերության կայքը դադարեցրեց աշխատանքը և դադարեցրեց ծանրոցների վերցման և ուղարկման գործընթացը: Մայիսի 28-ի դրությամբ տեխնիկական խնդիրը շարունակում էր մնալ: Լրատվամիջոցների հաղորդագրությունները և SDEK-ի ներկայացուցիչները կասկածում են, որ պատճառը կարող էին լինել փրկագին պահանջող ծրագրերը և հաքերային հարձակումը: SDEK-ը շարունակում է ձեռնարկել անհրաժեշտ քայլեր ծառայությունը վերականգնելու համար:.

    Head Mare հաքերային խմբի X(Twitter) հաշվում մի քանի հաղորդագրություն է հայտնվել։ Դրանցում հարձակվողները պնդում են, որ մուտք են գործել SDEK տվյալների բազա և սերվերների վրա գտնվող բոլոր ֆայլերը վերածել աղբի։ Հաքերները նաև պնդում են, որ վերջին համակարգի պահուստային պատճենը կատարվել է վեց ամիս առաջ, ինչը չափազանց դժվարացնում է առաքման տվյալների վերականգնումը։.

    Համակարգի ադմինիստրատորները չափազանց թույլ էին։ Եվ անվտանգության քաղաքականությունը ձախողվեց։ SDEK-ը սերվերներ չունի, բայց սպասեք։ Ձեր խնդիրների լուծում չկա, նույնիսկ մի փորձեք։.

    Մարե Հաքերային խմբի
    ղեկավար

    SDEK-ը նախկինում հայտարարել էր, որ գործողությունները կվերականգնվեն մայիսի 28-ին, սակայն դա այդպես էլ տեղի չունեցավ։ Միջադեպն ավելի լուրջ էր, քան փորձագետները գնահատել էին։.

    Ինչպես նախկինում հայտնել էինք, մենք խոշոր տեխնիկական խափանում ունեցանք, որը ազդեց մեր հավելվածի և կայքի վրա. դրանք ներկայումս անհասանելի են։ Մենք նաև ժամանակավորապես կասեցրեցինք առաքումների առաքումն ու ընդունումը՝ ձեռքով մշակման ընթացքում սխալներից խուսափելու համար։ Երկուշաբթի օրը մենք զգալի առաջընթաց գրանցեցինք լիարժեք սպասարկումը վերականգնելու գործում, բայց, ցավոք, մենք պատրաստ չենք վերսկսել սպասարկումը։ SDEK թիմը մեր անկեղծ ներողությունն է խնդրում բոլոր այն հաճախորդներից, որոնց սպասելիքները չեն արդարացվել։ Անշուշտ, ձեր բոլոր ծանրոցները անվտանգ են, և մենք անում ենք ամեն ինչ, որպեսզի դրանք հնարավորինս արագ հասնեն ձեզ։ Երբ այս իրավիճակը լուծվի, մենք կձեռնարկենք բոլոր միջոցները՝ կրկնությունը կանխելու համար։
    SDEK-ի ներկայացուցիչները պարզաբանեցին, որ Head Mare հաքերներին չպետք է լիովին վստահել, քանի որ նրանք հաճախ չափազանցնում են իրենց «հաջողության աստիճանը»։ Միևնույն ժամանակ, Head Mare խումբը հրապարակեց կրկնօրինակների ոչնչացման էկրանի լուսանկարներ՝ նշելով, որ SDEK-ը կրկնօրինակներ է պահպանում յուրաքանչյուր վեց ամիսը մեկ։ Համեմատության համար, խոշոր ընկերությունները ամեն օր թարմացնում են կրկնօրինակները, և կրկնօրինակից վերականգնումը տևում է ընդամենը մի քանի ժամ։

    ՍԴԵԿ

    Հստակեցնենք, որ SDEK-ը համագործակցում է Bi.Zone-ի հետ, որը խորհրդակցում է SDEK-ի հետ կիբերանվտանգության հարցերով: Հաքերների խոսքով՝ իրենց ծրագիրը «անօգուտ» է ճանաչվել: Bi.Zone-ի ներկայացուցիչները որևէ մեկնաբանություն չեն տվել իրավիճակի վերաբերյալ:.

    SDEK-ը դեռևս չի հաստատել, որ Head Mare հաքերային հարձակումն է եղել խափանման պատճառը։ «Կան մի քանի տեսություններ, և մենք ոչ պրոֆեսիոնալ ենք համարում որևէ բան ասելը, մինչև վերջնական տեղեկատվություն չունենանք», - լրատվամիջոցներին ասել է ընկերության ներկայացուցիչը։ SDEK-ը նաև հրաժարվել է մեկնաբանել, թե երբ կվերականգնվի ծառայությունը։.

    Կարդացե՛ք աղբյուրը
  • Հաշվետվություն. Ֆիշինգային հարձակումները աճել են 1,265%-ով ChatGPT-ի գործարկումից հետո

    Հաշվետվություն. Ֆիշինգային հարձակումները աճել են 1,265%-ով ChatGPT-ի գործարկումից հետո

    ChatGPT չաթբոտի գործարկումից ի վեր ֆիշինգային էլ.փոստերի թիվն աճել է 1,265%-ով։ Այս հաշվարկները կատարվել են SlashNext վերլուծաբանների կողմից, հաղորդում է Decrypt-ը։.

    «Մեր հետազոտությունից մենք գիտենք, որ սպառնալիք ներկայացնող անձինք օգտագործում են ChatGPT-ի նման գործիքներ՝ բարդ, թիրախային, վարկաբեկող գործարար էլեկտրոնային նամակներ և այլ ֆիշինգային հաղորդագրություններ ստեղծելու համար», - ասաց ընկերության գործադիր տնօրեն Պատրիկ Հարը։.

    Մասնագետն ասել է, որ պոտենցիալ զոհերը «պետք է անցնեն հարձակման» և «պայքարեն արհեստական ​​բանականության դեմ արհեստական ​​բանականությամբ»։.

    «Ընկերությունները պետք է արհեստական ​​բանականությունը անմիջապես ինտեգրեն անվտանգության ծրագրերում՝ սպառնալիքները վերացնելու համար բոլոր հաղորդագրությունների ուղիները անընդհատ վերահսկելու համար։ Մենք տեխնոլոգիան օգտագործում ենք հայտնաբերման գործիքակազմերում […] և կանխատեսողական գործիքներում», - բացատրեց փորձագետը։.

    Կարդացե՛ք աղբյուրը

  • Եվրոպան կփորձարկի ChatGPT-ի սեփականատիրոջ նոր կրիպտոարժույթի անվտանգությունը

    Եվրոպան կփորձարկի ChatGPT-ի սեփականատիրոջ նոր կրիպտոարժույթի անվտանգությունը

    Մեծ Բրիտանիայի տեղեկատվության հանձնակատարի գրասենյակը (ICO), որը վերահսկում է օգտատերերի տվյալների պահպանումը, հայտարարել է ChatGPT բոտի սեփականատեր Սեմ Ալտմանի նոր անվճար կրիպտոարժույթի վերաբերյալ մանրակրկիտ հետաքննության մասին։.

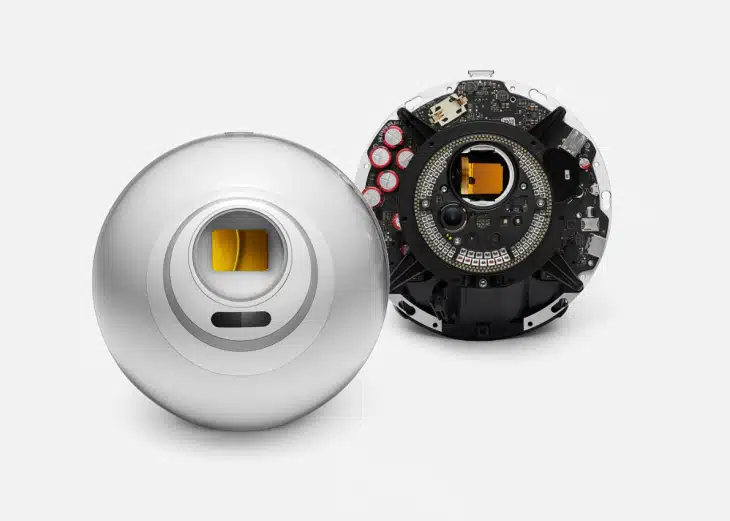
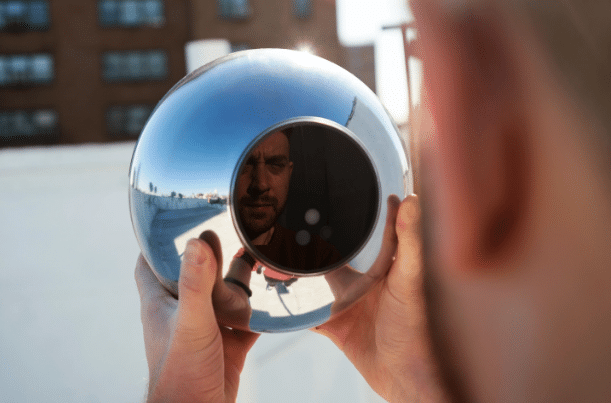
    Worldcoin կրիպտոարժույթի նախագիծը անվճար տոկեններ է առաջարկում ցանցաթաղանթի սկանավորման և այդ կենսաչափական տվյալները մշակողների հետ կիսվելու դիմաց: ICO-ն կասկածի տակ է դնում այս տեխնոլոգիայի անվտանգությունը և ընդհանուր առմամբ պրակտիկան՝ ենթադրելով, որ ծառայությունը պահպանում է միայն ցանցաթաղանթի հեշը:.

    Worldcoin-ը առաջարկում է անվճար տոկեններ՝ ցանցաթաղանթի սկանավորման և մշակողներին այդ կենսաչափական տվյալների տրամադրման դիմաց։
    Worldcoin-ը առաջարկում է անվճար տոկեններ՝ ցանցաթաղանթի սկանավորման և մշակողներին այդ կենսաչափական տվյալների տրամադրման դիմաց։

    Նմանատիպ մտահոգություններ հայտնեց նաև Ethereum կրիպտոարժույթի սեփականատեր Վիտալիկ Բուտերինը։ Նա ընդգծեց, որ տվյալների արտահոսքի ռիսկը չի կարելի անտեսել, քանի որ այն լուրջ ռիսկեր է ներկայացնում օգտատերերի համար։.

    Ավելին, Worldcoin-ը չի կարող գործարկվել ԱՄՆ-ում, որտեղ կրիպտոարժույթը կարող է իրավական խնդիրների հանդիպել: ԱՄՆ խոշոր կրիպտոարժույթների բորսաներից ոչ մեկը չի ցուցակագրել այս տոկենները:.

    Կարդացե՛ք աղբյուրը