կիբերանվտանգություն

  • Հաքերները հարձակվել են Ռուսաստանի դատական ​​համակարգի վրա։

    Հաքերները հարձակվել են Ռուսաստանի դատական ​​համակարգի վրա։

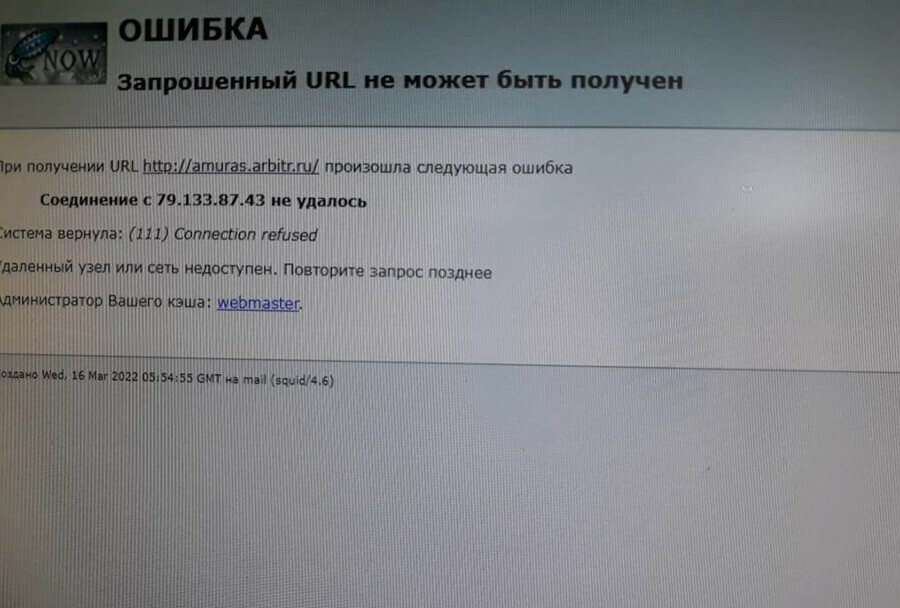
    Ռուսաստանի դատարանների կայքերը sudrf.ru դոմեյնում անհասանելի են դարձել Պետական ​​ավտոմատացված արդարադատության համակարգի վրա հաքերային հարձակման պատճառով, հաղորդում է ՝ հղում անելով հաքերների հայտարարությանը։

    Ուկրաինական BO Team-ը ստանձնեց հաքերային հարձակման պատասխանատվությունը՝ հրապարակելով հայտարարություն, որում նշվում էր դատարանական փաստաթղթերի և որոշումների տվյալների բազայի ջնջման մասին։.

    Հաքերները նաև հրապարակել են սքրինշոթներ, որոնք հաստատում են դատարանների կայքերին մուտքի կորուստը, ժամանակավորապես զրկելով ռուսներին դատական ​​​​գործընթացներին հանրային հասանելիությունից: Mediazona-ն, հղում անելով մամուլի ծառայություններին, նշել է դատարանների էլեկտրոնային համակարգի խափանումները:.

    Հարձակումը կարող է ազդել դատական ​​համակարգի գործունեության վրա, և մասնագետները աշխատում են տեղեկատվությանը հասանելիությունը վերականգնելու ուղղությամբ։.

  • VGTRK-ը ենթարկվել է լայնածավալ հաքերային հարձակման։

    VGTRK-ը ենթարկվել է լայնածավալ հաքերային հարձակման։

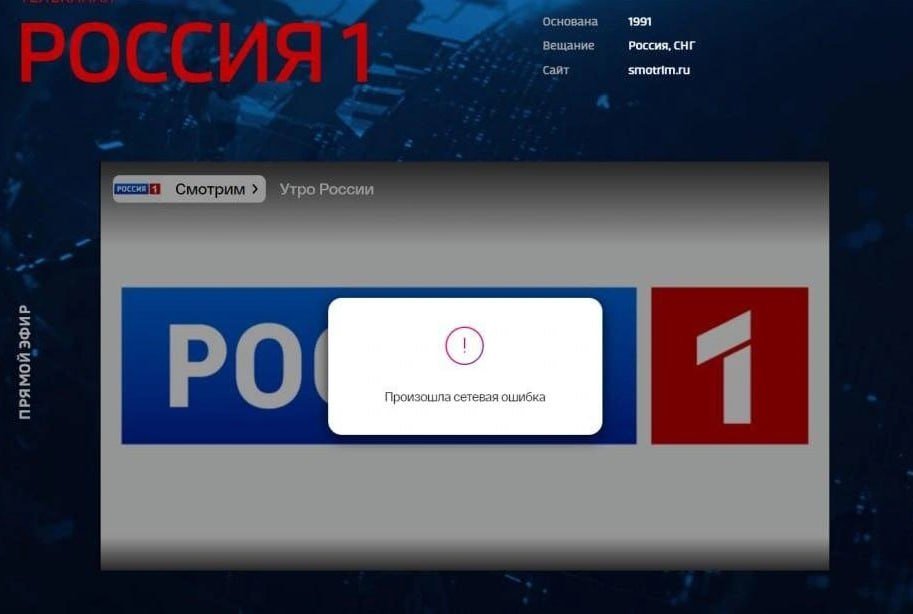
    Համառուսաստանյան պետական ​​հեռուստատեսության և ռադիոհեռարձակման ընկերության (ՀՊՌՀ) ենթակառուցվածքը ենթարկվել է լայնածավալ հաքերային հարձակման, որի արդյունքում դադարեցվել են «Ռոսիա 1» և «Ռոսիա 24» հեռուստաալիքների և հոլդինգային ընկերության այլ ռեսուրսների առցանց հեռարձակումները, հաղորդում է ՝ հղում անելով ընկերության ներսում աղբյուրին։

    Հարձակումը նաև ազդել է VGTRK-ի ներքին ծառայությունների, այդ թվում՝ ինտերնետի և հեռախոսակապի վրա, ինչը լուրջ դժվարություններ է ստեղծել ընկերության գործունեության համար։.

    Չնայած առցանց հեռարձակման անհասանելիությանը, թվային հեռարձակումը շարունակվում է, և մասնագետները աշխատում են վնասը մեղմելու ուղղությամբ: Gazeta.ru-ի փոխանցմամբ՝ հաքերները ջնջել են սերվերների բոլոր տվյալները, այդ թվում՝ պահուստային պատճենները, ինչի պատճառով վաղ առավոտից արտակարգ գործողություններ են սկսվել: VGTRK-ն պաշտոնապես հաստատել է հարձակման մասին, բայց հայտարարել է, որ այն էական վնաս չի պատճառել:.

    ՌԲԿ-Ուկրաինայի տվյալներով՝ հարձակումն իրականացրել է Sudo rm-RF հաքերային խումբը, որը նախկինում հարձակվել է ռուսական ծառայությունների վրա։ 2023 թվականի օգոստոսին խումբը կոտրել է MosgorBTI կայքը, որտեղ պահվում էին Մոսկվայի անշարժ գույքի տվյալները։ Մասնագետները շարունակում են աշխատել առցանց ծառայությունների վերականգնման ուղղությամբ։.

  • Ռոսկոմնադզորը արգելափակել է Signal Messenger-ը։

    Ռոսկոմնադզորը արգելափակել է Signal Messenger-ը։

    Ռոսկոմնադզորը արգելափակել է Signal Messenger-ը Ռուսաստանում, ինչը խափանումներ է առաջացրել օգտատերերի ծառայության համար ամբողջ երկրում, 3DNews-ը։

    Գործակալության տվյալներով՝ հավելվածին մուտքը սահմանափակվել է Ռուսաստանի օրենսդրության խախտումների պատճառով, որոնք կապված են մեսենջերի ահաբեկչական և ծայրահեղական նպատակներով օգտագործումը կանխելու պահանջների հետ։.

    Սա առաջին դեպքը չէ, որ Ռուսաստանում արգելվում են օտարերկրյա ծառայությունները։ 2023 թվականի մայիսին Ռոսկոմնադզորը արգելեց ինը օտարերկրյա հավելվածներ՝ Ռուսաստանի քաղաքացիների վճարային փաստաթղթեր և անձնական տվյալներ փոխանցելու համար, այդ թվում՝ WhatsApp-ի և Telegram-ի նման հայտնի հաղորդագրությունների հավելվածները։.

  • Windows-ի գլոբալ խափանում. ազդեցությունը բանկային գործի, ավիաընկերությունների և լրատվամիջոցների վրա

    Windows-ի գլոբալ խափանում. ազդեցությունը բանկային գործի, ավիաընկերությունների և լրատվամիջոցների վրա

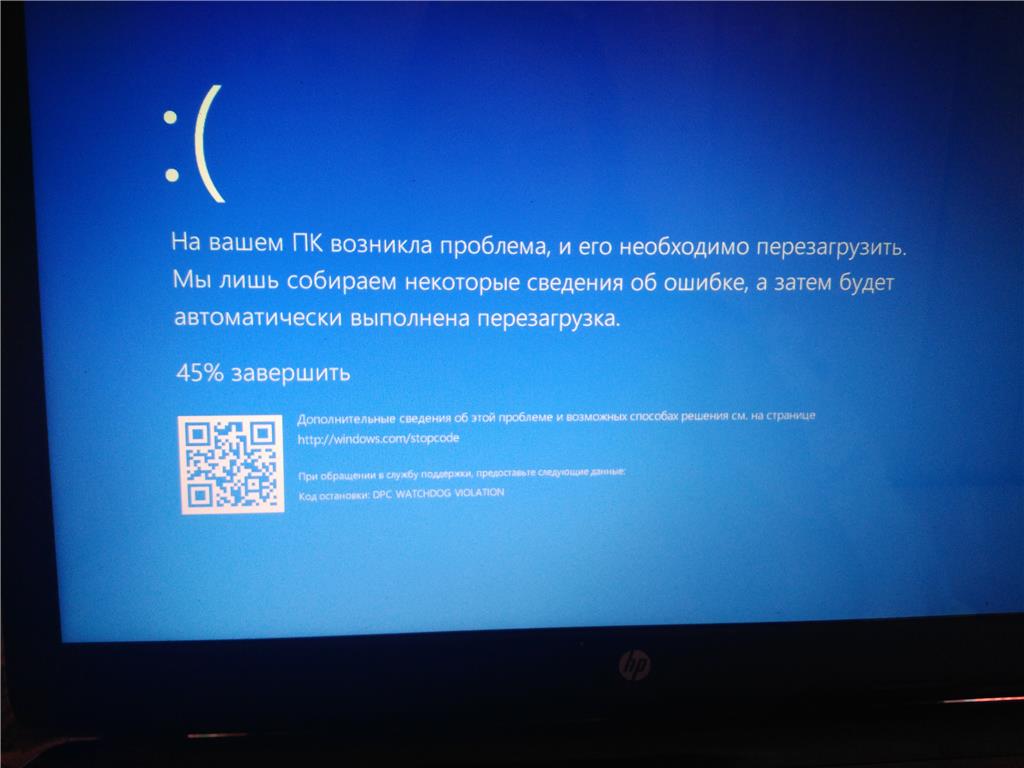
    Windows օպերացիոն համակարգի գլոբալ խափանումը խաթարել է մի շարք ոլորտների, այդ թվում՝ բանկային, ավիաընկերությունների և լրատվամիջոցների գործունեությունը, հաղորդում է ՝ հղում անելով The Verge-ին։

    Աղբյուրի տվյալներով՝ լայնածավալ խափանման պատճառը կարող էր լինել CrowdStrike-ի անվտանգության ծրագրային ապահովման վերջին թարմացումը։ Արդյունքում, աշխարհի սարքերի մեծ մասը սկսեց պատահականորեն վերագործարկվել և ցուցադրել սխալի հաղորդագրություն։.

    Հատկապես ծանր հարված ստացավ հնդկական SpiceJet ավիաընկերությունը, որը հայտնեց խափանման պատճառով առաջացած զգալի տեխնիկական խնդիրների մասին: Ավիաընկերությունը նշեց, որ խափանումը հանգեցրել է չվերթների ուշացումների և չեղարկումների, ինչը զգալի անհարմարություններ է պատճառել ուղևորներին:.

    Այս միջադեպը ընդգծեց բազմաթիվ ոլորտների կախվածությունը օպերացիոն համակարգերի հուսալիությունից և թարմացումները թողարկելուց առաջ մանրակրկիտ ստուգելու կարևորությունը։ Անջատումից տուժած ընկերություններն այժմ աշխատում են իրենց համակարգերի բնականոն գործունեության վերականգնման և հաճախորդների վրա ազդեցությունը նվազագույնի հասցնելու ուղղությամբ։.

  • «Կասպերսկի լաբորատորիայի» ղեկավարությունը ենթարկվել է նոր պատժամիջոցների։

    «Կասպերսկի լաբորատորիայի» ղեկավարությունը ենթարկվել է նոր պատժամիջոցների։

    ԱՄՆ-ն ուրբաթ օրը պատժամիջոցներ է սահմանել 12 ռուսաստանցու նկատմամբ, այդ թվում՝ «Կասպերսկի լաբորատորիա»-ի ղեկավարների, որոնց մուտքը ամերիկյան տարածք նախատեսվում է արգելել սեպտեմբերի երկրորդ կեսից սկսած, հաղորդում է «ՌԻԱ Նովոստի»-ն։.

    «Կասպերսկի Լաբորատորիա»-ի ծրագրային ապահովման վաճառքը սահմանափակվելու է Ռուսաստանի հետ դրա կապերի պատճառով։.

    Նոր պատժամիջոցների ցանկում են ընկերության կառավարման թիմը՝ գործադիր տնօրեն Անդրեյ Տիխոնովը, բիզնեսի զարգացման տնօրեն Անդրեյ Եֆրեմովը և իրավաբանական տնօրեն Իգոր Չեկունովը, ինչպես նաև այլ գործընկերներ։.

    ԱՄՆ ֆինանսների նախարարության ցուցակում ներառված են միայն պատժամիջոցների ենթարկված անձանց անուններն ու անձնագրային տվյալները, սակայն դրանք համընկնում են վերոնշյալ ընկերության աշխատակիցների անունների և անձնագրային տվյալների հետ։.

    Սպիտակ տունը կարծում է, որ «Կասպերսկի լաբորատորիան» սպառնալիք է ներկայացնում ԱՄՆ ազգային անվտանգության համար։.

    Կարդացե՛ք աղբյուրը

  • SDEK-ը վերջացա՞ծ է։ Խաբեբաների անհանգստացնող կանխատեսում։

    SDEK-ը վերջացա՞ծ է։ Խաբեբաների անհանգստացնող կանխատեսում։

    Հաճախորդները դեռևս չեն կարողանում մուտք գործել կայք կամ ստանալ կամ ուղարկել ծանրոցներ։.

    Մայիսի 25-ին SDEK լոգիստիկ օպերատորը ծառայության խափանում ունեցավ, որի պատճառով ընկերության կայքը դադարեցրեց աշխատանքը և դադարեցրեց ծանրոցների վերցման և ուղարկման գործընթացը: Մայիսի 28-ի դրությամբ տեխնիկական խնդիրը շարունակում էր մնալ: Լրատվամիջոցների հաղորդագրությունները և SDEK-ի ներկայացուցիչները կասկածում են, որ պատճառը կարող էին լինել փրկագին պահանջող ծրագրերը և հաքերային հարձակումը: SDEK-ը շարունակում է ձեռնարկել անհրաժեշտ քայլեր ծառայությունը վերականգնելու համար:.

    Head Mare հաքերային խմբի X(Twitter) հաշվում մի քանի հաղորդագրություն է հայտնվել։ Դրանցում հարձակվողները պնդում են, որ մուտք են գործել SDEK տվյալների բազա և սերվերների վրա գտնվող բոլոր ֆայլերը վերածել աղբի։ Հաքերները նաև պնդում են, որ վերջին համակարգի պահուստային պատճենը կատարվել է վեց ամիս առաջ, ինչը չափազանց դժվարացնում է առաքման տվյալների վերականգնումը։.

    Համակարգի ադմինիստրատորները չափազանց թույլ էին։ Եվ անվտանգության քաղաքականությունը ձախողվեց։ SDEK-ը սերվերներ չունի, բայց սպասեք։ Ձեր խնդիրների լուծում չկա, նույնիսկ մի փորձեք։.

    Մարե Հաքերային խմբի
    ղեկավար

    SDEK-ը նախկինում հայտարարել էր, որ գործողությունները կվերականգնվեն մայիսի 28-ին, սակայն դա այդպես էլ տեղի չունեցավ։ Միջադեպն ավելի լուրջ էր, քան փորձագետները գնահատել էին։.

    Ինչպես նախկինում հայտնել էինք, մենք խոշոր տեխնիկական խափանում ունեցանք, որը ազդեց մեր հավելվածի և կայքի վրա. դրանք ներկայումս անհասանելի են։ Մենք նաև ժամանակավորապես կասեցրեցինք առաքումների առաքումն ու ընդունումը՝ ձեռքով մշակման ընթացքում սխալներից խուսափելու համար։ Երկուշաբթի օրը մենք զգալի առաջընթաց գրանցեցինք լիարժեք սպասարկումը վերականգնելու գործում, բայց, ցավոք, մենք պատրաստ չենք վերսկսել սպասարկումը։ SDEK թիմը մեր անկեղծ ներողությունն է խնդրում բոլոր այն հաճախորդներից, որոնց սպասելիքները չեն արդարացվել։ Անշուշտ, ձեր բոլոր ծանրոցները անվտանգ են, և մենք անում ենք ամեն ինչ, որպեսզի դրանք հնարավորինս արագ հասնեն ձեզ։ Երբ այս իրավիճակը լուծվի, մենք կձեռնարկենք բոլոր միջոցները՝ կրկնությունը կանխելու համար։
    SDEK-ի ներկայացուցիչները պարզաբանեցին, որ Head Mare հաքերներին չպետք է լիովին վստահել, քանի որ նրանք հաճախ չափազանցնում են իրենց «հաջողության աստիճանը»։ Միևնույն ժամանակ, Head Mare խումբը հրապարակեց կրկնօրինակների ոչնչացման էկրանի լուսանկարներ՝ նշելով, որ SDEK-ը կրկնօրինակներ է պահպանում յուրաքանչյուր վեց ամիսը մեկ։ Համեմատության համար, խոշոր ընկերությունները ամեն օր թարմացնում են կրկնօրինակները, և կրկնօրինակից վերականգնումը տևում է ընդամենը մի քանի ժամ։

    ՍԴԵԿ

    Հստակեցնենք, որ SDEK-ը համագործակցում է Bi.Zone-ի հետ, որը խորհրդակցում է SDEK-ի հետ կիբերանվտանգության հարցերով: Հաքերների խոսքով՝ իրենց ծրագիրը «անօգուտ» է ճանաչվել: Bi.Zone-ի ներկայացուցիչները որևէ մեկնաբանություն չեն տվել իրավիճակի վերաբերյալ:.

    SDEK-ը դեռևս չի հաստատել, որ Head Mare հաքերային հարձակումն է եղել խափանման պատճառը։ «Կան մի քանի տեսություններ, և մենք ոչ պրոֆեսիոնալ ենք համարում որևէ բան ասելը, մինչև վերջնական տեղեկատվություն չունենանք», - լրատվամիջոցներին ասել է ընկերության ներկայացուցիչը։ SDEK-ը նաև հրաժարվել է մեկնաբանել, թե երբ կվերականգնվի ծառայությունը։.

    Կարդացե՛ք աղբյուրը

  • Բացահայտվել են չաթբոտների հետ ռոմանտիկ նամակագրության վտանգները։

    Բացահայտվել են չաթբոտների հետ ռոմանտիկ նամակագրության վտանգները։

    Սիրո համար նախատեսված չաթբոտները կախվածություն են առաջացնում, սրում են միայնությունը և հաճախ հանգեցնում թունավոր զրույցների: Սակայն այս ամենը գունատվում է հիմնական խնդրի համեմատ:.

    Mozilla-ի վերլուծաբանների մի խումբ ուսումնասիրել է աշխարհի ամենատարածված սիրային չաթբոտները։ Դրանք նախատեսված էին միայնակ մարդկանց հետ կապվելու և ենթադրաբար իրենց օգտատերերի հոգեկան առողջությունն ու բարեկեցությունը բարելավելու համար։ Իրականում, դրանք ավելի շատ վնաս են պատճառում, քան օգուտ։.

    Ինչպես Gizmodo-ն, նյարդաաղջիկները և նյարդատղաները հավաքում են իրենց զրուցակիցների մասին բազմաթիվ անձնական տեղեկություններ: Այս տվյալները շատ ավելի անձնական են, քան այն, ինչ օգտատերերը սովորաբար կիսվում են այլ հավելվածներում և ծառայություններում: Դրանք վերաբերում են սեռական նախասիրություններին, դեղորայքի օգտագործմանը և անձնական խնամքին: Այս ամբողջ տեղեկատվությունը կարող է կիսվել երրորդ կողմերի հետ:

    «Հավելվածների 90%-ը կարող է վաճառել կամ կիսվել օգտատիրոջ տվյալներով՝ թիրախային գովազդի և այլ նպատակներով։ Կեսից ավելին թույլ չի տա ձեզ ջնջել իրենց հավաքած տվյալները։ Անվտանգությունը նույնպես խնդիր էր։ Միայն մեկ հավելված՝ Genesia AI Friend & Partner-ը, համապատասխանում էր Mozilla-ի նվազագույն անվտանգության չափանիշներին», - գրում է աղբյուրը։.

    Արհեստական ​​բանականություն

    Ընդհանուր առմամբ, Mozilla-ն ուսումնասիրել է արհեստական ​​ինտելեկտի 11 տարբեր սիրային չաթբոտներ, այդ թվում՝ Replika, Chai, Romantic AI, EVA AI Chat Bot & Soulmate և CrushOn.AI նման հայտնի հավելվածներ։.

    «Անկեղծ ասած՝ արհեստական ​​բանականության կողմից ստեղծված ընկերուհիներն ու ընկերները ձեր ընկերները չեն», - մեկնաբանում է Mozilla-ի հետազոտող Միշա Ռիկովը։ «Չնայած նրանք գովազդվում են որպես ձեր հոգեկան առողջությունն ու բարեկեցությունը բարելավող մի բան, նրանք մասնագիտանում են կախվածություն, միայնություն և թունավորություն ստեղծելու մեջ՝ միաժամանակ ձեզանից որքան հնարավոր է շատ տվյալներ արդյունահանելով»։.

    Նախկինում ChatGPT-ը սովորել էր հիշել օգտատիրոջ անհատական ​​բնութագրերը և նրա հետ զրույցները։.

    Կարդացե՛ք աղբյուրը

  • Google-ը սկսել է անջատել երրորդ կողմի թխուկները Chrome-ի օգտատերերի համար։

    Google-ը սկսել է անջատել երրորդ կողմի թխուկները Chrome-ի օգտատերերի համար։

    Google-ը սկսել է անջատել երրորդ կողմի թխուկները իր Chrome զննարկիչում: Այս փոփոխությունը հունվարի 4-ի դրությամբ ազդել է աշխարհի օգտատերերի 1%-ի վրա՝ «Գաղտնիության ավազատուփ» նախագծի շրջանակներում: SecurityLab-ի տվյալներով՝ հաշվի առնելով Chrome-ի շուկայական մասնաբաժինը, անջատումը կազդի մոտավորապես 30 միլիոն օգտատերերի վրա:.

    Առաջին ալիքի անջատման մեջ ընդգրկված օգտատերերը կտեսնեն ծանուցում, որը կտեղեկացնի նրանց, որ մասնակցում են «Հետևողական պաշտպանության» փորձին: Այս գործառույթը սահմանափակում է երրորդ կողմի թխուկների օգտագործումը առցանց ակտիվությունը հետևելու համար: Google-ը տրամադրել է երրորդ կողմի թխուկները ժամանակավորապես միացնելու հնարավորություն, եթե օգտատերերը խնդիրներ են ունենում կայքերի հետ:.

    Google-ի «Գաղտնիության ավազատուփ» նախաձեռնությունը նպատակ ունի ստեղծել ավանդական թխուկների այլընտրանք: Համակարգը խմբավորում է օգտատերերին ըստ հետաքրքրությունների՝ հիմնվելով նրանց դիտարկման գործունեության վրա՝ համապատասխան գովազդ մատուցելու համար, իսկ տվյալները մշակվում են անմիջապես օգտատիրոջ սարքում: Google-ը նախատեսում է պահպանել օգտատիրոջ հետաքրքրությունների մասին տեղեկատվությունը երեք շաբաթ:.

    Այս նախագիծը ենթարկվել է կարգավորող մարմինների ուշադրությանը՝ կապված այն մտավախությունների հետ, որ այն կարող է ամրապնդել Google-ի շուկայական դիրքը: Հաջողության դեպքում Google-ը մի քանի ամիս կշարունակի ներդնել հետևողականության պաշտպանությունը՝ պլանավորելով անջատել երրորդ կողմի թխուկները Chrome-ի բոլոր օգտատերերի համար մինչև 2024 թվականի կեսերը:.

    Կարդացե՛ք աղբյուրը

  • Հաշվետվություն. Ֆիշինգային հարձակումները աճել են 1,265%-ով ChatGPT-ի գործարկումից հետո

    Հաշվետվություն. Ֆիշինգային հարձակումները աճել են 1,265%-ով ChatGPT-ի գործարկումից հետո

    ChatGPT չաթբոտի գործարկումից ի վեր ֆիշինգային էլ.փոստերի թիվն աճել է 1,265%-ով։ Այս հաշվարկները կատարվել են SlashNext վերլուծաբանների կողմից, հաղորդում է Decrypt-ը։.

    «Մեր հետազոտությունից մենք գիտենք, որ սպառնալիք ներկայացնող անձինք օգտագործում են ChatGPT-ի նման գործիքներ՝ բարդ, թիրախային, վարկաբեկող գործարար էլեկտրոնային նամակներ և այլ ֆիշինգային հաղորդագրություններ ստեղծելու համար», - ասաց ընկերության գործադիր տնօրեն Պատրիկ Հարը։.

    Մասնագետն ասել է, որ պոտենցիալ զոհերը «պետք է անցնեն հարձակման» և «պայքարեն արհեստական ​​բանականության դեմ արհեստական ​​բանականությամբ»։.

    «Ընկերությունները պետք է արհեստական ​​բանականությունը անմիջապես ինտեգրեն անվտանգության ծրագրերում՝ սպառնալիքները վերացնելու համար բոլոր հաղորդագրությունների ուղիները անընդհատ վերահսկելու համար։ Մենք տեխնոլոգիան օգտագործում ենք հայտնաբերման գործիքակազմերում […] և կանխատեսողական գործիքներում», - բացատրեց փորձագետը։.

    Կարդացե՛ք աղբյուրը

  • Օգտատերերը չեն կարողանա մուտք գործել Gosuslugi հոկտեմբերի 28-ին. մանրամասներ

    Օգտատերերը չեն կարողանա մուտք գործել Gosuslugi հոկտեմբերի 28-ին. մանրամասներ

    Մի մոռացեք միացնել այս կարևոր տարբերակը մինչև հոկտեմբերի վերջը։ Հակառակ դեպքում դուք չեք կարողանա մուտք գործել կառավարության պորտալ։.

    Հոկտեմբերի 28-ից սկսած՝ երկփուլանի նույնականացումը պարտադիր կդառնա Gosuslugi-ում։ Այս մասին հայտարարել է թվային զարգացման, կապի և զանգվածային լրատվության նախարարությունը իր Telegram ալիքում։.

    Պորտալ մուտք գործելու լրացուցիչ անվտանգությունն առաջին անգամ ներդրվել է 2023 թվականի մարտի 1-ին։ Այն ժամանակ երկփուլանի նույնականացումը կամավոր էր։ Այժմ յուրաքանչյուր Ռուսաստանի քաղաքացի պարտավոր է տեղադրել այն։ Եթե օգտատերը չմիացնի այս լրացուցիչ անվտանգությունը, նա չի կարողանա օգտվել ծառայությունից։.

    Մուտքի էկրանին կհայտնվի բաններ, որը կառաջարկի օգտատիրոջը ընտրել հաշվի անվտանգության մեթոդ: Կան երեք տարբերակ՝

    1. Կոդ SMS-ից
    2. Միանգամյա կոդ TOTR հավելվածից
    3. Կենսաչափական տվյալներ

    Ռուսաստանի թվային զարգացման նախարարության տվյալներով՝ մոտ 41 միլիոն մարդ ակտիվացրել է երկփուլանի նույնականացումը։ Ընդհանուր առմամբ, Ռուսաստանում կա Gosuslugi-ի ավելի քան 103 միլիոն օգտատեր։ Սա նշանակում է, որ ռուսների կեսից ավելին դեռևս անպաշտպան է։.

    Կարդացե՛ք աղբյուրը