«Ռոսկոմնադզորը» հաստատել է «ՄՏՍ Բանկի» հաճախորդների անձնական տվյալների արտահոսքը։ Կարգավորող մարմինն արդեն կազմել է վարչական արձանագրություն, որը կներկայացնի դատարան, ՌԻԱ «Նովոստի»-ին հայտնել են գործակալությունից։.
Սեպտեմբերի սկզբին Telegram-ի «Տեղեկատվական արտահոսքեր» ալիքը հայտնեց, որ առցանց հայտնվել է տվյալների բազա, որը ենթադրաբար պարունակում է MTS Bank-ի հաճախորդների տվյալների մի քանի միլիոն տող։ MTS Bank-ը ինքը RIA Novosti-ին հայտնել է, որ իր հաճախորդների տվյալների բազաները անվտանգ են, և որ իր հաշիվները վտանգված չեն։ Ավելին, բանկը չի ենթարկվել հաքերային հարձակման. տվյալների բազայում այլ վարկային հաստատությունների առկայությունը ենթադրում է, որ արտահոսքը տեղի է ունեցել «մանրածախ ընկերությունից» կամ «թվային ծառայություններ մատուցողից»։.
«Հետաքննության արդյունքում Ռոսկոմնադզորը բացահայտել է ՄՏՍ բանկի հաճախորդների անձնական տվյալների արտահոսք և վարչական հաղորդում է ներկայացրել անձնական տվյալների պաշտպանության մասին օրենքները խախտելու համար։ Հաղորդումը կներկայացվի դատարան», - հայտնել է գործակալությունը։.
Պաշտոնական RuStore հավելվածների խանութն այժմ ունի երեխաների համար նախատեսված ռեժիմ։ Ծնողները կարող են անհատականացնել բովանդակության դիտման և որոնման արդյունքները՝ հիմնվելով իրենց երեխայի տարիքի վրա, ինչպես նաև կառավարել գնումները։.
«Մեր տվյալների համաձայն՝ ծնողների մեծ մասը մտահոգված է իրենց երեխաների «մեծահասակների» կամ «անպատշաճ» կայքերին և հավելվածներին հնարավոր մուտք գործելու հնարավորությամբ։ Օգտատիրոջ անվտանգությունը, այդ թվում՝ երեխաների, RuStore-ի գերակա խնդիրն է։ Բջջային հավելվածների և խաղերի աշխարհում հարմարավետ ծանոթությունն ապահովելու համար մենք մշակել ենք հատուկ մանկական ռեժիմ, որը ոչ միայն կցուցադրի տարիքին համապատասխան բովանդակություն, այլև կառաջարկի օգտակար հավելվածներ և խաղեր ուսուցման, սպորտի և զվարճանքի համար», - ասաց RuStore-ի արտադրանքի տնօրեն Օլեգ Աֆանասևը։.
Ծնողները կարող են ընտրել երեխայի տարիքային խմբերից մեկը՝ նախադպրոցական, դպրոցական կամ դեռահաս՝ որոշելու համար, թե որ հավելվածներն են նրանք տեսնում: Նախադպրոցական տարիքի երեխաներին ցուցադրվում է միայն մանկական բովանդակություն՝ առանց անպատշաճ նյութերի. դպրոցական տարիքի երեխաներին ցուցադրվում են ամբողջ ընտանիքի համար հարմար հավելվածներ և խաղեր, որոնք կարող են պարունակել դինամիկ բովանդակություն, իսկ դեռահասներին ցուցադրվում է ավելի մեծահասակների համար նախատեսված բովանդակություն:.
Նոր ռեժիմի մեկ այլ առանձնահատկությունը RuStore-ի խմբագրական թիմի կողմից առաջարկվող հատուկ ընտրություններն են: Դրանք պարունակում են օգտակար հավելվածներ և խաղեր և փոխվում են՝ կախված երեխայի տարիքից: Օրինակ՝ նախադպրոցականների համար խմբագիրները կընտրեն հատուկ հավելվածներ, որոնք նրանց կսովորեցնեն կարդալ և հաշվել: Դպրոցականների համար կան հավելվածներ դպրոցին նախապատրաստվելու և հայտնի խաղեր:.
Երեխան չի կարողանա ինքնուրույն անջատել երեխայի ռեժիմը. ծնողը սահմանում է կոդ, առանց որի անհնար է փոխել կարգավորումները կամ գնումներ կատարել։.
Դուք կարող եք միացնել երեխայի ռեժիմը, ընտրել ձեր երեխայի տարիքը և PIN կոդ սահմանել ձեր RuStore պրոֆիլի կարգավորումներում։.
RuStore-ը Android-ի համար նախատեսված պաշտոնական ռուսական բջջային հավելվածների խանութ է, որը մշակվել է VK-ի կողմից՝ ռուսական առաջատար ՏՏ ընկերությունների հետ համագործակցությամբ և աջակցվում է Ռուսաստանի թվային զարգացման նախարարության կողմից: Խանութում ներկայացված են տեխնոլոգիական ընկերությունների, բանկերի, բջջային օպերատորների, շուկաների և այլ խաղացողների հավելվածներ: 2022 թվականի մայիսին գործարկվելուց ի վեր RuStore-ի ամսական լսարանը Ռուսաստանում գերազանցել է 12.5 միլիոն օգտատեր: Խանութը արդեն առաջարկում է ավելի քան 12,000 հավելված 7,000 մշակողների կողմից:.
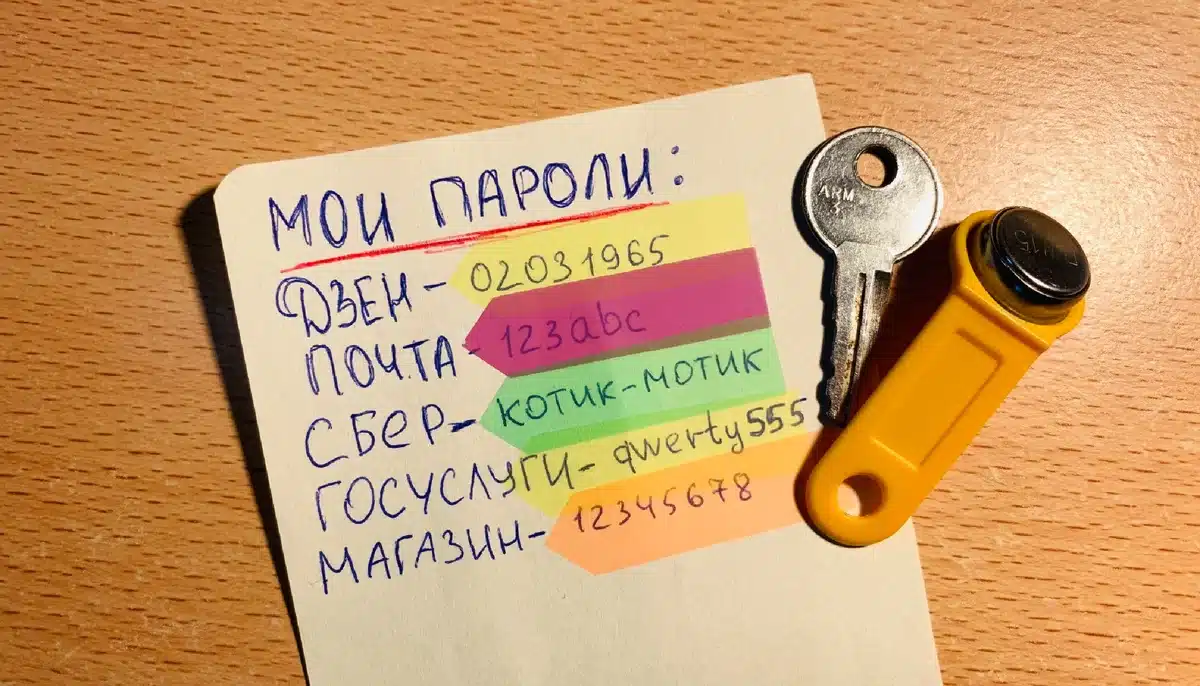
Առցանց հաշիվները հաքերային հարձակումներից պաշտպանելու համար գաղտնաբառերը պետք է կազմված լինեն տարբեր լեզուների տառերից՝ տարբեր մեծատառերով և փոքրատառերով, ինչպես նաև տարբեր նշաններով։ Այս մասին հաղորդում է NEWS.ru-ն՝ հղում անելով տեղեկատվական տեխնոլոգիաների փորձագետ և Ռուսաստանի նախագահի պաշտոնական կայքի մշակող Արտյոմ Գելլերին։.
Գելլերի խոսքով, եթե վերը նշված առաջարկություններին հետևեն, հուսալի պաշտպանության համար բավարար է վեցից ութ նիշանոց համադրությունը։ Ընդհանուր առմամբ, փորձագետի կարծիքով, որքան շատ նիշ լինի գաղտնաբառը, այնքան լավ։.
«Որքան շատ նիշ է գաղտնաբառում, այնքան լավ։ Սակայն վեցից ութ նիշը բավարար է, եթե օգտագործեք կիրիլիցա (եթե հնարավոր է), լատիներեն, թվեր և տարբեր նշաններ, ինչպես նաև հերթագայեք մեծատառ և փոքրատառ տառերը», - ասաց փորձագետը։.
Գաղտնաբառ ստեղծելիս Գելլերը խորհուրդ է տվել խուսափել սեփական և սիրելիների անուններն օգտագործելուց։ Բացի այդ, մասնագետի խոսքով, ծննդյան օրը որպես գաղտնաբառ ընտրելը սխալ է։.
Խարդախները սկսել են ռուսներին «կրկնակի» խաբելու սխեմա՝ խոստանալով վերադարձնել գումարը այն օգտատերերին, ովքեր զոհ են դարձել այլ առցանց խարդախների կողմից։ ԱյսՆովոստի»-ին հայտնել է «Ռոստելեկոմ-Սոլար» մատակարարը
Ծրագիրը նախատեսված է այն ռուսների համար, ովքեր խարդախության զոհ են դարձել, հիմնականում կեղծ կրիպտոարժույթային բրոքերների հետ կապված։ Խնդիրը խոստանում են լուծել երկու շաբաթվա ընթացքում։.
Գումարը ենթադրաբար վերադարձնելու համար օգտատիրոջից խնդրվում է մուտքագրել իր տվյալները հատուկ կայքում: Այնուհետև «անձնական մենեջերը» կապ է հաստատում զոհի հետ և ճնշում է գործադրում նրա վրա՝ վարկ վերցնելու համար կամ խարդախությամբ ստանում է նրա բանկային քարտի տվյալները:.
Ինչպես նշում է գործակալությունը, վերջերս կեղծ ներդրումային և կրիպտոարժույթային հարթակները թափ են հավաքում։ Ամեն օր հայտնվում է 5-ից 50 նման կայք։.
Համացանցում տեղեկատվություն է հայտնվել այն մասին, որ «Վկուսնո—Ի Դոտ» արագ սննդի ռեստորանների ցանցում աշխատանքի համար դիմող մոտ 300,000 մարդկանց անձնական տվյալները արտահոսել են։ Այս մասին շաբաթ՝ մայիսի 27-ի երեկոյան հայտնել է Infosecurity Telegram ալիքը։.
Աղբյուրի համաձայն՝ հաքերային խմբերը առցանց հրապարակել են 295,915 աշխատանք փնտրողների մասին տեղեկություններ պարունակող ֆայլ։ Այն պարունակում է թեկնածուների անունները, տարիքը, քաղաքացիությունը, բջջային հեռախոսահամարները և աշխատանքի հայտարարությունները, ինչպես նաև նրանց հարցազրույցի հաջողության ցուցանիշները, կարգավիճակը, աշխատանքի վայրը և այլ տեղեկություններ։.
Ցանցի ներկայացուցիչները հայտնել են, որ ներկայումս հետաքննում են տվյալների արտահոսքը։.
«Անվտանգության ծառայությունը և տեղեկատվական տեխնոլոգիաների բաժինը ներկայումս ստուգում են «Rabota - i dot» կայքից տվյալների արտահոսքի իսկությունը», - ՏԱՍՍ-ին հայտնել են ընկերության մամուլի ծառայությունից։.
«Կասպերսկի լաբորատորիայի» թիմը կիսվել է Ռուսաստանում անցկացված «Նոր Կասպերսկի» հարցման արդյունքներով։ Հարցվածների մոտ մեկ երրորդը (29%) նշել է, որ իրենց հեռախոսներում պահում են անձնագրի և այլ կարևոր փաստաթղթերի էկրանի կադրերը կամ լուսանկարները, իսկ 13%-ը՝ գաղտնաբառերը։.
Հարցվածների գրեթե կեսը (46%) նշել է նաև կենդանիների լուսանկարների պահպանումը, 35%-ը՝ գնելիք իրերի սքրինշոթների կամ նկարների, 27%-ը՝ մեմերի և զվարճալի նկարների, 22%-ը՝ ջրի և էլեկտրաէներգիայի հաշվիչների լուսանկարների, 21%-ը՝ այցելելիք վայրերի, ինչպիսիք են ռեստորանները և ցուցահանդեսները, սքրինշոթների կամ լուսանկարների, 17%-ը՝ ուրիշի անձնագրի և այլ կարևոր փաստաթղթերի սքրինշոթների կամ լուսանկարների, և 15%-ը՝ աշխատանքային նամակագրության հատվածների մասին տեղեկություններ: Որոշ մարդիկ (3%) նաև լուսանկարում են անջատված կենցաղային տեխնիկան, ինչպիսիք են վառարանը կամ արդուկը, նախքան տնից դուրս գալը՝ անվտանգության նկատառումներից ելնելով:.
Մասնագետները նշել են, որ մարդիկ կարող են վտանգի ենթարկել իրենց գաղտնի տվյալները, եթե չօգտագործեն անվտանգ պահպանման ծրագրեր կամ չփոխանակեն չգաղտնագրված փաստաթղթեր։.
«Կասպերսկի Լաբորատորիա»-ի կիբերանվտանգության փորձագետ Դմիտրի Գալովը մեկնաբանել է
«Ընդհանուր առմամբ, մարդիկ գիտակցում են սմարթֆոնների սեփականատերերի կողմից հնարավոր կիբեռսպառնալիքները։ Այնուամենայնիվ, չնայած դրան, օգտատերերը կարող են գաղտնի և կորպորատիվ տվյալներ պահել իրենց սարքերում՝ առանց որևէ պաշտպանության, փոխանակել դրանք հաղորդագրությունների հավելվածների միջոցով և անտեսել սարքը տարբեր վնասակար ծրագրերից պաշտպանելը»։.
Ընկերությունը ստուգում է տեղեկատվությունը և կվերականգնի համակարգում առկա բոլոր գաղտնաբառերը։.
Արտահոսքի մասին հայտնել են Kompaniya ամսագիրը և GreenTerraInfoTech-ի հետազոտողները: Տվյալների բազան պարունակում է մոտավորապես 971,000 էլեկտրոնային փոստի հասցե, 808,000 հեռախոսահամար, անուն, ազգանուն, ծննդյան ամսաթվեր և գաղտնաբառերի հեշեր:.
Տվյալները ներառում են մի քանի հազար հասցեներ՝ կորպորատիվ էլ. փոստի դոմեյններով, ինչպիսիք են Yandex-ը, Sber-ը, X5-ը, Magnit-ը, Russian Post-ը, Tele2-ը և այլն: Կան նաև էլ. փոստի հասցեներ պետական դոմեյններում, ինչպիսիք են Գյուղատնտեսության նախարարության, Ֆինանսների նախարարության, Պետական դումայի, Առողջապահության նախարարության, Արդյունաբերության և առևտրի նախարարության և Դաշնային դատական կատարածուների ծառայության դոմեյնները:.
«ԱլֆաՍտրախովանիե»-ն տեղյակ է, որ որոշ հաշիվների տվյալները կարող են արտահոսած լինել երրորդ կողմերին, և ստուգում է տեղեկատվությունը։.
«Հայտնի է, որ առցանց արտահոսած տեղեկատվությունը չի պարունակում մանրամասներ պոլիսների, ապահովագրական օբյեկտների, պահանջների, վճարման կամ բժշկական տվյալների կամ որևէ այլ բանի վերաբերյալ։ Ընկերությունը ձեռնարկում է բոլոր անհրաժեշտ միջոցները՝ հաճախորդների առավելագույն պաշտպանությունն ապահովելու համար։ Հաճախորդների տվյալների լրացուցիչ անվտանգությունն ապահովելու համար որոշում է կայացվել վերականգնել համակարգում բոլոր գաղտնաբառերը։ Հաճախորդները կկարողանան ինքնուրույն թարմացնել իրենց գաղտնաբառերը վերականգնումից հետո։ Դրա համար մուտք գործեք ձեր անձնական հաշիվ կայքում կամ բջջային հավելվածում, սեղմեք «Մոռացե՞լ եք գաղտնաբառը» և հետևեք գաղտնաբառի վերականգնման հրահանգներին։ Հաճախորդների աջակցության գծին ավելացվել են լրացուցիչ ռեսուրսներ։ Եթե ունեք որևէ հարց, կարող եք զանգահարել 8 800 333 09 99 հեռախոսահամարով կամ օգտագործել բջջային հավելվածի չաթը»։ — AlfaStrakhovanie։.
2023 թվականի փետրվարի վերջին հետազոտողները գտան առցանց տվյալների բազա, որը պարունակում էր SberLogistics-ի հաճախորդների և աշխատակիցների անունները և կոնտակտային տվյալները: Իսկ մարտին նրանք գտան տեղեկություններ SberSpasibo ծրագրի օգտատերերի մասին:.
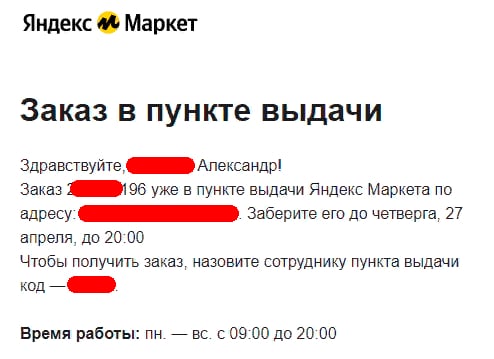
Մի քանի ամիս առաջ ես սկսեցի Yandex Market-ից էլեկտրոնային նամակներ ստանալ՝ ուղղված ուրիշ մեկին։ Էլեկտրոնային նամակները պարունակում էին պատվերի մանրամասներ, անձնական տեղեկություններ, վճարման հաստատումներ և վերցման կետից վերցնելու կոդեր։ Լինելով ազնիվ մարդ՝ ես անմիջապես հայտնեցի այդ մասին Yandex Market-ին և խնդրեցի նրանց հետաքննել, թե ինչու եմ ես ստանում անկապ ծանուցումներ։ Նրանք խորհուրդ տվեցին ինձ փոխել գաղտնաբառս և քայլեր ձեռնարկել իմ Yandex ID հաշվի անվտանգությունն ամրապնդելու համար։.
Երբ ես կրկին կապ հաստատեցի նրանց հետ, Yandex-ը բացատրեց, որ ինչ-որ մեկը սխալ է թույլ տվել և պատվեր կատարելիս մուտքագրել է իմ էլեկտրոնային փոստի հասցեն։ Տարօրինակ է, բայց այս դեպքում էլեկտրոնային փոստի հասցեի հաստատում անհրաժեշտ չէր։ Մինչ օրս, տասնյակ հարցումներից հետո, Yandex-ը չի անհանգստացել Ալեքսանդր անունով մեկի ակնհայտորեն սխալ տեղեկատվությունը փոխելու համար։.
Ուրիշի պատվերի մասին ծանուցում։ Նշված են պատվերի համարը, վերցման կետի հասցեն և կոդը։
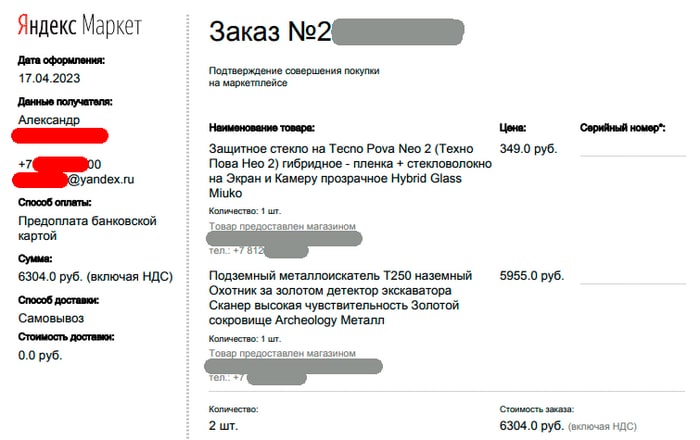
Ես անընդհատ ծանուցումներ եմ ստանում Ալեքսանդր անունով մեկից պատվերների մասին։ Այսպիսով, կարող եմ գնալ վերցման կետ, տրամադրել փոստով ստացված կոդը և վերցնել ուրիշի վճարովի ապրանքները։ Վերջերս ձեռք բերված որոշ հետաքրքիր իրերի թվում են՝ հիշողության մոդուլներ, ոտքի պոմպ, բջջային հեռախոս և, վերջերս, մետաղական դետեկտոր։.
Իմ էլեկտրոնային հասցեով մետաղական դետեկտոր պատվիրելն ինձ համար ավելի անհանգստացնող է, քան պաշտպանիչ ապակին կամ ոտքի պոմպը, բայց Yandex Market-ը դեռևս մանկական պատասխաններ է ուղարկում. «Ալեքսանդր, բանն այն է, որ պատվեր տալիս կարող ես մուտքագրել ցանկացած էլեկտրոնային հասցե: Դու և օգտատերը նույն էլեկտրոնային հասցեն ունեք, միայն թվերն են տարբերվում: Դժբախտաբար, գնորդը մոռացել է դրանք մուտքագրել պատվեր տալիս, ուստի ամբողջ տեղեկատվությունը հիմա քեզ է հասնում»:
Yandex-ը ուղարկեց մեկ այլ անձի ազգանունը, անունը, հեռախոսահամարը և գնումների ցուցակը։
Սակայն Yandex-ը պնդում է, որ չի կարող ջնջել սխալ նշված էլեկտրոնային փոստի հասցեն և մեղքը բարդում է ուրիշի վրա. «Մենք կրկին կապ ենք հաստատել գնորդի հետ այս պատվերների վերաբերյալ և խնդրել ենք ստուգել և ուղղել ստացողի տվյալները։ Նրանք դա կանեն, և ծանուցումները կդադարեն գալ»։ Դուք սխալվում եք, սիրելի Yandex, գնորդը դա չի արել։ Ես դեռ ստանում եմ ծանուցումները։ Ես նաև կարծում եմ, որ դուք շարունակում եք խախտել անձնական տվյալների մասին օրենքները։
Բացի ուրիշի անձնական տվյալներն ուղարկելուց և ուրիշի ապրանքները հնարավոր ստանալուց, էլ. փոստի հաստատման բացակայությունը կարող է նաև հանգեցնել չարաշահման: Օրինակ, ինչ-որ մեկը կարող է ձեր էլ. փոստի հասցեն նշել Yandex.Market-ում և պատվիրել ինչ-որ անօրինական կամ վարկաբեկող բան, օրինակ՝ ապրանքներ սեքս խանութից, ապա հրապարակել անդորրագրեր և ծանուցումներ այն մասին, որ ապրանքի համար վճարվել և ստացվել է: Եվ դուք կփորձեք ապացուցել, որ խաբեբա չեք: Եվ երաշխավորված չէ, որ կկարողանաք դա անել:.
Ես չափազանց զարմացած և վրդովված եմ, որ Yandex-ը չի կարողանում կատարել էլեկտրոնային փոստի հասցեի տարրական ստուգում, ուղարկում է այլ մարդկանց անձնական տվյալները և չի արձագանքում դրա մասին հաղորդագրությունների: Հնարավոր է՝ Habr-ում այս գրառումը օգնի Yandex-ին դառնալ մի փոքր ավելի ճկուն և զգույշ:.
Ձեր սմարթֆոնն ունի առնվազն հինգ գործառույթ, որոնք թույլ են տալիս լրտեսել ձեզ։ Ավելին, դրանք միացված են լռելյայն։.
Ձեր սմարթֆոնը պահպանում է ձեր մասին հսկայական քանակությամբ տեղեկատվություն, և որոշ դեպքերում դա կարող է ծանրաբեռնել ձեզ։ Չնայած ձեզ լրտեսելու հնարավորություն տվող կարգավորումների մեծ մասը լռելյայնորեն միացված են, դրանք պետք է անջատվեն՝ և որքան հնարավոր է շուտ։.
Android սմարթֆոններն ունեն առնվազն հինգ նման գործառույթ։ Դրանցից մի քանիսը խախտում են գաղտնիությունը, իսկ մյուսները տվյալներ են փոխանցում երրորդ կողմերին։.
Ճշգրիտ գտնվելու վայրի հետևում։ Եթե որևէ հավելված հասանելիություն ունի ձեր գտնվելու վայրին, այն կարող է հետևել ձեր տեղաշարժերին և այցելած վայրերին։ Անջատեք գտնվելու վայրի հետևումը այն հավելվածների համար, որոնք դրա կարիքը չունեն։
Wi-Fi + Bluetooth սկանավորում։ Այս գործառույթների անջատումը կկանխի ձեր սմարթֆոնի կողմից հասանելի Wi-Fi և Bluetooth ցանցերի ավտոմատ սկանավորումը, ինչը կնվազեցնի ձեր գտնվելու վայրի հետևման հավանականությունը։ Այս գործառույթները կարող եք անջատել Կարգավորումներ → Տեղադրություն → Wi-Fi սկանավորում և Bluetooth սկանավորում բաժնում։
Google-ի տեղորոշման պատմություն։ Այս գործառույթը կարող է օգտակար լինել նավիգացիայի և վայրեր գտնելու համար, բայց այն կարող է նաև օգտագործվել ձեր տեղաշարժերի անցանկալի հետևման համար։ Դուք կարող եք անջատել այն՝ անցնելով Կարգավորումներ → Տեղորոշում → Տեղորոշման ծառայություններ → Google-ի տեղորոշման պատմություն։
Անջատեք բոլոր սենսորները։ Եթե կասկածում եք, որ որևէ հավելված չարաշահում է ձեր սարքի տեսախցիկին, միկրոֆոնին, GPS-ին, կողմնացույցին կամ այլ ապարատային սենսորներին մուտքը, պետք է ձեռնարկեք անհրաժեշտ քայլերը՝ ձեր գաղտնիությունը պաշտպանելու համար։ Դուք կարող եք արագ անջատել բոլոր սենսորները՝ անցնելով Կարգավորումներ → Համակարգ → Մշակողի ընտրանքներ → Անջատել սենսորները։
Անջատեք անհատականացված գովազդը: Գաղտնիք չէ, որ սմարթֆոնների վրա բաններային գովազդները հարմարեցված են օգտատիրոջ հետաքրքրություններին, այդ թվում՝ որոնման հարցումներին: Եթե չեք ցանկանում, որ այս տվյալները ուղարկվեն Google-ին, կարող եք հրաժարվել անհատականացված գովազդից:
Դուք կարող եք անջատել տվյալների համօգտագործումը Կարգավորումներ → Google → Գովազդներ բաժնում: Ընտրեք ձեր հաշիվը և գտեք Տվյալներ և գովազդ → Տվյալներ և գաղտնիություն → Գովազդի կարգավորումներ → Գովազդի անհատականացում: Այստեղ կարող եք անջատել գովազդի անհատականացումը:
Ի տարբերություն վերը նշված գործառույթների, որոնք պետք է անջատված լինեն, կա մեկ տարբերակ, որն իրականում ավելի լավ է միացված թողնել՝ գաղտնիության ծանուցումները։.
Այս գործառույթը թույլ է տալիս թաքցնել ծանուցումների բովանդակությունը կողպված էկրանին: Սա նշանակում է, որ հաղորդագրության տեքստը կամ ուղարկողի անունը ցուցադրելու փոխարեն, դուք կտեսնեք միայն որոշակի հավելվածի ծանուցումը:.
Այս գործառույթը միացնելու համար մտեք ձեր սարքի կարգավորումներ, ընտրեք «Ծանուցումներ» և միացրեք «Անձնական ծանուցումներ» կարգավորումը: Սա կարող է օգտակար լինել նրանց համար, ովքեր ցանկանում են պահպանել իրենց գաղտնիությունը և կանխել կողպված էկրանին անձնական տեղեկատվությանը մուտք գործելը:.
Ռուսաստանի Դաշնությունում սա բացատրվում է «անվտանգության հետ կապված մտահոգություններով»։.
Ռուսաստանի նախագահի աշխատակազմի աշխատակիցներին խորհուրդ է տրվել մինչև ապրիլ հրաժարվել իրենց iPhone-ներից, հաղորդում է «Կոմերսանտ»-ը՝ հղում անելով Կրեմլի բռնապետ Վլադիմիր Պուտինի վարչակազմին մոտ կանգնած աղբյուրին։ Այս մասին հաղորդում է «ՈՒՆԻԱՆ»-ը։.
Նշվում է, որ այս տեղեկատվությունը պաշտոնյաներին հաղորդվել է մարտի սկզբին։.
Աղբյուրի փոխանցմամբ՝ Apple-ի տեխնոլոգիաների օգտագործման արգելքը կվերաբերի նաև տարածաշրջանային վարչակազմերում ներքին քաղաքականությամբ զբաղվող պաշտոնյաներին։.
Ռուսական լրատվամիջոցների տվյալներով՝ ռուս պաշտոնյաները, հնարավոր է, Apple-ի սարքերի փոխարեն նոր հեռախոսներ են գնում։ Սրանք կարող են լինել Aurora օպերացիոն համակարգի վրա հիմնված ռուսական «անալոգներ»։ Ռուսաստանը սա բացատրում է «անվտանգության հետ կապված մտահոգություններով»։.
Ինչ է կատարվում Ռուսաստանում - Վերջին նորությունները
Ինչպես հաղորդել է ՈւՆԻԱՆ-ը, Պուտինը վերջերս ստորագրել է օրենքներ, որոնք պատժում են Ուկրաինայի դեմ պատերազմի մասնակիցներին (ներառյալ «կամավորներին»՝ «վագներականներին») վարկաբեկելու և նրանց մասին կեղծ լուրեր տարածելու համար։.
Վերջերս ոստիկանությունը խուզարկություններ է իրականացրել Ռուսաստանի մի քանի մոսկովյան բարերում՝ կասկածանքով, որ դրանք կարող են ներգրավված լինել «Ուկրաինայի զինված ուժերի» ֆինանսավորման մեջ: Հաղորդվում է, որ ոստիկանությունը բարեր է մտել մուրճերով և էլեկտրաշոկային սարքերով: Իրավապահ մարմինները ստիպել են հաճախորդներից մեկին բարի դռան վրա գրել «Z» տառը և «Ռուսաստանի համար» բառերը:.
Մասնագետները համաձայն են, որ Ռուսաստանում էլիտայի քայքայումն արդեն սկսվել է, և այս գործընթացը միայն կարագանա։ Գործարարների շրջանում Պուտինի կառավարումից դժգոհությունը գնահատվում է բարձր։.