Кибербезопасность

  • Утечка данных DeepSeek: пароли, переписки и токены в открытом доступе

    Утечка данных DeepSeek: пароли, переписки и токены в открытом доступе

    Личные данные пользователей китайского стартапа DeepSeek оказались в свободном доступе, сообщает Wylsa.

    Среди утекшей информации — незашифрованные пароли, история общения с чат-ботом и аутентификационные токены разработчиков.

    Что произошло?

    Исследовательская группа Wiz Research обнаружила, что база данных DeepSeek была открыта для несанкционированного доступа. Злоумышленники могли:

    • Получить учетные данные пользователей, включая пароли в незашифрованном виде.
    • Просмотреть личные переписки с чат-ботом.
    • Завладеть токенами разработчиков и назначать администраторов в системе.

    Реакция компании

    DeepSeek закрыла уязвимость, однако от комментариев отказалась. Пока неизвестно, сколько пользователей пострадало и были ли данные использованы третьими лицами.

  • Хакеры атаковали подрядчика «Ростелекома»: утечка данных подтверждена

    Хакеры атаковали подрядчика «Ростелекома»: утечка данных подтверждена

    Компания «Ростелеком» сообщила об утечке данных со стороны одного из подрядчиков.

    Как пишет ТАСС, инцидент привел к попаданию в открытый доступ данных, включая электронные адреса и номера телефонов клиентов.

    Меры по устранению угроз

    В компании заверили, что приняли меры для ликвидации угроз и рекомендовали россиянам сменить пароли, а также подключить двухфакторную аутентификацию. Предварительно «Ростелеком» сообщил, что особо чувствительные персональные данные в утечку не попали.

    Оценка масштаба утечки

    Согласно телеграм-каналу «Утечки информации», в сеть попали 154 тысячи адресов электронной почты и 101 тысяча телефонных номеров из баз данных за 2024 год. При этом компания заявила, что взломанные сайты не предназначались для обслуживания частных клиентов, и их базы данных не содержат информации граждан.

    Проблемы с подрядчиками

    Компания также отметила, что ранее фиксировала инциденты информационной безопасности у этого подрядчика. Однако точное количество затронутых клиентов и последствия утечки пока остаются неизвестными.

  • Терабайт данных в сети: взлом Росреестра

    Терабайт данных в сети: взлом Росреестра

    Хакеры заявляют, что получили доступ к данным Росреестра, сообщает BFM со ссылкой на DLBI.

    Общий объем украденной информации составляет около 1 терабайта.

    Взломщики утверждают, что из Единого государственного реестра объектов недвижимости были выкачаны 81 990 606 строк данных. Среди похищенной информации — фамилии, имена и отчества, адреса электронной почты, номера телефонов, паспортные данные, СНИЛС и названия компаний.

    Эксперты предупреждают, что такие утечки несут серьезные риски для безопасности данных миллионов россиян.

  • «Когда, а не если»: эксперты о киберугрозах после утечки данных «Почты России»

    «Когда, а не если»: эксперты о киберугрозах после утечки данных «Почты России»

    Специалисты Data Leakage & Breach Intelligence (DLBI) сообщили об утечке данных «Почты России», пишет ICT-Online.

    В открытом доступе оказалась информация о более чем 2100 отправлениях, включая персональные данные. Полная база, датированная апрелем 2024 года, якобы содержит более 26 миллионов записей. Компания проводит расследование и проверяет связь с утечкой 2022 года.

    Эксперты подчеркивают необходимость проактивного подхода к киберзащите. Дмитрий Овчинников из «Газинформсервиса» рекомендует организациям провести аудит систем, настроек и обновлений, а также тестировать свои системы защиты с помощью современных технологий, таких как решения класса BAS.

    Овчинников отметил: «Вопрос не в том, взломают ли вас, а в том, когда это произойдет». Он советует готовиться заранее, устраивая киберучения и разрабатывая планы реагирования на инциденты. В 2025 году планируется внедрение нового продукта от «Газинформсервиса», который будет автоматически проверять системы защиты в режиме 24/7.

    Эта ситуация напоминает, что киберугрозы становятся всё более актуальными для бизнеса. Организациям стоит задуматься об усилении защиты, чтобы минимизировать риски утечки данных и репутационных потерь.

  • «Сбер» сообщил о массовых утечках персональных данных россиян

    «Сбер» сообщил о массовых утечках персональных данных россиян

    Персональные данные около 90% взрослого населения России находятся в открытом доступе в результате масштабных утечек, сообщает Новая газета.

    Зампред правления «Сбера» Станислав Кузнецов заявил об этом на SOC-форуме, подчеркнув, что общий объем утекших данных составляет около 3,5 миллиарда строк.

    По словам Кузнецова, утечки в основном происходят из онлайн-магазинов и медицинских учреждений, а кредитные организации, включая сам «Сбер», составляют менее 2% от всех случаев утечек. Он добавил, что 2023 год стал пиковым по числу инцидентов, в то время как в 2024 году их количество уменьшилось.

    Кузнецов также отметил, что ситуация является «плачевной», и практически у каждого взрослого россиянина в открытом доступе можно найти те или иные личные данные. Несмотря на предпринимаемые меры, утечки продолжают представлять серьезную угрозу для конфиденциальности.

  • Россия заблокирует миллионы сим-карт иностранцев

    Россия заблокирует миллионы сим-карт иностранцев

    В России планируется заблокировать 4,5 млн сим-карт, принадлежащих иностранцам, которые не прошли повторную идентификацию в офисах операторов связи.

    Об этом сообщают РБК и РИА Новости со ссылкой на Роскомнадзор. По данным ведомства, из 8,2 млн номеров, зарегистрированных на иностранцев, только 3,8 млн пользователей завершили процесс повторной проверки.

    Сотрудники Роскомнадзора проанализировали данные операторов связи и обнаружили 26 млн телефонных номеров, зарегистрированных на 11,5 млн иностранцев и лиц без гражданства. Это стало результатом вступившего в 2024 году закона, который ограничивает количество сим-карт для одного абонента: до 20 номеров для граждан РФ и до 10 — для иностранцев.

    По данным Коммерсанта, массовая блокировка «серых» сим-карт началась ещё в 2023 году, когда Роскомнадзор разослал операторам требования о соблюдении новых правил регистрации. К декабрю прошлого года были заблокированы 600 тыс. номеров, оформленных с нарушениями.

  • Руководство «Лаборатории Касперского» попало под новые санкции

    Руководство «Лаборатории Касперского» попало под новые санкции

    США в пятницу ввели санкции в отношении 12 россиян, в их число попали руководители компании «Лаборатория Касперского», которую со второй половины сентября хотят запретить на территории Америки, сообщает РИА Новости.

    Продажу ПО «Лаборатории Касперского» намерены ограничить из-за связи с России.

    В новый санкционный список попало руководящее звено компании: исполнительный директор Андрей Тихонов, директор по развитию бизнеса компании Андрей Ефремов и директор по юридическим вопросам Игорь Чекунов, а также другие их коллеги.

    В списке Минфина США значатся только имена и паспортные данные попавших по санкции людей, но они совпадают с данными сотрудников вышеуказанной компании.

    В Белом доме считают, что «Лаборатория Касперского» представляет угрозу для национальной безопасности Штатов.

    Читать в источнике

  • СДЭК все? Тревожный прогноз злоумышленников

    СДЭК все? Тревожный прогноз злоумышленников

    Клиенты до сих пор не могут зайти на сайт, получить или отправить посылки.

    25 мая в работе логистического оператора СДЭК произошел сбой, из-за которого сайт компании перестал работать, а прием и выдача посылок были приостановлены. На момент 28 мая технический сбой продолжается. СМИ и представители СДЭКа предполагают, что виной тому могли стать вирус-шифровальщик и хакерская атака. В СДЭКе продолжают предпринимать необходимые действия по восстановлению работоспособности сервисов.

    В X(Twitter)-аккаунте хакерской группировки Head Mare появилось несколько сообщений. В них злоумышленники утверждают, что им удалось получить доступ к базе данным СДЭКа и превратить все файлы на серверах в «мусор». Также хакеры говорят, что последняя резервная копия системы была сделана полгода назад, так что восстановить данные о доставке будет невероятно сложно.

    Сисадмины оказались слишком слабы. А политики безопасности не оправдали себя. У СДЭКа серверов нет, но вы держитесь! Решения ваших бед не существует, даже не пытайтесь.

    Head Mare
    Хакерская группировка

    Ранее СДЭК заявлял, что 28 мая работа компании будет восстановлена, но этого так и не произошло. Инцидент оказался серьезнее, чем оценивали эксперты.

    Как мы уже сообщали, мы столкнулись с обширным техническим сбоем, который повлиял на работу наших приложения и сайта — в данный момент они недоступны. Также мы временно приостановили выдачу и прием отправлений, чтобы избежать ошибок при ручной обработке. В течение понедельника мы значительно продвинулись в восстановлении полноценной работы, но, к сожалению, оказались не готовы возобновить обслуживание. Команда СДЭК приносит искренние извинения всем клиентам, чьи ожидания мы не оправдали. Безусловно, все ваши посылки в безопасности, и мы делаем все необходимое для того, чтобы они скорее оказались у вас. По итогам разрешения этой ситуации мы примем все меры для предотвращения ее повторения.
    Представители СДЭКа уточнили, что хакерам Head Mare не стоит верить в полном объеме, так как те нередко преувеличивают «степень своих заслуг». Тем временем группировка Head Mare опубликовала скриншоты уничтожения бэкапов, заявив, что СДЭК сохраняла резервные копии раз в полгода. Для сравнения, в крупных компаниях бэкапы обновляют ежедневно, а восстановление через резервную копию занимает считанные часы.

    СДЭК

    Уточним, что СДЭК сотрудничает с компанией Bi.Zone, которая консультирует СДЭК по вопросам кибербезопасности. По словам хакеров, их софт оказался «бесполезным». Сами представители Bi.Zone никак не комментируют ситуацию.

    В СДЭКе до сих пор не подтверждают, что виной сбоя стала атака хакеров Head Mare. «Есть несколько теорий, и говорить что-либо до получения точной информации считаем непрофессиональным», – заявил СМИ представитель компании. СДЭК также не ответил на вопрос, когда сервис восстановит работу.

    Читать в источнике
  • Отчет: после запуска ChatGPT число фишинговых атак выросло на 1265%

    Отчет: после запуска ChatGPT число фишинговых атак выросло на 1265%

    С момента запуска чат-бота ChatGPT количество электронных писем с фишингом подскочило на 1265%. Такие расчеты привели аналитики SlashNext, пишет Decrypt.

    «Из наших исследований мы знаем, что субъекты угроз используют инструменты вроде ChatGPT для написания сложных, целенаправленных, компрометирующих бизнес-писем и других фишинговых сообщений», — указал CEO фирмы Патрик Харр.

    Специалист заявил, что потенциальные жертвы «должны перейти в наступление» и «бороться с ИИ с помощью ИИ».

    «Компании должны внедрять искусственный интеллект непосредственно в программы безопасности для постоянного мониторинга всех каналов обмена сообщениями для устранения угроз. Мы используем технологию в наборах инструментов для обнаружения […] и прогнозирования», — пояснил эксперт.

    Читать в источнике

  • В Европе проверят безопасность новой криптовалюты от владельца ChatGPT

    В Европе проверят безопасность новой криптовалюты от владельца ChatGPT

    Британский регулятор Information Commissioner’s Office (ICO), контролирующий хранение пользовательских данных, заявил о тщательном расследовании в отношении новой бесплатной криптовалюты владельца бота ChatGPT Сэма Альтмана.

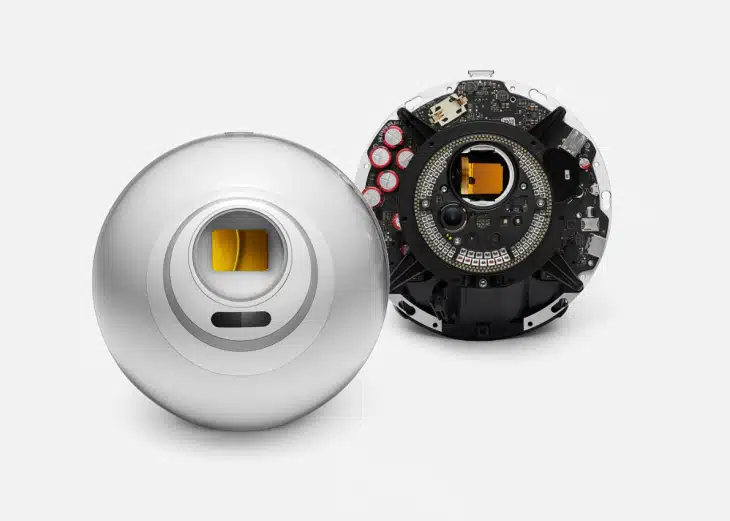
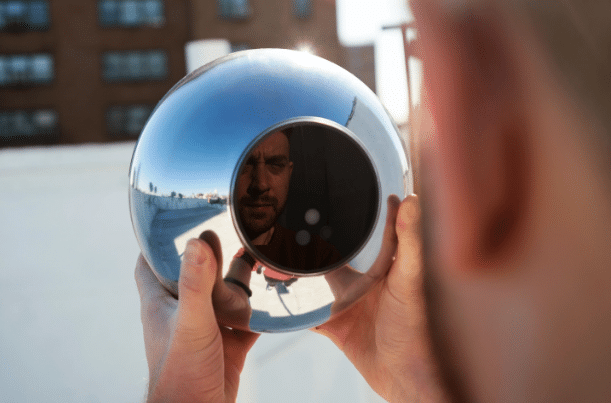
    Криптовалютный проект Worldcoin предлагает бесплатные токены в обмен на сканирование сетчатки глаз и предоставление этой биометрии разработчикам. В ICO сомневаются в безопасности подобной технологии и в целом практики, пусть сервис будет хранить только хеш сетчатки.

    Worldcoin предлагает бесплатные токены в обмен на сканирование сетчатки глаз и предоставление этой биометрии разработчикам
    Worldcoin предлагает бесплатные токены в обмен на сканирование сетчатки глаз и предоставление этой биометрии разработчикам

    Такие же опасения высказал и Виталик Бутерин — владелец криптовалюты Ethereum. Он подчеркнул, что нельзя не учитывать риск утечки данных, и тогда открываются серьёзные опасности для пользователей.

    Кроме того, Worldcoin не может запуститься в США, где у этой криптовалюты могут быть проблемы с законом. Ни одна из крупных американских криптобирж не провела листинг этих токенов.

    Читать в источнике